
Cinq ans après la fermeture brutale d’un protocole de finance décentralisée, un jury de Manhattan vient de trancher une question que beaucoup de développeurs croyaient encore floue: exploiter un bug visible dans un contrat intelligent, puis garder l’argent, peut-il relever du simple arbitrage technique? Le 7 octobre 2026, la réponse est tombée sans ambiguïté. Jonathan Spalletta, consultant en cybersécurité de 36 ans, domicilié à Rockville dans le Maryland, a été reconnu coupable de fraude informatique et de blanchiment d’argent pour deux attaques menées en avril 2021 contre Uranium Finance. Le préjudice frôle 55 millions de dollars. La peine maximale attachée au blanchiment atteint vingt ans de prison. La sentence elle-même sera fixée le 16 février.
Ce verdict ne referme pas seulement un dossier d’enquête. Il oblige le secteur à relire une affaire où les fonds volés ont financé des cartes à collectionner, une monnaie romaine et un fragment de tissu emporté sur la Lune, pendant que les déposants regardaient leurs pools se vider en quelques transactions. Derrière le récit spectaculaire se cache une mécanique plus sèche: deux failles, une pression exercée sur l’équipe du protocole, un mélange via un service de mixage, puis une saisie tardive d’environ 31 millions de dollars en cryptomonnaies.
Un jury unanime face à un vol en deux temps
Le bureau du procureur du district sud de New York a annoncé la condamnation après un procès fédéral de six jours devant le juge Jed Rakoff. Les jurés ont délibéré un peu plus de deux heures avant de retenir l’ensemble des chefs d’accusation. Spalletta avait comparu sous les alias en ligne Cthulhon et Jspalletta. L’affaire a été suivie par l’unité des fraudes complexes et de la cybercriminalité. Il s’était rendu le 30 mars, avant une première audience devant la magistrate Ona T. Wang.
Le procureur Jamie McDonald a résumé le fond du dossier en une phrase nette: un jury unanime a estimé que l’accusé avait utilisé, à plusieurs reprises, des faiblesses du code pour s’emparer de la cryptomonnaie des utilisateurs. Cette formulation compte. Elle refuse l’idée, souvent avancée dans les cercles techniques, qu’un contrat public serait une loi privée absolue, et que toute fonction appelable serait donc licite. Ici, le tribunal a regardé l’intention, la répétition, le bénéfice personnel et la dissimulation ultérieure.
La défense avait choisi un angle prévisible et, sur le papier, habile. Selon les avocats, Spalletta n’aurait ni forgé d’identifiants ni injecté de code malveillant. Il aurait seulement appelé des fonctions déjà publiées. Cet argument parle aux développeurs. Il parle moins à un jury lorsqu’un message écrit décrit les faits comme un heist, lorsqu’une partie des fonds est conservée après une négociation présentée comme une prime, et lorsque le reste finance des objets de collection rarissimes. Le verdict montre que la frontière pénale ne se confond pas avec la frontière du code.
Repères du dossier
Deux attaques en avril 2021. Environ 1,4 million puis environ 53,3 millions. Fraude informatique: jusqu’à 10 ans. Blanchiment: jusqu’à 20 ans. Sentence prévue le 16 février. Saisie crypto d’environ 31 millions en février 2025.
Le profil d’un consultant passé de l’autre côté
Spalletta n’était pas un inconnu tombé par hasard sur un dépôt GitHub. Les actes de poursuite le présentent comme un consultant en cybersécurité. Ce détail change la lecture morale et juridique de l’affaire. Quelqu’un qui vit de l’audit des systèmes comprend la différence entre signaler une faille et la vider. Il connaît aussi la valeur d’une preuve d’intention: messages, calendrier des transactions, choix des mixeurs, achats nominatifs ou quasi nominatifs.
Le dossier ne décrit pas un exploit unique, impulsif, suivi d’un remords immédiat. Il décrit une séquence. Une première extraction sur un contrat de récompenses. Une discussion écrite. Une pression sur l’équipe pour conserver une part. Puis, moins de trois semaines plus tard, une seconde extraction, bien plus large, sur les retraits des pools. Cette chronologie est le cœur de l’accusation. Elle suggère une méthode, pas un accident de clic.
À 36 ans, avec une résidence dans le Maryland et une audience à Manhattan, l’accusé se trouve dans un cadre fédéral américain classique pour les affaires de fraude transfrontalière liées aux actifs numériques. Le lieu du procès ne dit pas que tous les utilisateurs étaient américains. Il dit que les autorités ont estimé disposer d’une compétence, de preuves saisissables et d’un récit présentable à des jurés non spécialistes. C’est souvent là que les grands dossiers DeFi se gagnent ou se perdent: dans la capacité à traduire un appel de fonction en récit de vol.
Ce qu’était Uranium Finance avant la fermeture
Uranium Finance permettait de déposer des cryptomonnaies et de les échanger via des pools de liquidité. Le modèle est familier: des utilisateurs apportent deux actifs, reçoivent des parts, touchent des frais, et parfois des jetons de récompense. Le protocole, déployé dans l’écosystème lié à la BNB Chain, promettait des rendements et une migration technique vers une version plus aboutie. En avril 2021, cette migration vers la version 2.1 est devenue le théâtre du sinistre.
Un pool n’est pas un coffre bancaire. C’est un programme qui applique une formule. Si la formule de retrait, de calcul de récompense ou de migration est fausse, le programme obéit quand même. Il obéit même très vite. C’est toute la brutalité de ces incidents: aucune file d’attente, aucun guichet, aucun délai de réflexion humain entre la découverte du trou et le drainage. Les utilisateurs qui avaient fourni la liquidité découvrent le vide au moment où les explorateurs de blocs affichent déjà les sorties.
Après les attaques, le projet a cessé son activité. L’équipe avait indiqué travailler avec l’équipe sécurité de Binance et invité les utilisateurs à signaler les fonds via leurs comptes. Cette coopération n’a pas ramené le protocole à la vie. Elle rappelle toutefois qu’une plateforme d’échange centralisée peut devenir, malgré elle, un point de passage obligé lorsque les actifs volés cherchent une rampe de sortie. Cinq ans plus tard, le verdict américain donne à cette vieille alerte une suite judiciaire.
Le 8 avril 2021, le contrat de récompenses cède
La première attaque vise un contrat intelligent chargé de verser des récompenses en cryptomonnaie. Selon l’accusation, Spalletta a répété une série de transactions jusqu’à retirer bien plus que ce à quoi il avait droit. La répétition est essentielle. Elle montre que le geste n’était pas un test isolé, suivi d’un arrêt. Le pool de récompenses a été presque entièrement vidé. Le bureau du procureur évalue le butin de cette séquence à environ 1,4 million de dollars.
Dans l’univers des bugs de récompense, le schéma est connu des auditeurs. Un contrat calcule mal le dû, oublie de mettre à jour un solde, ou permet de réclamer plusieurs fois la même période. L’appelant honnête s’arrête et écrit un rapport. L’appelant intéressé boucle la fonction jusqu’à épuisement. Le droit américain, dans ce dossier, a refusé de traiter ces deux attitudes comme équivalentes au seul motif que la fonction était publique.
Cette première somme, déjà considérable pour un utilisateur individuel, n’était pourtant que l’antichambre. Elle a servi de preuve d’apprentissage. Quelqu’un qui vient de vider un contrat de récompenses et qui n’est pas inquiété dans les jours suivants peut être tenté de chercher le trou suivant. Le calendrier d’avril 2021 colle à cette logique. Le 8, les récompenses. Le 28, les pools eux-mêmes.
Le message qui a pesé devant les jurés
Environ deux semaines après la première extraction, Spalletta aurait décrit ses actes dans un message écrit à une autre personne. Le passage cité par l’accusation est d’une franchise rare dans ce type de dossier. Il mérite d’être lu tel qu’il a été présenté au tribunal, parce qu’il concentre l’intention, le montant et le mépris du préjudice.
I did a crypto heist of $1.5MM a couple of weeks ago . . . There was a bug in a smart contract, and I exploited it . . . Crypto is all fake internet money anyway.
Traduit sans ornement: il dit avoir fait un casse crypto d’environ 1,5 million quelques semaines plus tôt, avoir exploité un bug de contrat intelligent, et considérer la cryptomonnaie comme de l’argent internet factice. Devant un jury, une phrase de ce genre vaut souvent plus qu’une longue expertise technique. Elle nomme l’acte. Elle admet l’exploitation. Elle nie la réalité de la perte subie par autrui.
Le décalage entre 1,4 et 1,5 million n’a rien d’étonnant dans un message informel. Les valorisations bougent d’heure en heure, et l’auteur d’un butin arrondit. Ce qui compte, c’est le verbe. Heist n’est pas le vocabulaire d’un chercheur de bugs qui prépare un rapport. C’est le vocabulaire de quelqu’un qui sait qu’il a pris. Les jurés n’avaient pas besoin de comprendre une formule de teneur de marché automatique pour entendre cette distinction.
La prime contestée, ou l’art de garder une part
Après ce premier vol, l’accusation affirme que Spalletta a fait pression sur Uranium Finance pour obtenir un arrangement. Il aurait conservé environ 386 000 dollars et restitué le reste. Les procureurs qualifient cette somme retenue de fausse prime de bug, conçue pour éloigner les poursuites. Le mot compte autant que le chiffre. Une prime véritable suppose un cadre, un signalement responsable, souvent une absence d’exploitation maximale, et un accord clair avant le drainage.
Ici, l’ordre des faits est inversé. L’extraction a lieu. Le pool est vidé. Puis une discussion s’ouvre sur ce qui peut être gardé. Pour un projet jeune, sous le choc, la tentation de récupérer l’essentiel du butin en échange d’un silence ou d’une non-poursuite est compréhensible. Elle est aussi dangereuse. Elle transforme la victime en négociateur, et elle offre à l’auteur un récit de bonne foi qu’il pourra resservir plus tard. Le jury n’a pas suivi ce récit.
Cette séquence devrait être étudiée par toutes les équipes qui publient un programme de primes. Une prime annoncée à l’avance, avec un plafond, un canal de divulgation et une interdiction d’exploiter au-delà du minimum de preuve, n’a rien à voir avec un pourboire arraché après coup. Le dossier Uranium Finance illustre le risque de confusion. Garder 386 000 dollars après avoir rendu le reste ne blanchit pas l’extraction initiale. Cela peut même l’aggraver, si le tribunal y voit une manœuvre pour échapper aux poursuites.
Le 28 avril, vingt-six pools et la fin du protocole
La seconde attaque change d’échelle. Le 28 avril 2021, Spalletta aurait exploité une erreur dans le contrat qui gouvernait les retraits des pools de liquidité. L’annonce initiale des poursuites évoquait 26 pools touchés et environ 53,3 millions de dollars de cryptomonnaies dérobées. L’annonce du verdict souligne que cette perte a contraint Uranium Finance à fermer. Les deux chiffres, 1,4 million puis 53,3 millions, donnent le total proche de 55 millions repris dans le titre de l’affaire.
Les rapports contemporains de l’incident parlaient d’une brèche d’environ 50 millions, survenue pendant la migration vers la version 2.1. L’écart entre 50 et 53,3 s’explique par la valorisation retenue, le périmètre des pools et le moment du calcul. Pour les déposants, la nuance comptable importait peu. Le protocole ne s’est pas relevé. Une migration ratée, dans la finance décentralisée, n’est pas un simple bug d’interface. C’est souvent le moment où d’anciens et de nouveaux contrats coexistent, où les droits de retrait sont recalculés, et où une seule erreur de paramètre ouvre une porte démesurée.
Vingt-six pools, c’est un dégât diffus. Ce n’est pas un portefeuille unique vidé. C’est une série de réservoirs partagés, donc une multitude de victimes indirectes, parfois anonymes, parfois sans recours pratique. Cette dispersion explique aussi pourquoi le contact victimes publié en octobre 2026 arrive si tard. Reconstituer qui a perdu quoi, dans des pools déjà fermés, demande des instantanés de chaînes, des prix historiques et une patience administrative que peu de protocoles défunts conservent.
| Date | Cible | Montant cité | Suite |
|---|---|---|---|
| 8 avril 2021 | Contrat de récompenses | Environ 1,4 million | Part gardée d’environ 386 000 |
| 28 avril 2021 | Retraits, 26 pools | Environ 53,3 millions | Fermeture du protocole |
| 24 février 2025 | Cryptomonnaies liées | Environ 31 millions saisis | Valorisation au jour de la saisie |
| 7 octobre 2026 | Verdict du jury | Deux chefs retenus | Sentence le 16 février |
Pourquoi une migration est un moment fragile
Les équipes présentent souvent une nouvelle version comme un progrès: frais plus bas, formule plus juste, interface plus claire. Pour un attaquant, une migration est autre chose. C’est une fenêtre où les anciens soldes doivent être reconnus, où les nouvelles autorisations s’activent, et où un contrôle oublié peut valoir des dizaines de millions. Uranium Finance n’est pas le seul projet à avoir appris cette leçon au prix fort. Il est l’un de ceux dont la suite judiciaire est désormais lisible.
Un audit publié avant le lancement ne suffit pas si le code migré diverge. Un test sur un réseau d’essai ne suffit pas si les montants réels créent des chemins que personne n’a simulés. La pause entre deux versions devrait être un moment de gel, pas un moment de course. Dans ce dossier, la course a eu un vainqueur très temporaire, et des milliers de perdants durables. Le verdict ne répare pas le code. Il dit seulement que l’auteur identifié devra répondre de l’usage qu’il en a fait.
Il faut aussi distinguer la faute civile éventuelle des développeurs et la faute pénale de l’exploitant. Un protocole peut être négligent sans que cette négligence autorise le drainage. Le jury n’avait pas à élire le meilleur architecte de pools. Il avait à dire si Spalletta avait frauduleusement obtenu un accès à des valeurs et s’il avait ensuite blanchi le produit. Les deux réponses ont été positives.
Du butin numérique aux objets que l’on peut tenir
Après les attaques, les fonds auraient été déplacés à travers une série de transactions, dont le service de mixage Tornado Cash, avant qu’une partie ne finance des objets de collection. Le mélange ne rend pas l’argent propre. Il rend la piste plus coûteuse à reconstruire. Lorsqu’une dépense physique suit, la piste redevient parfois très lisible. Une carte unique, une monnaie antique, un fragment historique: voilà des achats qui laissent des vendeurs, des factures, des expertises et une adresse de livraison.
Un mouvement documenté en janvier 2024 illustre la survie de certains flux. Un transfert de 2,5 millions de BUSD a été observé depuis une adresse étiquetée comme celle de l’exploiteur d’Uranium. Les fonds seraient passés de la BNB Chain vers Ethereum via Li.fi. L’adresse réceptrice aurait obtenu 812 ETH et environ 505 500 dollars en stablecoins. Ce n’est pas l’ensemble du butin. C’est un signal que, trois ans après les faits, une partie des actifs circulait encore sous des étiquettes connues des analystes de chaînes.
Le choix de Tornado Cash place aussi l’affaire dans une controverse plus large. Le mixeur a été au centre de sanctions, de procès et de débats sur la responsabilité des développeurs d’outils neutres. Ici, le débat est plus étroit. L’accusation ne juge pas l’outil en soi. Elle décrit son usage comme une étape de dissimulation après un vol déjà caractérisé. Pour les jurés, la question n’était pas de savoir si un contrat de mélange est légitime. Elle était de savoir si cet homme avait caché le produit d’un crime.
La liste des achats, entre hobby et signature
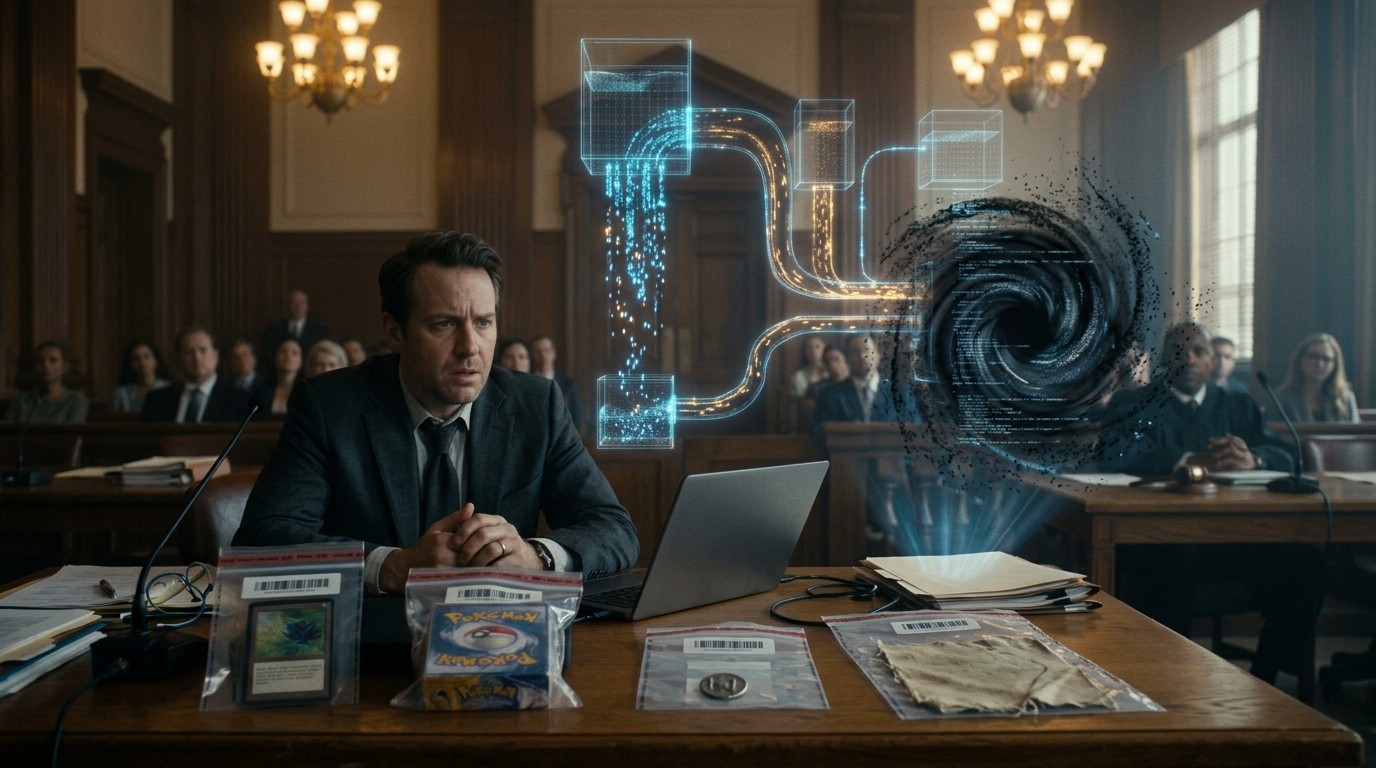
Les dépenses citées par le bureau du procureur forment un catalogue presque trop net pour être anecdotique. Une carte Black Lotus de Magic: The Gathering, autour de 500 000 dollars. Dix-huit boosters Alpha scellés, environ 1 512 500 dollars. Une boîte scellée de boosters Pokémon de première édition, autour de 257 500 dollars. Un set de base Pokémon première édition complet, environ 750 000 dollars. À cela s’ajoutent un denier Eid Mar, monnaie romaine liée à l’assassinat de Jules César, payé environ 601 545 dollars, et un fragment de tissu de l’avion original des frères Wright, plus tard emporté sur la Lune par Neil Armstrong, acquis pour environ 137 500 dollars.
Additionnées, ces seules lignes dépassent largement trois millions de dollars, sans épuiser le butin. Elles racontent un goût pour l’objet rare, certifiable, et difficile à reproduire. Elles racontent aussi une erreur classique: convertir trop vite une partie du produit en biens saisissables, stockés au domicile. Un portefeuille bien dispersé est déjà difficile à cacher. Une Black Lotus dans une maison du Maryland l’est encore moins, dès lors qu’un mandat autorise la perquisition.
Il serait facile d’ironiser sur le contraste entre un message qui traite la crypto d’argent factice et des achats très réels de cartes et de monnaies. Le contraste est pourtant utile. Il montre que la valeur contestée dans le message redevenait, quelques mois ou années plus tard, une valeur assez concrète pour payer des pièces de musée. Les victimes, elles, n’ont pas eu ce luxe de conversion. Leurs parts de pool ont été liquidées par le code avant toute discussion.
Ce que les enquêteurs ont saisi, et ce qui manque encore
Sur mandat, les enquêteurs ont saisi au domicile la carte Black Lotus, le tissu d’avion et des monnaies anciennes. Des cartes Pokémon et Magic rares retirées de la maison du Maryland ont été évaluées à plus de 3 millions de dollars. Séparément, le 24 février 2025, les forces de l’ordre ont saisi des cryptomonnaies liées aux vols, d’une valeur d’environ 31 millions de dollars au moment de la saisie. Ce chiffre n’est pas le préjudice initial. C’est une valorisation tardive, après des années de marché, de conversions et de pertes de piste.
Trente et un millions récupérés sur un préjudice proche de 55 millions n’est pas rien. Ce n’est pas non plus une restitution automatique. Une saisie pénale suit ses propres règles: conservation, contestations éventuelles, décision du juge, puis seulement un mécanisme d’indemnisation s’il est ordonné. Les objets de collection posent une question supplémentaire. Leur prix d’achat n’est pas leur prix de revente. Une carte exceptionnelle peut monter ou décoter selon l’état, la provenance et l’humeur du marché des enchères.
Le trou entre le butin estimé et les actifs saisis rappelle une limite structurelle. Une partie des fonds a pu être dépensée, perdue dans des conversions, ou encore détenue sous des formes non identifiées. Le verdict établit la culpabilité. Il ne garantit pas que chaque déposant de 2021 reverra sa mise. C’est la phrase la plus difficile à écrire dans ce type d’épilogue, et la plus honnête.
Le procès, la défense technique et le temps des jurés
Six jours d’audience, un peu plus de deux heures de délibéré: le rythme suggère un dossier que les jurés ont trouvé lisible une fois les pièces alignées. La défense a insisté sur l’absence d’identifiants falsifiés et de code malveillant injecté. C’est un argument de périmètre. Il tente de réserver la fraude informatique aux intrusions classiques, du type vol de mot de passe ou logiciel espion. Le ministère public a élargi la lecture à l’usage répété d’une faiblesse pour prendre ce qui appartenait aux utilisateurs.
Cette opposition va rester. Dans d’autres juridictions, d’autres accusés tenteront la même ligne: le contrat était public, la fonction était appelable, donc l’appel était permis. Le précédent américain n’oblige pas un juge français ou singapourien. Il pèse néanmoins sur le climat. Les enquêteurs citent les verdicts entre eux. Les équipes de conformité des plateformes aussi. Un consultant qui revendique encore, en 2026, qu’un drainage maximal est une forme de recherche de bugs devra expliquer ce jugement.
Le juge Rakoff fixera la peine. Les plafonds légaux ne sont pas la peine probable. Le bureau du procureur l’a rappelé: le Congrès fixe les maxima, le juge décide. Fraude informatique, jusqu’à dix ans. Blanchiment, jusqu’à vingt ans. Les deux chefs sont distincts. La durée réelle dépendra des directives de détermination de la peine, du montant, de l’acceptation des faits, du casier, et de la manière dont la cour lira la restitution partielle et les saisies. Personne ne peut annoncer un chiffre ferme avant le 16 février.
Ce que risquent vraiment les deux chefs d’accusation
Parler de vingt ans est exact comme plafond du blanchiment, et trompeur s’il est présenté comme une certitude. Les affaires fédérales américaines se négocient souvent, à la sentence, dans une fourchette plus basse que le maximum, surtout lorsqu’une partie des actifs a été saisie. Elles peuvent aussi rester lourdes lorsque le montant dépasse plusieurs dizaines de millions et que le tribunal retient une obstruction ou une mauvaise foi prolongée. Ici, le maintien du récit de la prime et la seconde attaque après la première peuvent peser dans ce sens.
La séparation des chefs a une logique. Prendre les fonds est une chose. Les faire circuler pour en masquer l’origine en est une autre. Un accusé peut théoriquement être condamné pour l’un sans l’autre. Spalletta a été reconnu coupable des deux. Cette double condamnation élargit l’exposition pénale et complique l’argument selon lequel tout se serait arrêté à un usage maladroit d’une fonction publique. Le mixage et les achats entrent dans le second chapitre.
Pour les praticiens européens, le dossier rappelle aussi une différence de culture judiciaire. Le jury populaire américain tranche des faits techniques après des exposés contradictoires. Il n’écrit pas un traité sur les contrats intelligents. Il dit si, au-delà du doute raisonnable, cet homme a commis ces actes avec l’état d’esprit requis. Deux heures de délibéré n’empêchent pas un appel. Elles indiquent seulement que la narration de l’accusation a tenu dans la salle.
Les victimes, cinq ans après, et le contact ouvert
L’annonce du 7 octobre oriente les personnes qui estiment avoir été victimes du hack vers les enquêteurs de la sécurité intérieure, à l’adresse dédiée publiée par le bureau du procureur. Ce canal tardif est à la fois nécessaire et frustrant. Nécessaire, parce qu’une condamnation ouvre parfois une phase d’identification des pertes. Frustrant, parce que beaucoup d’utilisateurs de 2021 ont changé de portefeuille, perdu leurs preuves, ou simplement tourné la page après la fermeture du protocole.
Que peut espérer un déposant? Au mieux, une prise en compte dans un dispositif de restitution si le tribunal en ordonne un, sur la base des actifs saisis et d’une preuve de perte. Au pire, une inscription dans un fichier qui ne débouchera sur aucun virement. Entre les deux, des délais. Les cryptomonnaies saisies doivent être conservées ou converties selon des règles précises. Les cartes et les monnaies doivent être expertisées. Rien de tout cela ne se règle le jour du verdict.
Il existe aussi des victimes indirectes: fournisseurs de liquidité qui ont quitté l’écosystème, projets qui ont perdu un partenaire, utilisateurs qui ont associé toute la BNB Chain de l’époque à une série de brèches. Ce préjudice-là n’entre pas dans un tableur de restitution. Il entre dans la mémoire du marché. Uranium Finance est devenu un nom que l’on cite dans les listes d’incidents, aux côtés d’autres protocoles disparus de la même saison.
Ce que l’affaire dit aux équipes qui écrivent des pools
La leçon opérationnelle n’est pas nouvelle, mais le verdict lui donne un coût humain visible. Un contrat de récompense doit empêcher la réclamation multiple. Un contrat de retrait doit lier le montant sortant à la part réellement détenue, y compris pendant une migration. Les tests doivent inclure un adversaire qui répète l’appel, pas seulement un utilisateur poli. Les primes doivent être écrites avant l’incident, avec un plafond et une règle de non-exploitation. Aucun de ces principes n’aurait à lui seul garanti la survie d’Uranium Finance. Tous auraient réduit la surface.
Il faut ajouter une leçon de communication. Annoncer une migration sans geler les dépôts sensibles, c’est inviter les regards. Travailler avec l’équipe sécurité d’une grande plateforme après coup est utile pour les traces. Ce n’est pas un substitut au contrôle d’avant. Les projets qui survivent à une faille sont souvent ceux qui ont limité le plafond par pool, séparé les droits d’administration, et prévu une pause d’urgence réellement testée. Ceux qui découvrent le bouton d’arrêt le jour du drainage le découvrent trop tard.
Enfin, les équipes ne devraient plus traiter un message privé de l’exploitant comme une négociation commerciale. Préserver les preuves, éviter les accords oraux sur une somme gardée, et saisir les autorités tôt: voilà un réflexe que ce dossier rend plus facile à justifier devant un conseil d’administration ou une communauté. La fausse prime de 386 000 dollars n’a pas empêché les poursuites. Elle est devenue, des années plus tard, un élément du récit accusatoire.
Bug visible et vol caractérisé, la ligne qui se durcit
Une partie de la culture technique a longtemps répété une maxime confortable: si c’est dans le contrat, c’est la loi. La maxime décrit la manière dont la machine exécute. Elle ne décrit pas la manière dont un tribunal lit l’enrichissement. Le dossier Spalletta s’inscrit dans une série d’affaires où l’exploitant identifié, surtout s’il blanchit et dépense, cesse d’être un personnage de forum pour devenir un prévenu. La nouveauté relative, ici, est le profil: un consultant en sécurité, pas un alias resté anonyme jusqu’au bout.
Cette évolution ne supprime pas les zones grises. Un chercheur qui retire le minimum pour prouver un bug, qui prévient aussitôt, qui ne mélange pas et qui restitue, n’est pas dans la même situation. Le droit reste sensible aux faits. Ce qui se durcit, c’est la tolérance pour le drainage intégral suivi d’une justification après coup. Les jurés de Manhattan ont eu sous les yeux un message, une seconde attaque, un mixeur et des objets de collection. Le faisceau était large.
Les protocoles ont aussi une responsabilité de clarté. Écrire dans ses conditions qu’une faille signalée sera payée, et qu’une exploitation maximale sera poursuivie, réduit l’espace rhétorique. Ce n’est pas une barrière technique. C’est une barrière narrative. Elle aide plus tard les enquêteurs à montrer que l’auteur ne pouvait pas ignorer la règle du jeu affichée. Uranium Finance, projet jeune de 2021, n’avait sans doute pas cette armure. Les projets de 2026 n’ont plus la même excuse.
Tornado Cash, Li.fi et la mémoire des étiquettes
Les analystes de chaînes vivent d’étiquettes. Une adresse devient « exploiteur Uranium » parce qu’un premier mouvement a été relié à l’incident, puis parce que d’autres mouvements en héritent. Ces étiquettes ne sont pas des jugements. Elles deviennent utiles lorsqu’un transfert de 2,5 millions de BUSD réactive le dossier en 2024, avec un pont vers Ethereum, 812 ETH et des stablecoins. Elles deviennent décisives lorsqu’un mandat permet de croiser l’étiquette avec un domicile, une carte et une facture.
Le passage par un mixeur complique cette chaîne sans la rompre toujours. Les dépôts et les retraits peuvent être décorrélés. Ils laissent parfois des montants ronds, des horaires, des frais, des regroupements. L’accusation n’a pas eu besoin de raconter chaque saut pour obtenir un verdict. Elle a eu besoin d’un récit cohérent entre l’extraction, la dissimulation et la dépense. C’est une leçon pour ceux qui imaginent encore qu’un outil de mélange efface à lui seul cinq années d’enquête fédérale.
Li.fi, dans ce récit, n’est pas accusé d’avoir conçu la brèche. C’est un pont cité dans le trajet d’une somme observée en 2024. La nuance importe. Les infrastructures de transfert deviennent des témoins matériels. Elles ne choisissent pas leurs utilisateurs. Elles conservent, selon leur conception, des traces que les enquêteurs peuvent demander ou simplement lire sur une chaîne publique. Plus le trajet est public, plus l’étiquette voyage.
Objets rares, preuve commode, marché fragile
Pourquoi convertir une partie d’un butin crypto en cartes, en monnaie romaine et en fragment d’avion? Le goût personnel est une explication suffisante, et elle est probablement vraie. Il existe une seconde explication, plus froide. Certains collectionneurs croient qu’un objet physique rare échappe mieux aux radars qu’un solde sur une plateforme régulée. Le dossier montre l’inverse dès lors que l’acheteur est identifié et que le bien reste chez lui. La saisie au domicile est une technologie plus ancienne que les mixeurs, et elle fonctionne encore.
Le marché de ces objets est étroit. Une Black Lotus n’a pas un cours continu comme un jeton. Elle a des ventes de référence, des grades, des doutes sur l’authenticité. Un denier Eid Mar attire les numismates et les curieux d’histoire romaine. Un fragment associé aux frères Wright et à Armstrong attire un tout autre cercle. Acheter dans ces milieux, c’est laisser des interlocuteurs capables, plus tard, de reconnaître une pièce ou une carte. La discrétion espérée est souvent surestimée.
Pour la restitution, cette diversité est une contrainte. Vendre aux enchères peut maximiser la valeur. Vendre vite peut la détruire. Garder trop longtemps expose à un marché qui se retourne. Le juge et les autorités devront arbitrer entre la conservation de la preuve, le produit de la vente et l’intérêt des victimes. Rien n’indique, à ce stade, le calendrier de ces choix. Le 16 février tranchera d’abord la peine, pas forcément le sort de chaque carte.
Une affaire de 2021 lue avec les yeux de 2026
Entre la brèche et le verdict, le secteur a changé de régulation, de volumes et de vocabulaire. Les stablecoins se sont installés dans les paiements. Les plateformes ont renforcé leurs équipes de traçage. Les mixeurs sont devenus des sujets de sanction autant que des sujets de code. Relire Uranium Finance en 2026, ce n’est donc pas seulement raconter un vieux exploit. C’est mesurer le délai entre le bloc frauduleux et la salle d’audience. Cinq ans, dans la vie d’un protocole, c’est une éternité. Dans une enquête de blanchiment internationale, c’est un rythme presque ordinaire.
Ce délai a un effet pervers. Il encourage l’idée que certains vols de 2021 seraient prescrits par l’oubli. Le verdict dit le contraire. Les étiquettes tiennent. Les objets restent dans les maisons. Les messages restent dans les saisies. Une adresse qui bouge en 2024 peut réveiller un dossier ouvert en 2021. Les équipes qui archivent mal leurs incidents se privent de cette mémoire. Celles qui conservent les instantanés, les adresses et les échanges avec l’exploitant se donnent une chance de reconnaître un flux tardif.
Il y a aussi un effet utile. Un consultant tenté, aujourd’hui, par une extraction « puisque la fonction répond » sait qu’un jury peut encore siéger des années plus tard. La dissuasion ne repose pas seulement sur la peine maximale. Elle repose sur la démonstration qu’une vie professionnelle, un domicile et une collection peuvent être reliés à deux journées d’avril. C’est moins spectaculaire qu’un exploit en direct. C’est plus durable.
Ce que le secteur peut retenir sans mythifier le jugement
Il faut se garder d’une lecture trop large. Ce verdict ne dit pas que tout chercheur de bugs est un fraudeur. Il ne dit pas que tout protocole piraté obtiendra un procès. Il ne dit pas que 31 millions saisis reviendront aux déposants selon une clé simple. Il dit qu’un jury, face à deux attaques, un message explicite, une prime contestée, un mixage et des dépenses de collection, a retenu la fraude informatique et le blanchiment. C’est déjà beaucoup. Ce n’est pas une doctrine complète de la finance décentralisée.
La doctrine, s’il en faut une, reste pratique. Limiter les montants par pool. Tester la migration comme un scénario d’attaque. Écrire la prime avant d’en avoir besoin. Ne pas confondre restitution partielle et absolution. Archiver les adresses. Répondre aux canaux victimes lorsqu’ils s’ouvrent, même tard. Et cesser de répéter que l’argent internet serait factice au motif qu’il circule sans billet. Les cartes à un million de dollars, dans cette affaire, ont été payées avec ce que le message appelait du faux.
Le 16 février ajoutera un chiffre à ce récit. D’ici là, le plus utile n’est pas de deviner la durée de détention. C’est de regarder la mécanique qui a mené de deux fonctions mal écrites à une fermeture, puis à une salle d’audience. Uranium Finance n’existe plus comme protocole. Son nom, lui, vient de gagner une seconde vie, judiciaire celle-là, et elle durera plus longtemps que la version 2.1.
Questions utiles avant la sentence de février
Plusieurs zones restent ouvertes, et il vaut mieux les nommer que les combler par des suppositions. Le montant exact retenu par le juge pour le préjudice peut différer des 1,4 et 53,3 millions cités selon les phases du dossier. La part des 31 millions saisis qui sera affectée à d’éventuelles restitutions n’est pas publiée. Le sort commercial des cartes et du denier dépendra d’ordonnances ultérieures. Un appel reste possible, et rien dans l’annonce du verdict ne le ferme.
On ignore aussi, dans le détail public, combien d’utilisateurs distincts se manifesteront via le contact des enquêteurs. Un protocole de pools agrège des dépôts. Derrière une adresse peut se trouver une personne, un fonds, ou un contrat intermédiaire. Reconstruire cette carte cinq ans plus tard est un travail de fourmi. Ceux qui ont encore leurs preuves de dépôt ont une longueur d’avance. Ceux qui n’ont que le souvenir d’un solde disparu auront plus de mal à se faire reconnaître.
Ces incertitudes n’affaiblissent pas le cœur du jugement. Elles rappellent qu’une condamnation pénale et une indemnisation civile ne sont pas le même acte. La première dit qui a pris et comment. La seconde, si elle vient, dira qui reçoit quoi. Entre les deux, il y a des expertises, des ventes éventuelles et des règles de priorité. Les déposants de 2021 ont surtout besoin de cette seconde phrase. Elle n’a pas encore été écrite.
Une chronologie à garder sous la main
Pour ne pas perdre le fil, la séquence tient en quelques jalons. Début avril 2021, Uranium Finance opère des pools et prépare une migration. Le 8 avril, le contrat de récompenses est vidé d’environ 1,4 million. Un message suit, qui parle d’un casse et d’un bug exploité. Une pression aboutit à une conservation d’environ 386 000 dollars, présentée plus tard comme une prime factice. Le 28 avril, l’erreur sur les retraits touche 26 pools, pour environ 53,3 millions, et le protocole ferme. Les fonds circulent, y compris via Tornado Cash. Des objets rares sont achetés. En 2024, un flux de 2,5 millions de BUSD réactive les étiquettes. En février 2025, environ 31 millions de cryptomonnaies sont saisis. En mars 2026, les poursuites sont annoncées et l’accusé se rend. Le 7 octobre 2026, le jury condamne. Le 16 février, le juge doit prononcer la peine.
Cette ligne du temps est plus parlante qu’un slogan sur la sécurité des contrats. Elle montre un homme qui recommence après avoir déjà pris, une équipe qui tente de limiter la casse, des enquêteurs qui attendent des preuves saisissables, et un jury qui tranche vite une fois le récit assemblé. Elle montre aussi le prix du délai. Cinq ans, c’est assez pour que des cartes prennent ou perdent de la valeur, assez pour que des victimes disparaissent des forums, assez pour que le nom du protocole ne dise plus rien à un nouvel utilisateur.
Si un seul détail doit rester, c’est celui-ci: la fonction publique n’a pas été, aux yeux de ce jury, une permission de vider. Le code a exécuté. Le droit a requalifié. Entre les deux, des déposants ont perdu leurs pools, un consultant a perdu son procès, et un fragment de tissu lunaire s’est retrouvé dans un scellé. L’affaire Uranium Finance se termine peut-être comme protocole. Comme avertissement, elle commence à peine à être lue correctement.
La sentence de février dira la durée. Elle ne réécrira pas avril 2021. Elle ne fera pas revivre les vingt-six pools. Elle fixera seulement le coût personnel d’avoir traité un bug comme une mine et des utilisateurs comme une ligne de plus dans un contrat. Pour le reste du secteur, le coût est déjà visible: une méfiance durable, un nom associé au drainage, et la preuve qu’un hobby de collectionneur peut devenir la pièce la plus compréhensible d’un dossier technique. C’est peut-être la leçon la plus inattendue de cette condamnation.