
Imaginez entrer dans un magasin réputé, acheter un portefeuille matériel flambant neuf, le brancher pour la première fois et, sans le savoir, offrir vos cryptomonnaies à un inconnu. C’est exactement ce qui s’est produit à Singapour. Depuis le 10 septembre, la police a enregistré au moins deux affaires dans lesquelles des utilisateurs ont perdu l’équivalent de 3,5 millions de dollars singapouriens après avoir acquis des appareils Ledger contenant des composants illicites. Ces implants discrets capturaient la fameuse phrase de récupération de vingt-quatre mots et permettaient de vider les comptes à distance. Le phénomène ne se limite plus à quelques victimes isolées : il soulève des questions majeures sur la chaîne d’approvisionnement des appareils de sécurité et sur la confiance que l’on peut encore placer dans le matériel acheté hors des canaux officiels.
Comment des portefeuilles neufs sont devenus des pièges à clés privées
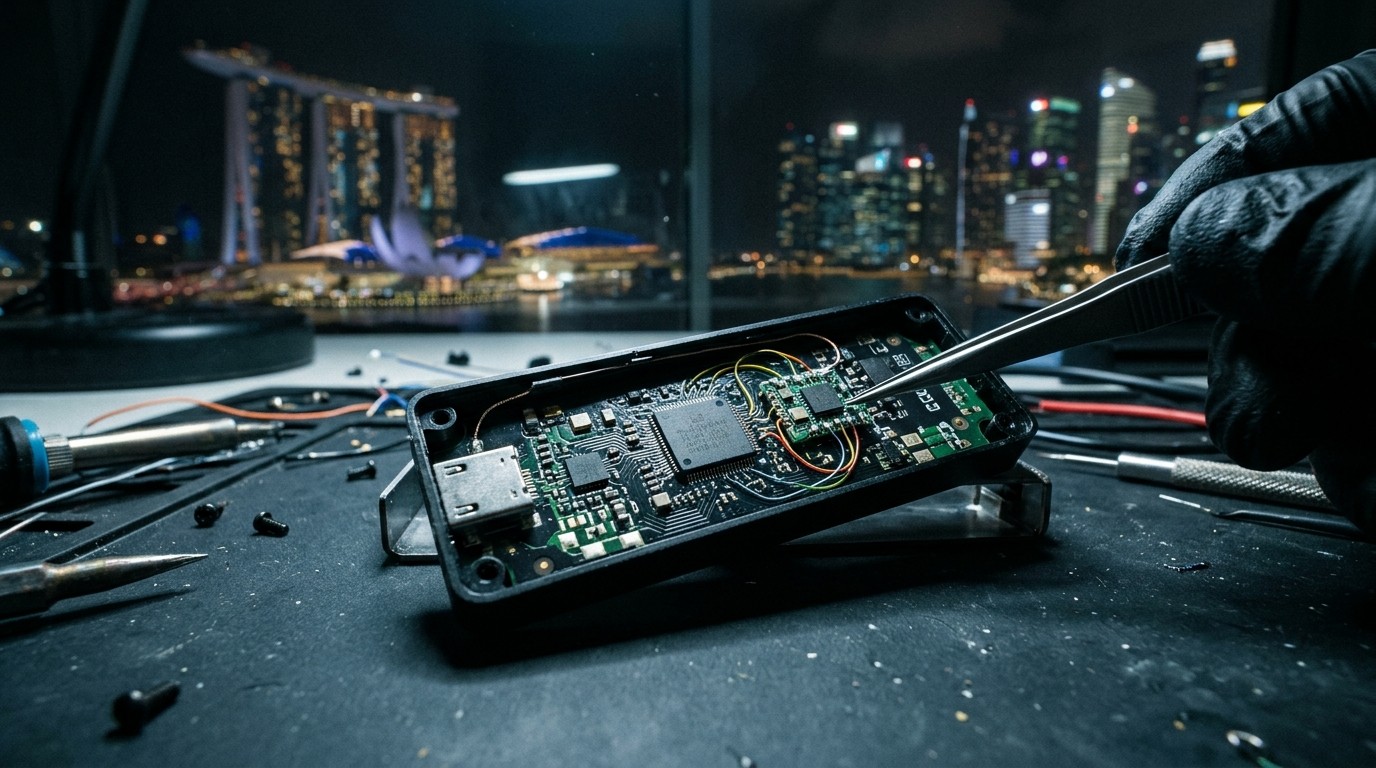
Le principe d’un hardware wallet est simple en apparence : stocker les clés privées hors ligne, à l’abri des malwares et des sites phishing. Ledger a bâti sa réputation sur cette promesse grâce à son élément sécurisé, une puce conçue pour résister aux attaques physiques. Pourtant, les enquêteurs singapouriens ont découvert que certains exemplaires vendus en boutique avaient été ouverts, modifiés, puis refermés avec un soin maniaque. À l’intérieur se trouvait un module supplémentaire capable d’intercepter l’affichage de la phrase de récupération lors de l’initialisation et de la transmettre via une connexion cellulaire LTE.
Cette méthode est particulièrement sournoise. L’utilisateur suit scrupuleusement les instructions, note ses vingt-quatre mots sur un papier, confirme qu’il les a bien enregistrés, puis range l’appareil. Rien ne semble anormal. Quelques heures ou jours plus tard, les fonds disparaissent. Les pirates n’ont même pas besoin d’accéder physiquement au wallet une seconde fois : la phrase de récupération suffit à reconstruire le portefeuille sur n’importe quel autre appareil et à transférer les actifs.
Les détails techniques de l’implant malveillant
Selon les analyses préliminaires, le composant ajouté fonctionne de manière indépendante de l’élément sécurisé officiel. Il n’altère pas le système d’exploitation du wallet, ce qui rend sa détection plus difficile lors d’un simple test de fonctionnement. Il se contente d’observer l’écran pendant la phase critique de génération de la seed phrase. Une fois les mots capturés, une petite antenne LTE envoie les données vers un serveur contrôlé par les attaquants. L’opération peut se dérouler en quelques secondes, souvent pendant que l’utilisateur est encore en train de noter les mots sur son carnet.
Les spécialistes de la sécurité soulignent que ce type d’attaque de la chaîne d’approvisionnement n’est pas nouveau dans le monde de l’électronique grand public, mais il reste rare dans le secteur des hardware wallets. La plupart des précédents incidents concernaient plutôt des logiciels compromis ou des sites de phishing sophistiqués. Ici, le matériel lui-même devient l’arme. Cela change radicalement la donne : même un acheteur prudent qui vérifie l’emballage et le numéro de série peut se faire avoir si le produit a été ouvert en amont.
Le rôle des revendeurs et la suspension des ventes
Les appareils incriminés à Singapour provenaient de circuits de distribution locaux. Un exemplaire a notamment été vendu dans un point de vente situé à l’aéroport de Changi, un autre dans un magasin d’électronique populaire. Ces informations ont rapidement conduit le fabricant à demander à ses partenaires de suspendre toute commercialisation dans plusieurs pays d’Asie du Sud-Est : Singapour, Malaisie, Indonésie, Thaïlande, Philippines, Vietnam et Hong Kong.
Cette décision, prise à la mi-octobre, vise à stopper la diffusion de stocks potentiellement contaminés le temps que des vérifications approfondies soient menées. Les clients ayant acheté un appareil auprès de certains revendeurs dans les quatre-vingt-dix jours précédents ont reçu des recommandations claires : ne pas initialiser les wallets encore neufs, et pour ceux déjà configurés, envisager de transférer les fonds vers un nouveau dispositif générant une phrase de récupération fraîche.
La suspension a un coût commercial évident. Les hardware wallets représentent un marché en forte croissance, et l’Asie du Sud-Est constitue une zone importante de développement. Pourtant, la protection de la confiance des utilisateurs a primé. Dans un domaine où la moindre faille peut coûter des millions, la transparence et la rapidité de réaction deviennent des arguments de vente aussi importants que les performances techniques.
Des pertes locales et des estimations régionales divergentes
La police de Singapour a quantifié les préjudices locaux à environ 3,5 millions de dollars singapouriens pour les deux cas recensés. Ce chiffre reste nettement inférieur aux estimations avancées par certains analystes blockchain, qui évoquaient plus de 86 millions de dollars américains de pertes liées à des wallets compromis dans la région. Le fabricant, de son côté, a indiqué ne pas être en mesure de confirmer ni le montant total ni le nombre exact de victimes.
Cette discordance s’explique par la nature même des transactions cryptographiques. Une fois les fonds déplacés, ils peuvent être brassés à travers de multiples adresses, bridges et mixeurs, rendant le suivi difficile. Certains utilisateurs ne signalent jamais le vol par peur, honte ou simple ignorance des procédures. D’autres découvrent la disparition des actifs longtemps après l’achat, lorsque le prix des monnaies a fortement évolué.
À retenir : même un hardware wallet flambant neuf acheté en magasin peut cacher une menace. La phrase de récupération reste le point le plus critique de toute la chaîne de sécurité.
Pourquoi la phrase de récupération est le graal des pirates
Dans l’univers des portefeuilles non-custodial, la seed phrase de vingt-quatre mots (parfois douze) constitue littéralement la clé de tout. Elle permet de régénérer l’intégralité des clés privées associées. Quiconque la possède peut, depuis n’importe quel pays et à n’importe quel moment, reprendre le contrôle des fonds. C’est à la fois la force et la faiblesse du système.
Les bonnes pratiques recommandent de ne jamais photographier cette phrase, de ne jamais la saisir sur un ordinateur connecté et de la conserver hors ligne, idéalement sur un support métallique résistant au feu. Pourtant, lors de l’initialisation, l’utilisateur est obligé de la visualiser sur l’écran de l’appareil. C’est précisément cette fenêtre temporelle que l’implant exploite. Une fois les mots capturés et transmis, le reste du processus de vol peut se dérouler tranquillement, parfois des semaines plus tard, lorsque les cours sont favorables ou que la victime a accumulé davantage d’actifs.
Certains utilisateurs expérimentés vont jusqu’à générer leur phrase de récupération sur un appareil air-gappé, puis à vérifier chaque mot en comparant l’affichage avec un second dispositif de confiance. Ces précautions restent rares chez les débutants, qui constituent pourtant une part importante des acheteurs de hardware wallets.
L’extension de la méfiance au-delà de l’Asie
Les inquiétudes ne se sont pas arrêtées aux frontières de Singapour. En Allemagne, un grand distributeur d’électronique a suspendu à son tour la vente des modèles Ledger en magasin et en ligne après qu’un client a signalé la présence d’un composant non autorisé. Dans ce cas précis, aucun fonds n’aurait été dérobé, mais la simple découverte a suffi à déclencher une mesure de précaution. Le fabricant a confirmé collaborer pleinement à l’examen de l’appareil concerné.
Cette multiplication des alertes dans des zones géographiques distinctes laisse penser que le phénomène pourrait être plus large que les seuls cas confirmés. Soit plusieurs lots ont été contaminés à différentes étapes de la distribution, soit des acteurs distincts ont adopté des méthodes similaires. Dans les deux hypothèses, la confiance dans les réseaux de revente physiques se trouve fragilisée.
Parallèlement, un concurrent a annoncé de son côté un incident de sécurité d’une nature différente : le vol d’une clé d’authentification de ses appareils, obligeant à détruire des milliers d’unités encore en stock. Même si les phrases de récupération des clients n’étaient pas compromises, l’épisode a rappelé que l’industrie entière reste exposée à des risques complexes, qu’ils concernent le matériel ou les systèmes d’authentification.
Les leçons pour les utilisateurs de cryptomonnaies
Face à ce type d’attaque, plusieurs réflexes s’imposent. Le premier consiste à privilégier, autant que possible, l’achat direct auprès du fabricant ou de revendeurs officiels clairement identifiés. Les plateformes de revente de seconde main et les boutiques non spécialisées augmentent le risque d’interception. Le deuxième réflexe est de vérifier minutieusement l’état de l’emballage et les sceaux de sécurité avant d’ouvrir le produit. Tout signe de manipulation doit alerter.
Lors de l’initialisation, certains utilisateurs choisissent désormais de réaliser l’opération dans un environnement contrôlé, en filmant éventuellement l’écran (sans jamais montrer la phrase elle-même) pour conserver une preuve de l’état d’origine de l’appareil. D’autres préfèrent générer la seed phrase sur un dispositif déjà de confiance et l’importer, lorsque le firmware le permet. Ces méthodes restent avancées et ne conviennent pas à tout le monde, mais elles illustrent le niveau de prudence désormais requis.
Enfin, la règle d’or demeure : jamais de fonds importants sur un wallet qui vient d’être initialisé sans tests préalables. Beaucoup de victimes auraient limité leurs pertes en commençant par de petites sommes de vérification avant de transférer l’essentiel de leur patrimoine.
Checklist rapide avant d’utiliser un nouveau hardware wallet
- Acheter uniquement via des canaux officiels ou des distributeurs certifiés
- Inspecter l’emballage et les hologrammes de sécurité
- Générer et noter la phrase de récupération hors de toute caméra et hors ligne
- Effectuer un premier test avec un montant minime
- Conserver la seed phrase sur un support durable et en plusieurs exemplaires sécurisés
- Mettre à jour le firmware uniquement via l’application officielle
Impact sur la perception des hardware wallets
Pendant des années, les portefeuilles matériels ont été présentés comme la solution ultime face aux hacks d’exchanges et aux malwares. L’idée qu’un appareil neuf puisse lui-même devenir le vecteur de l’attaque force à reconsidérer cette vision un peu trop idyllique. La sécurité absolue n’existe pas. Elle résulte d’une chaîne de confiance qui commence à l’usine, passe par la logistique, le stock du revendeur, et se termine entre les mains de l’utilisateur.
Les fabricants vont probablement renforcer leurs contrôles d’intégrité, ajouter des mécanismes de détection d’ouverture ou des signatures cryptographiques plus poussées sur chaque composant. Certains modèles futurs pourraient intégrer des capteurs capables de signaler toute tentative de modification physique. En attendant, le message est clair : la vigilance ne s’arrête pas à l’achat. Elle commence avant et se poursuit longtemps après.
Pour les investisseurs particuliers, cet épisode rappelle aussi l’intérêt de diversifier les solutions de stockage. Répartir ses actifs entre plusieurs wallets de marques différentes, combiner hardware et solutions multipartite, ou encore utiliser des vaults avec délais de retrait, constituent autant de stratégies de réduction de risque. Aucune méthode n’est parfaite, mais la concentration sur un unique point de défaillance s’avère de plus en plus dangereuse.
Le contexte plus large de la sécurité crypto en 2026
Les attaques contre les utilisateurs individuels évoluent en permanence. Après les vagues de phishing, les faux sites d’airdrop, les malwares de type clipboard hijacker, voici donc les implants physiques. Chaque nouvelle technique pousse l’écosystème à s’adapter. Les échanges centralisés renforcent leurs contrôles KYC et leurs systèmes de détection de retraits suspects. Les protocoles DeFi multiplient les audits et les assurances. Les fabricants de wallets, eux, doivent désormais prouver non seulement la solidité de leur code et de leur puce, mais aussi l’intégrité de toute leur chaîne logistique.
À Singapour, pays connu pour sa régulation stricte et son ambition de devenir un hub financier numérique, l’affaire prend une dimension particulière. Les autorités locales ont réagi rapidement en publiant un avis public et en contactant le fabricant. Cette transparence contribue à limiter la panique tout en rappelant aux citoyens que la prudence reste de mise. D’autres juridictions observent attentivement la manière dont le dossier sera traité, car les enseignements tirés pourront servir ailleurs.
Sur le plan psychologique, ces incidents freinent parfois l’adoption. Un nouvel arrivant qui lit des titres alarmants sur des wallets trafiqués peut hésiter à sortir ses fonds d’un exchange, même si, statistiquement, les risques liés aux plateformes centralisées restent souvent plus élevés. L’éducation devient donc cruciale. Expliquer clairement les mécanismes, les bonnes pratiques et les limites de chaque solution permet de transformer la peur en vigilance raisonnée.
Que faire si l’on suspecte un appareil compromis
La première règle est de ne plus utiliser le wallet suspect pour aucune transaction. Si des fonds y sont encore présents, le transfert vers une nouvelle adresse générée sur un appareil de confiance doit être envisagé avec la plus grande précaution. Idéalement, ce transfert s’effectue depuis un environnement sain, après avoir noté manuellement la phrase de récupération d’origine (si elle est encore disponible) et vérifié chaque mot.
Il est également recommandé de documenter l’achat : facture, numéro de série, photos de l’emballage. Ces éléments peuvent s’avérer utiles auprès des autorités ou du service client du fabricant. Dans le cas singapourien, la police a explicitement invité les victimes à se manifester afin de centraliser les informations et de faire avancer l’enquête.
Enfin, le signalement auprès de la communauté et des plateformes d’analyse on-chain peut aider à identifier d’éventuels schémas récurrents. Les adresses de réception des fonds volés sont parfois réutilisées ou liées à d’autres activités illicites, ce qui facilite le travail des enquêteurs.
Vers une nouvelle génération de protections matérielles
Les événements de ces dernières semaines vont sans doute accélérer l’innovation dans le domaine de l’anti-tampering. Des fabricants travaillent déjà sur des boîtiers équipés de sceaux électroniques, de détecteurs d’ouverture ou de puces capables de s’auto-détruire en cas de manipulation non autorisée. D’autres explorent des architectures où la génération de la seed phrase se fait de manière purement visuelle et hors de toute possibilité d’interception électronique.
La standardisation de procédures de vérification d’intégrité à la réception pourrait aussi se généraliser. Imaginez un code QR ou une attestation cryptographique permettant de confirmer, via l’application officielle, que l’appareil n’a jamais été ouvert depuis sa sortie d’usine. De telles fonctionnalités existent déjà sous des formes partielles ; elles pourraient devenir systématiques.
En parallèle, la formation des revendeurs et le contrôle plus strict des stocks physiques apparaîtront comme des exigences de base. Un magasin qui laisse ses produits accessibles sans surveillance ou qui accepte des retours sans vérification approfondie représente un maillon faible. Les contrats de distribution futurs intégreront probablement des clauses beaucoup plus exigeantes sur ces points.
Une affaire qui dépasse le simple fait divers
Au-delà des 3,5 millions de dollars singapouriens et des victimes individuelles, cet épisode illustre la maturité relative de l’écosystème crypto. Plus les montants en jeu augmentent, plus les attaquants professionnalisent leurs méthodes. L’attaque de la chaîne d’approvisionnement matérielle représente un niveau de sophistication élevé, nécessitant des compétences en électronique, en logistique et en ingénierie sociale.
Elle rappelle également que la décentralisation des actifs n’élimine pas automatiquement les points de centralisation de confiance. Tant que l’on s’appuie sur des fabricants, des transporteurs et des revendeurs, ces intermédiaires restent des cibles potentielles. La solution n’est pas de renoncer aux hardware wallets, qui restent parmi les outils les plus sûrs lorsqu’ils sont authentiques, mais d’exiger une traçabilité et une transparence accrues à chaque étape.
Pour les utilisateurs, le message final est à la fois simple et exigeant : la responsabilité de la sécurité ne peut être entièrement déléguée. Même le meilleur appareil du monde devient dangereux s’il a été compromis avant d’arriver entre vos mains. Vérifier, tester, diversifier et rester informé constituent désormais le minimum syndical pour quiconque souhaite conserver ses cryptomonnaies en toute sérénité.
Les prochaines semaines diront si d’autres cas apparaissent dans d’autres pays et si les mesures de suspension suffisent à assainir les stocks. En attendant, chaque nouvel acheteur de hardware wallet devrait se poser une question avant d’appuyer sur le bouton d’allumage : suis-je absolument certain que cet appareil n’a jamais quitté le contrôle de son fabricant ? Dans le doute, mieux vaut prendre le temps de vérifier que de risquer de découvrir trop tard que la phrase de récupération n’était plus secrète depuis le premier jour.
Cette affaire de portefeuilles trafiqués à Singapour restera probablement comme l’un des signaux d’alarme majeurs de l’année 2026. Elle force l’industrie à regarder en face une réalité parfois inconfortable : la sécurité absolue n’existe pas, mais l’amélioration continue des pratiques, elle, reste à la portée de tous les acteurs, des usines jusqu’aux utilisateurs finaux. Et c’est précisément cette chaîne de vigilance collective qui déterminera si les hardware wallets continueront d’être perçus comme le refuge ultime des cryptomonnaies ou s’ils deviendront, pour certains, une nouvelle source d’angoisse.