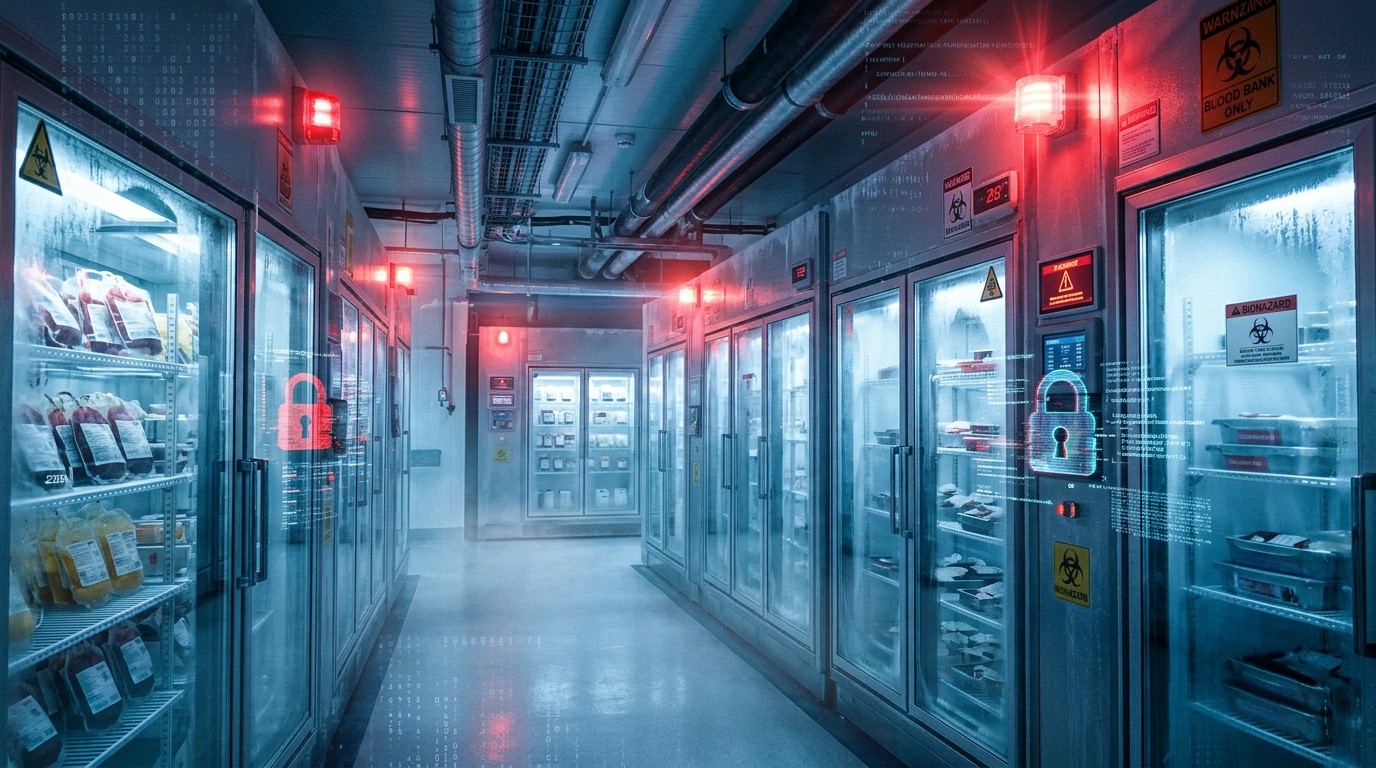

Imaginez un instant que les systèmes qui maintiennent au froid des réserves vitales de sang cessent soudainement de répondre correctement. Pas de panique immédiate, aucune rupture visible, et pourtant quelque chose a tenté de s’immiscer dans ces installations critiques. C’est exactement le type de scénario qui vient de se produire autour de l’Établissement français du sang. Les autorités ont confirmé qu’une cyberattaque a ciblé des équipements de chambres froides, déclenchant une enquête judiciaire confiée à des services spécialisés. Aucune perte de produits sanguins n’a été constatée, aucune conséquence sanitaire n’a été relevée, mais l’incident soulève des questions bien plus larges sur la solidité de nos infrastructures de santé face aux menaces numériques.
Une intrusion ciblée sur des systèmes de réfrigération critiques
Les faits connus à ce stade restent mesurés et prudents. Des attaques ont concerné des équipements liés aux chambres froides de l’Établissement français du sang. L’organisme a rapidement précisé que ces actions n’avaient entraîné ni destruction de stocks ni mise en danger des patients. Les modalités précises de l’intrusion restent à clarifier, tout comme l’identité des auteurs. Aucun rattachement clair à un acteur étatique ou à une campagne plus vaste n’a été établi dans les éléments actuellement disponibles.
Le parquet de Paris a confié les investigations à l’Office anti-cybercriminalité et à la Direction générale de la sécurité intérieure. Ce double rattachement montre que l’affaire est prise au sérieux, à la fois sous l’angle de la criminalité informatique et sous celui de la protection des intérêts stratégiques nationaux. Les chambres froides ne sont pas de simples frigos. Elles garantissent la conservation de produits sanguins dont la chaîne du froid ne tolère presque aucune rupture. Une défaillance prolongée pourrait, en théorie, compromettre des poches destinées à des transfusions urgentes.
Dans le contexte actuel, l’absence de conséquence tangible est une bonne nouvelle. Elle n’efface pourtant pas le signal d’alarme. Les systèmes de contrôle industriel, souvent appelés OT pour Operational Technology, sont de plus en plus connectés. Cette connectivité apporte de la souplesse de supervision à distance, mais elle élargit aussi la surface d’attaque. Les équipements de réfrigération modernes intègrent des automates, des capteurs, des interfaces réseau et parfois des logiciels de gestion centralisée. Chacun de ces éléments peut devenir un point d’entrée si les mises à jour, les mots de passe ou les segmentations réseau ne sont pas rigoureux.
Pourquoi les chambres froides représentent une cible sensible
La conservation du sang et de ses dérivés obéit à des règles strictes. Les globules rouges, le plasma, les plaquettes ont chacun des plages de température précises. Une dérive de quelques degrés sur plusieurs heures peut rendre un produit inutilisable. Les chambres froides de l’Établissement français du sang ne sont donc pas de simples entrepôts réfrigérés. Elles constituent un maillon essentiel de la sécurité transfusionnelle nationale.
Attaquer ces systèmes, même sans succès visible, revient à tester la résilience d’une infrastructure vitale. Les auteurs potentiels peuvent chercher à créer un effet de perturbation, à collecter des informations sur les architectures, ou simplement à démontrer une capacité d’intrusion. Dans d’autres secteurs, on a déjà vu des ransomwares bloquer des hôpitaux entiers pendant plusieurs jours. Ici, le ciblage semble plus précis. Il porte sur la couche physique de conservation plutôt que sur les dossiers médicaux ou les systèmes de facturation.
Cette précision change la nature du risque. Une panne de réfrigération prolongée pourrait obliger à détruire des stocks, à réorganiser les collectes, ou à rediriger des patients vers d’autres centres. Même si rien de tel ne s’est produit cette fois-ci, le simple fait d’avoir tenté l’opération force les responsables à revoir leurs protocoles de défense et de continuité d’activité.
Le rôle de l’enquête judiciaire et des services spécialisés
L’implication simultanée de l’Office anti-cybercriminalité et de la Direction générale de la sécurité intérieure n’est pas anodine. Le premier service dispose d’une expertise technique pointue sur les modes opératoires numériques. Le second apporte une lecture plus large, attentive aux éventuels liens avec des intérêts étrangers ou des groupes structurés. Ensemble, ils doivent retracer le chemin de l’intrusion, identifier les outils utilisés, et déterminer si d’autres cibles ont été visées dans la même période.
Les investigations de ce type sont souvent longues. Les logs réseaux, les captures de trafic, les analyses forensiques des automates et des serveurs de supervision demandent du temps et des compétences rares. Les auteurs laissent parfois des traces volontaires pour semer le doute, ou au contraire effacent soigneusement leurs passages. Dans le cas présent, les autorités soulignent que les modalités exactes restent à établir. Cette prudence est normale. Mieux vaut des informations solides que des annonces prématurées.
Parallèlement, l’Établissement français du sang a vraisemblablement renforcé ses mesures de surveillance et de cloisonnement. Les retours d’expérience après ce type d’événement servent généralement à améliorer les procédures de détection précoce et les plans de bascule sur des systèmes de secours. La résilience ne se construit pas seulement avec des pare-feu. Elle passe aussi par la formation des équipes, la redondance des équipements et la capacité à isoler rapidement un segment compromis.
Les enjeux plus larges de la cybersécurité dans le secteur de la santé
Le secteur de la santé figure depuis plusieurs années parmi les cibles privilégiées des cybercriminels. Les données médicales ont une valeur élevée sur les marchés clandestins. Les systèmes de gestion hospitalière sont parfois anciens et difficiles à mettre à jour sans interrompre les soins. Les équipements médicaux connectés multiplient les points d’entrée. Dans ce paysage, les infrastructures de stockage et de conservation de produits biologiques constituent un sous-ensemble particulièrement sensible.
La chaîne du froid n’est pas propre au sang. Elle concerne aussi les vaccins, certains médicaments thermosensibles, les greffons et divers produits de thérapie cellulaire. Une attaque réussie sur un système de supervision de température pourrait, en théorie, créer une rupture de conformité réglementaire et obliger à jeter des lots entiers. Même sans destruction physique, l’incertitude sur l’intégrité des conditions de stockage suffit parfois à déclencher des procédures de précaution coûteuses.
Les autorités sanitaires et les opérateurs privés ont multiplié les exercices et les audits ces dernières années. Des référentiels de sécurité ont été renforcés. Des obligations de déclaration d’incidents existent. Pourtant, la réalité du terrain montre que la progression reste inégale. Certains établissements disposent d’équipes dédiées et de budgets confortables. D’autres gèrent encore avec des moyens limités et des systèmes hérités d’une époque où la connectivité était moindre.
L’incident récent rappelle que la protection ne peut plus se limiter aux postes de travail et aux serveurs administratifs. Les automates industriels, les contrôleurs de température, les interfaces homme-machine doivent être traités avec le même niveau d’exigence. La segmentation réseau stricte, les mises à jour régulières, la surveillance des comportements anormaux et la capacité de bascule manuelle restent des piliers indispensables.
Ce que l’absence de conséquences sanitaires révèle
Le fait qu’aucune perte de produits sanguins ni aucun impact sur les patients n’ait été constaté mérite d’être souligné. Cela peut indiquer plusieurs choses. Soit l’attaque a été détectée et contenue rapidement, soit les systèmes de secours ont fonctionné comme prévu, soit les auteurs n’ont pas cherché à aller jusqu’au bout de la perturbation. Dans tous les cas, le résultat concret est positif pour la continuité des soins.
Cette absence de dommage visible ne doit cependant pas conduire à minimiser l’événement. Une tentative d’intrusion sur des équipements critiques reste une tentative d’intrusion. Elle fournit des informations aux attaquants sur les défenses en place. Elle oblige les équipes techniques à mobiliser du temps et de l’énergie pour investiguer et sécuriser. Elle peut aussi semer le doute auprès des partenaires et des donneurs si la communication n’est pas claire et transparente.
L’Établissement français du sang a choisi de communiquer de façon factuelle et rassurante. Cette approche limite les rumeurs et permet de recentrer le débat sur les faits établis. Les citoyens qui donnent leur sang ou qui attendent une transfusion ont besoin de savoir que les réserves restent fiables. La confiance est un capital fragile. Elle se construit dans la durée et se fragilise rapidement en cas de silence ou de communication confuse.
Les questions qui restent ouvertes
Plusieurs points restent sans réponse à ce stade. Comment les attaquants ont-ils pénétré les systèmes ? Ont-ils exploité une vulnérabilité connue, un mot de passe faible, un accès distant mal protégé ou une faille zero-day ? Y a-t-il eu des tentatives similaires sur d’autres sites ou d’autres opérateurs de santé ? Les auteurs cherchaient-ils un gain financier, une perturbation pure, ou une reconnaissance technique ?
Les réponses à ces questions arriveront probablement par étapes, au fil de l’enquête. Certaines resteront peut-être confidentielles pour des raisons de sécurité nationale ou de protection des méthodes d’investigation. D’autres pourront être partagées avec la communauté des spécialistes afin d’améliorer les défenses collectives. Le partage d’information reste l’un des leviers les plus efficaces contre les menaces qui évoluent rapidement.
En attendant, les responsables de la sécurité des systèmes d’information dans le secteur médical ont tout intérêt à revoir leurs cartographies d’actifs, à tester leurs procédures de réponse à incident et à vérifier que les équipements de réfrigération sont correctement isolés des réseaux administratifs. Une bonne pratique consiste à traiter les systèmes de contrôle industriel comme des zones distinctes, avec des passerelles contrôlées et un monitoring dédié.
La dimension stratégique des infrastructures de santé
Au-delà de l’aspect technique, cet incident touche à une question de souveraineté et de résilience nationale. Le sang n’est pas une ressource que l’on importe facilement en urgence. Les stocks sont gérés au niveau national et régional avec des règles strictes de répartition. Une perturbation majeure sur plusieurs sites simultanés pourrait créer des tensions d’approvisionnement, même si les protocoles de continuité existent.
Les États prennent de plus en plus conscience que les hôpitaux, les laboratoires et les centres de transfusion font partie des infrastructures critiques au même titre que l’énergie ou les transports. Des directives européennes et nationales ont renforcé les obligations de sécurité. Des exercices interservices sont organisés. Des budgets sont alloués à la modernisation. Pourtant, le rythme des menaces reste élevé et les attaquants innovent constamment.
Dans ce contexte, chaque incident devient une opportunité d’apprentissage. Il permet de tester en conditions réelles les capacités de détection, de coordination et de communication. Il révèle parfois des faiblesses que les audits théoriques n’avaient pas mises en lumière. L’important est de transformer ces enseignements en améliorations concrètes et durables.
Comment les organisations peuvent renforcer leur posture
Plusieurs axes d’action se dégagent pour les structures qui gèrent des équipements de conservation sensibles. Le premier consiste à dresser un inventaire précis et à jour de tous les systèmes connectés liés à la chaîne du froid. Trop souvent, des appareils anciens restent en service avec des logiciels non maintenus ou des ports ouverts par défaut.
Le deuxième axe porte sur la segmentation. Les réseaux qui pilotent les températures ne doivent pas être accessibles depuis les postes de bureautique ou depuis Internet sans multiples contrôles. L’idéal reste une architecture en couches avec des zones démilitarisées et des filtrages stricts.
Le troisième axe concerne la détection. Des sondes capables de repérer des comportements anormaux sur les protocoles industriels permettent d’alerter plus tôt. Les équipes de supervision doivent être formées à interpréter ces alertes et à déclencher rapidement les procédures d’isolement.
Enfin, la capacité de fonctionnement en mode dégradé reste essentielle. Pouvoir basculer sur un pilotage local, sur des générateurs de secours ou sur des procédures manuelles limite l’impact d’une intrusion réussie. Ces plans doivent être testés régulièrement, pas seulement écrits dans un classeur.
Le regard des citoyens et des donneurs
Pour le grand public, l’information principale reste que les réserves de sang n’ont pas été affectées. Les dons continuent d’être nécessaires et utiles. Rien dans les éléments connus ne justifie de s’inquiéter pour la qualité ou la disponibilité des produits transfusionnels à court terme. La transparence de l’organisme concerné contribue à maintenir cette confiance.
Les citoyens peuvent aussi jouer un rôle indirect en restant vigilants face aux tentatives d’ingénierie sociale. Les attaques informatiques commencent parfois par un simple courriel trompeur ou un appel téléphonique bien construit. Les personnels de santé et les agents administratifs restent des cibles privilégiées pour obtenir des accès initiaux.
Plus largement, ce type d’événement invite à une prise de conscience collective. La santé numérique n’est pas seulement une question de dossiers médicaux électroniques ou de téléconsultation. Elle inclut aussi la protection des équipements qui maintiennent en vie des produits biologiques essentiels. La solidité de ces systèmes conditionne la capacité du pays à faire face aux besoins transfusionnels quotidiens et aux situations d’urgence.
Perspectives et vigilance continue
L’enquête se poursuit. Les services spécialisés travaillent à reconstituer le déroulé exact des événements et à identifier les responsables. Les conclusions définitives prendront du temps. En attendant, l’incident sert de rappel utile. Les infrastructures de santé restent exposées. Les systèmes de réfrigération, longtemps considérés comme purement techniques, font désormais partie du périmètre de cybersécurité à part entière.
Les prochaines semaines et les prochains mois permettront peut-être d’en savoir davantage sur les modes opératoires employés. D’autres opérateurs du secteur regarderont sans doute de près leurs propres installations pour vérifier qu’ils ne présentent pas les mêmes points faibles. Cette dynamique de prévention collective est positive, même si elle naît d’un événement préoccupant.
La protection des chambres froides de l’Établissement français du sang n’est pas une affaire isolée. Elle s’inscrit dans un mouvement plus large de prise en compte des risques numériques sur l’ensemble des chaînes critiques. Température, intégrité des données, disponibilité des systèmes et capacité de réaction forment désormais un ensemble indissociable. Les responsables qui l’ont compris avancent déjà. Les autres devront rattraper leur retard plus vite que prévu.
Au final, l’épisode récent se termine pour l’instant sans dommage tangible sur les stocks ni sur les patients. C’est un soulagement. Mais il laisse derrière lui une question simple et durable : jusqu’où nos systèmes vitaux sont-ils réellement protégés, et que faut-il encore améliorer pour que la prochaine tentative échoue encore plus clairement ? La réponse se construit chaque jour, dans les centres de supervision, dans les salles de réunion techniques et dans les choix d’investissement en sécurité. Elle ne se limite plus aux seuls informaticiens. Elle concerne désormais tous ceux qui veillent, de près ou de loin, sur la chaîne qui relie le donneur au patient.
Les chambres froides continuent de tourner. Les poches de sang restent à la bonne température. Les équipes techniques surveillent les indicateurs avec une attention peut-être un peu plus soutenue qu’auparavant. Et l’enquête avance, discrète mais déterminée. C’est exactement ce que l’on attend d’une organisation mature face à une menace réelle mais contenue. La suite dépendra des découvertes des enquêteurs et de la capacité de l’ensemble du secteur à tirer les leçons utiles. Pour l’instant, le message principal reste clair : les réserves sont intactes, la vigilance est renforcée, et le travail de protection se poursuit sans relâche.
Dans un monde où les frontières entre le physique et le numérique s’effacent un peu plus chaque année, les installations qui conservent le sang deviennent des points névralgiques. Les protéger, c’est protéger la capacité du système de santé à répondre aux besoins de transfusion. C’est aussi envoyer un signal : les infrastructures critiques ne sont pas des cibles faciles, et toute tentative d’intrusion sera traitée avec la sérieux qu’elle mérite. L’incident actuel, même limité dans ses conséquences, s’inscrit dans cette logique de défense permanente. Il rappelle que la sécurité n’est jamais acquise une fois pour toutes. Elle se gagne chaque jour, à travers des contrôles, des mises à jour, des exercices et une culture partagée de la prudence.
Les semaines à venir diront si d’autres éléments émergent. D’ici là, les donneurs peuvent continuer à se mobiliser en toute confiance, les patients peuvent compter sur la continuité des approvisionnements, et les professionnels de la cybersécurité ont une nouvelle étude de cas concrète pour affiner leurs approches. L’essentiel est là : aucune perte, aucune conséquence sanitaire, et une mobilisation rapide des services compétents. C’est un résultat qui, dans le contexte des menaces actuelles, a de la valeur. Il montre que les défenses ont tenu, au moins sur le plan opérationnel. Il reste maintenant à comprendre précisément comment l’intrusion a été tentée, afin de fermer encore un peu plus les portes qui pourraient un jour être testées à nouveau.
La cybersécurité des systèmes de santé n’est plus un sujet réservé aux spécialistes. Elle touche directement la vie des citoyens. Quand les chambres froides d’un établissement national de transfusion deviennent la cible d’une tentative d’attaque, c’est toute la chaîne de solidarité du don de sang qui se trouve indirectement concernée. Heureusement, cette fois-ci, la solidité des dispositifs en place a permis d’éviter le pire. L’enjeu, désormais, consiste à transformer cet événement en levier d’amélioration continue, pour que la prochaine tentative, s’il y en a une, se heurte à des barrières encore plus robustes et à une détection encore plus rapide.
En conclusion de ce tour d’horizon, on peut retenir plusieurs points essentiels. L’attaque a bien eu lieu sur des équipements de réfrigération. Elle n’a entraîné aucune perte de produits sanguins ni aucun impact sanitaire. L’enquête est confiée à des services spécialisés qui disposent des moyens nécessaires. Les modalités et les auteurs restent pour l’instant inconnus. Aucun lien avec un acteur étatique n’a été démontré. Et surtout, la confiance dans la capacité de l’organisme à assurer sa mission demeure intacte. Ces éléments forment le socle factuel sur lequel s’appuyer. Tout le reste – les analyses de risques, les recommandations techniques, les perspectives stratégiques – découle de cette base et vise à renforcer encore davantage la résilience d’un maillon vital de notre système de santé.