
Imaginez ouvrir le colis de votre nouveau portefeuille matériel, le brancher pour la première fois et croire que vous êtes enfin en sécurité. Vous notez soigneusement les douze ou vingt-quatre mots qui s’affichent à l’écran, vous les rangez dans un endroit sûr, et vous pensez avoir fait tout ce qu’il fallait. Pourtant, quelqu’un d’autre a déjà pu les lire. Pas en piratant votre ordinateur. Pas en vous envoyant un faux site. Mais en ayant ajouté une petite carte électronique à l’intérieur de l’appareil avant même qu’il ne vous parvienne. C’est exactement ce que Trezor a découvert sur trois de ses Safe 5.
Une découverte qui change la façon de regarder les portefeuilles matériels
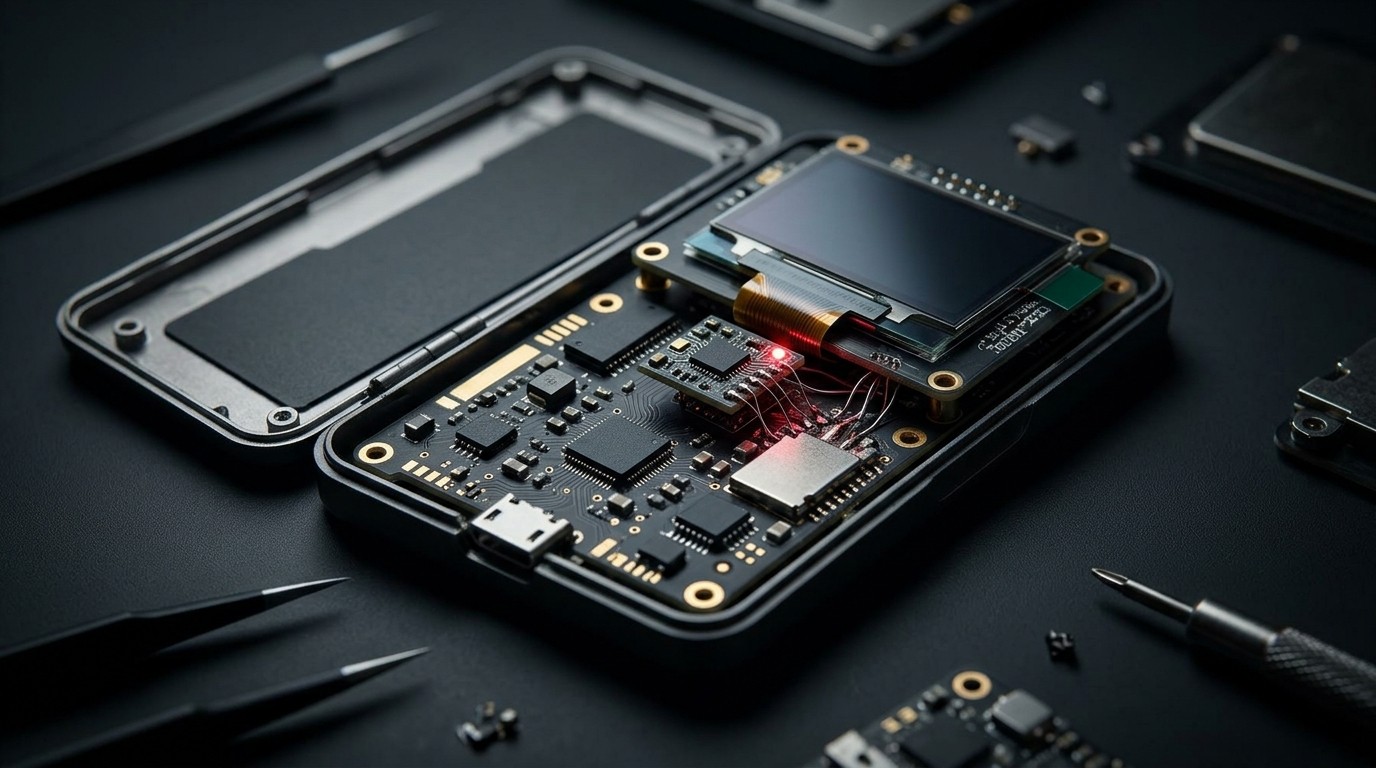
L’affaire a éclaté au grand jour en novembre 2026. Trezor a confirmé avoir identifié des implants physiques dans trois appareils Safe 5 vendus par un ancien revendeur autorisé, CryptoBilis. Ces dispositifs n’étaient pas des contrefaçons. Ils contenaient bien le Secure Element d’origine et le firmware officiel. Mais une carte supplémentaire avait été glissée entre la carte mère et l’écran. Son rôle était simple et redoutable : intercepter tout ce qui s’affichait, y compris la phrase de récupération, la chiffrer et tenter de l’envoyer via le réseau mobile à un serveur distant.
Aucune perte de fonds n’a encore été signalée sur ces trois appareils. Pourtant la seule existence de cette technique force à revoir une idée reçue : même un portefeuille matériel authentique peut être compromis avant d’arriver entre vos mains. La protection ne s’arrête plus à la qualité du matériel. Elle commence dès la chaîne de distribution.
Comment l’implant fonctionnait réellement
Les ingénieurs de Trezor ont examiné un exemplaire en laboratoire et analysé les photos des deux autres. La carte ajoutée se contentait d’écouter le flux de données envoyé à l’écran. Elle ne modifiait ni le firmware ni le Secure Element. Elle restait invisible pour les vérifications d’authenticité habituelles.
Lors de la création d’un nouveau portefeuille, ou lors de la restauration d’une sauvegarde existante, les mots de récupération s’affichent un par un. L’implant les reconnaissait, les stockait, puis tentait de les transmettre par connexion mobile. S’il n’y avait pas de réseau, il les gardait en mémoire et réessayait plus tard. Même une passphrase affichée à l’écran pouvait être capturée.
Le point le plus inquiétant reste que l’attaque ne nécessitait aucune infection de l’ordinateur de la victime. Débrancher le câble USB ou travailler hors ligne ne changeait rien. L’implant disposait de sa propre voie de communication.
Chronologie des événements clés
Le 9 octobre, Trezor retire CryptoBilis de sa liste de revendeurs autorisés. Ledger avait déjà commencé à enquêter sur des pertes liées au même vendeur. Le 28 octobre, un client indonésien signale un Safe 5 acheté en août via la boutique Tokopedia de CryptoBilis. Le 30 octobre, Trezor publie un premier avertissement avant même d’avoir reçu l’appareil en laboratoire. Le 11 novembre, la version firmware 2.13.1 sort avec une protection contre les implants identifiés. Le 12 novembre, l’entreprise annonce officiellement les trois cas confirmés et la réduction drastique de son réseau de distribution.
Les trois appareils incriminés avaient été achetés entre le 20 août et le 23 septembre 2026, soit avant le retrait du revendeur. Ils provenaient des magasins Tokopedia et Shopee de CryptoBilis ou directement du vendeur.
Pourquoi le Secure Element n’a pas suffi
Beaucoup d’utilisateurs croient qu’un Secure Element certifié garantit l’intégrité totale de l’appareil. En réalité, il protège les clés privées et permet de vérifier que le composant principal est authentique. Il ne surveille pas chaque connexion interne entre la carte mère et l’écran.
Trezor délivre un certificat unique à chaque appareil lors de la fabrication. Sur les modèles Safe 3 et Safe 5, ce certificat est stocké dans le Secure Element et vérifié par l’application Suite. Cette vérification reste utile contre les contrefaçons et les substitutions de puces. Elle ne détecte pas une carte supplémentaire soudée à côté.
Le firmware signé, quant à lui, garantit que le code qui tourne est bien celui prévu par le fabricant. Mais l’implant n’avait pas besoin de modifier ce code. Il se contentait d’observer ce que le code légitime envoyait à l’écran. L’appareil continuait d’afficher les écrans de configuration habituels et de répondre normalement à son propriétaire.
Ce que le correctif firmware change… et ce qu’il ne change pas
La version 2.13.1 empêche les implants déjà identifiés de capturer de nouvelles informations sur un appareil mis à jour. C’est une avancée importante. Pourtant Trezor insiste : toute personne ayant initialisé un appareil provenant de CryptoBilis doit tout de même générer un nouveau portefeuille avec une nouvelle phrase de récupération et y transférer ses fonds.
La raison est simple. Si les mots ont déjà été copiés avant la mise à jour, l’attaquant les possède toujours. Changer le firmware ne les efface pas de son serveur. Restaurer la même sauvegarde sur un appareil neuf ne change rien non plus : le nouveau matériel dérive les mêmes clés.
Seul le déplacement des fonds vers une adresse contrôlée par une phrase de récupération entièrement nouvelle rompt le lien. La cryptomonnaie reste sur la blockchain. C’est le propriétaire qui doit effectuer le transfert.
La réaction de Trezor sur son réseau de revendeurs
Au-delà du retrait de CryptoBilis, Trezor a annoncé avoir réduit d’environ 80 % son réseau de distributeurs. Les partenaires restants devront respecter des règles beaucoup plus strictes concernant le sourcing, le stockage et les personnes autorisées à accéder aux stocks.
L’entreprise précise que la plupart des revendeurs écartés n’étaient pas suspects. Ils ne correspondaient simplement plus aux nouvelles exigences. Pour les clients, cela signifie moins de points de vente locaux et une recommandation claire : privilégier l’achat direct sur le site officiel du fabricant.
Cette décision montre à quel point la confiance dans la chaîne d’approvisionnement est devenue critique. Un appareil peut être parfaitement conçu et fabriqué, puis modifié discrètement pendant le stockage ou le transport.
Qui est concerné par les mesures de remplacement
Toute personne ayant acheté un Trezor, quel que soit le modèle, auprès de CryptoBilis à partir de mars 2026 peut demander un appareil de remplacement. La fenêtre est volontairement large, bien au-delà des trois Safe 5 confirmés.
Les clients doivent conserver l’appareil suspect, ne pas l’initialiser s’il ne l’a pas encore été, et contacter le support officiel. Selon le pays, l’envoi du même modèle n’est pas toujours possible. Trezor propose alors un autre modèle avec remboursement de la différence, une livraison vers une adresse dans un autre pays, ou un remboursement simple.
Il est crucial de ne jamais envoyer sa phrase de récupération, même à quelqu’un qui prétend organiser le remplacement. Trezor le répète clairement : l’entreprise ne la demandera jamais.
Les nouvelles arnaques qui exploitent l’affaire
Dès l’annonce publique, des escrocs se sont précipités. Faux emails, fausses lettres, appels téléphoniques, messages sur les réseaux sociaux. Tous reprennent le vocabulaire de l’incident pour demander la phrase de récupération, un « contrôle de sécurité », ou un « remboursement urgent ».
La meilleure défense reste de ne jamais cliquer sur un lien reçu par message et de se rendre soi-même sur le site officiel pour ouvrir un ticket. Photographier sa phrase de récupération pour « prouver » un problème crée une copie supplémentaire et dangereuse. Publier un reçu contenant des informations personnelles non plus.
Ce que l’acheteur peut réellement contrôler
Acheter uniquement chez un revendeur encore listé aujourd’hui ne garantit rien pour les achats passés. Vérifier le poids de l’appareil n’est pas fiable non plus : de petites variations existent pour d’autres raisons. Ouvrir l’appareil soi-même pour inspecter les circuits demande un savoir-faire et des références que presque personne ne possède.
Les bons réflexes restent donc :
- Privilégier l’achat direct auprès du fabricant chaque fois que possible.
- Garder l’appareil dans son emballage d’origine jusqu’à la configuration.
- Effectuer la vérification d’authenticité proposée par Suite.
- Ne jamais utiliser une phrase de récupération fournie dans le colis.
- Générer toujours sa propre sauvegarde et la noter manuellement hors ligne.
- En cas de doute sur l’origine, ne pas initialiser l’appareil et contacter le support.
Pour ceux qui ont déjà initialisé un appareil provenant de CryptoBilis, le chemin est clair : créer un nouveau portefeuille sur un appareil sûr, transférer les fonds, puis demander le remplacement de l’ancien matériel.
Les leçons plus larges pour tout le secteur
Cette affaire n’est pas isolée. Des implants similaires avaient déjà été repérés sur des appareils d’une autre marque. Le point commun est toujours le même : la modification intervient après la fabrication et avant la livraison au client final. Les contrôles qualité en usine ne suffisent plus. Il faut désormais surveiller chaque maillon de la distribution.
Les fabricants de portefeuilles matériels vont probablement renforcer encore les contrôles physiques, les scellés inviolables, les mécanismes de détection de modification, et les exigences imposées aux revendeurs. Certains pourraient même limiter la revente sur les marketplaces populaires.
Du côté des utilisateurs, la confiance aveugle dans le simple fait de « posséder un hardware wallet » doit évoluer. Un appareil matériel reste nettement plus sûr qu’un portefeuille logiciel exposé en permanence à Internet. Mais il n’est pas magique. Sa sécurité dépend aussi de l’intégrité de la chaîne qui l’a conduit jusqu’à vous.
Les points à surveiller dans les prochaines semaines
Trezor a indiqué qu’il mettrait à jour son avis public dès qu’un nouveau cas serait confirmé, qu’il s’agisse d’un autre modèle, d’un autre revendeur, ou d’une perte de fonds liée aux implants. Les détails techniques supplémentaires sur le fonctionnement exact de la version 2.13.1 et sur les implants connus devraient également apparaître progressivement.
Les exigences précises imposées aux revendeurs restants, ainsi que l’évolution de la liste officielle des vendeurs autorisés, seront importantes pour les futurs acheteurs. Enfin, la façon dont les remplacements et les éventuels remboursements seront gérés dans les pays soumis à des restrictions d’expédition mérite attention.
Pourquoi cette affaire force à repenser la confiance
Pendant des années, le message a été simple : achetez un portefeuille matériel, notez votre phrase, et dormez tranquille. L’implant découvert montre qu’une étape supplémentaire est nécessaire. Il faut aussi s’assurer que l’appareil n’a pas été ouvert et modifié après avoir quitté l’usine.
Les fabricants ne peuvent pas tout contrôler une fois que les stocks circulent chez des dizaines de revendeurs, transitent par des entrepôts, passent par des marketplaces, et voyagent parfois plusieurs fois. La réduction du réseau de distribution de Trezor est une réponse radicale. Elle limite les points d’accès possibles pour un attaquant, mais elle réduit aussi la disponibilité pour les utilisateurs.
À long terme, on peut imaginer des solutions techniques plus avancées : scellés cryptographiques, détection d’ouverture physique, ou mécanismes qui rendent l’appareil inutilisable s’il a été démonté. En attendant, la vigilance humaine reste indispensable.
Conseils concrets pour les propriétaires actuels
Si vous avez acheté un Trezor chez CryptoBilis entre mars et octobre 2026, contactez le support officiel sans attendre. Même si vous n’avez pas encore vu de mouvement suspect, la prudence commande de générer une nouvelle sauvegarde et de déplacer les fonds.
Si votre appareil vient d’un autre revendeur et que vous n’avez aucun doute, continuez à suivre les bonnes pratiques habituelles : vérification d’authenticité activée, firmware à jour, phrase de récupération stockée hors ligne, et jamais de photographie de cette phrase.
Pour les prochains achats, le site officiel du fabricant reste le chemin le plus court et le plus transparent. Si vous passez par un revendeur, vérifiez qu’il figure encore sur la liste actualisée et conservez soigneusement la preuve d’achat.
Une affaire qui rappelle les limites du matériel
Les portefeuilles matériels ont transformé la sécurité des cryptomonnaies en éloignant les clés privées des ordinateurs vulnérables. Ils restent l’outil le plus solide pour la plupart des utilisateurs sérieux. Mais ils ne sont pas à l’abri d’une attaque physique sophistiquée réalisée en amont.
L’implant de CryptoBilis n’a pas cassé le Secure Element. Il a simplement contourné la confiance placée dans l’intégrité physique de l’appareil livré. C’est une leçon utile pour tout le secteur : la sécurité d’un système se mesure à son maillon le plus faible, et ce maillon peut se situer bien avant que l’utilisateur n’ouvre le colis.
Trezor a réagi vite en publiant un avertissement, en sortant un correctif, en offrant des remplacements, et en restructurant son réseau de distribution. Ces mesures limitent les dégâts. Elles ne remplacent pas la nécessité, pour chaque propriétaire, de vérifier l’origine de son matériel et d’agir rapidement en cas de doute.
Dans un monde où les montants stockés sur des portefeuilles matériels ne cessent d’augmenter, les attaquants ont de plus en plus d’intérêt à viser la chaîne d’approvisionnement plutôt que les utilisateurs individuels. Les fabricants, les revendeurs et les acheteurs doivent tous adapter leurs pratiques. La découverte de ces trois implants n’est probablement que le début d’une prise de conscience plus large.
La prochaine fois que vous recevrez un nouveau portefeuille matériel, prenez quelques minutes supplémentaires. Vérifiez le vendeur, conservez la facture, lancez la procédure d’authentification, et ne vous précipitez pas pour noter les mots qui s’affichent. Ces gestes simples peuvent faire toute la différence entre un appareil vraiment sûr et un appareil qui a déjà livré vos secrets avant même d’avoir quitté sa boîte.
La sécurité absolue n’existe pas. Mais la conscience des risques et la rigueur dans les gestes quotidiens restent les meilleures protections dont dispose encore l’acheteur. Trezor a montré qu’il prenait le problème au sérieux. À chacun maintenant de faire de même de son côté.
Les semaines et mois à venir diront si d’autres cas apparaissent, si d’autres marques sont concernées, et si de nouvelles mesures techniques ou organisationnelles voient le jour. En attendant, la règle reste inchangée : traitez chaque phrase de récupération comme si votre patrimoine en dépendait, car c’est exactement le cas. Et n’oubliez jamais que le matériel le plus sécurisé du monde ne peut rien contre une modification physique discrète réalisée avant qu’il ne vous parvienne.
Cette affaire force aussi à reconsidérer la place des marketplaces dans la distribution de matériel sensible. Un vendeur peut apparaître comme « autorisé » pendant des mois, vendre des centaines d’appareils, puis être retiré une fois le problème découvert. Les clients qui ont acheté pendant la période d’autorisation se retrouvent alors dans une zone grise. La solution proposée par Trezor, avec une fenêtre de remplacement large, tente de corriger ce décalage temporel. Elle reste toutefois une réponse a posteriori.
À l’avenir, on peut imaginer des systèmes de traçabilité plus fins, des numéros de série liés à des certificats consultables en temps réel, ou des contrôles aléatoires renforcés chez les distributeurs. Ces mesures coûteront plus cher et ralentiront peut-être la distribution. Elles semblent néanmoins de plus en plus nécessaires.
Pour l’utilisateur final, le message est clair. Un portefeuille matériel reste un excellent choix. Mais il doit être traité avec la même prudence qu’un bien de grande valeur : vérifiez l’origine, conservez les preuves, restez informé des alertes du fabricant, et n’hésitez jamais à contacter le support dès le moindre doute. Dans le monde des cryptomonnaies, la confiance se gagne et se vérifie à chaque étape, y compris celle qui précède l’ouverture de la boîte.