
Imaginez ouvrir le colis de votre nouveau portefeuille matériel, le brancher pour la première fois et, sans le savoir, confier l’intégralité de vos clés privées à un attaquant situé à des milliers de kilomètres. Ce scénario n’est plus de la science-fiction. Trois exemplaires de Safe 5 vendus par un revendeur autorisé contenaient des implants matériels discrets, capables d’enregistrer les phrases de récupération affichées à l’écran et de les transmettre à distance. La découverte a poussé Trezor à élaguer radicalement son réseau de partenaires et à publier un correctif firmware en urgence.
Une découverte qui a forcé une réaction massive
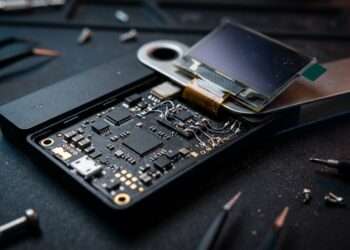
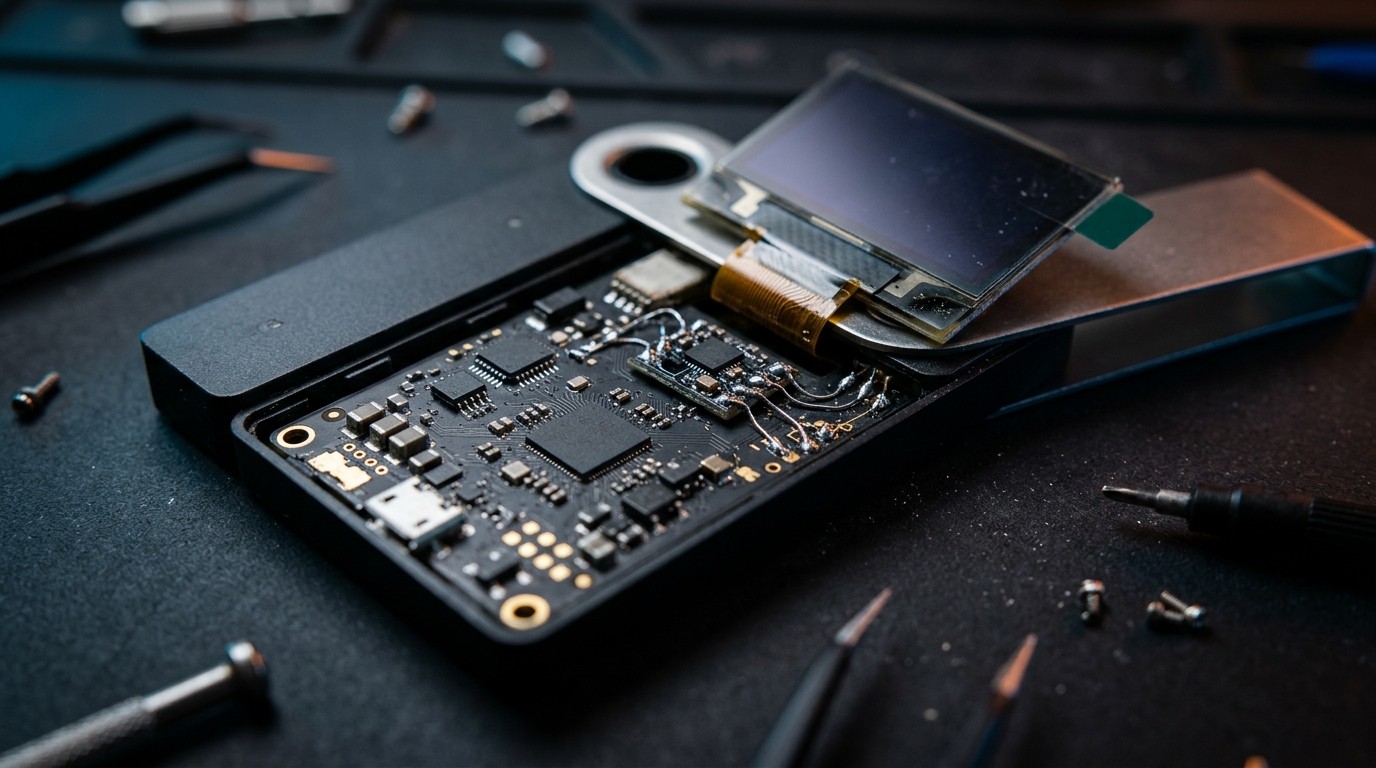
Le 12 novembre 2026, Trezor a publié les conclusions de son enquête. Trois appareils Safe 5 achetés entre le 20 août et le 23 septembre 2026 auprès de CryptoBilis, via ses boutiques Tokopedia, Shopee ou en direct, étaient équipés d’une carte électronique supplémentaire. Celle-ci se glissait entre la carte mère et l’écran. Elle n’altérait ni le firmware officiel ni l’élément sécurisé. Elle se contentait d’écouter les échanges entre le microcontrôleur et l’afficheur.
Dès qu’une séquence particulière apparaissait, l’implant se mettait à enregistrer. Les mots de la phrase de récupération, qu’ils soient générés lors de la création d’un nouveau portefeuille ou saisis lors d’une restauration, passaient ainsi dans les mains de l’attaquant. Les passphrases affichées subissaient le même sort. Les données étaient chiffrées puis envoyées via le réseau mobile vers un serveur distant. En l’absence de connexion, l’implant stockait les informations et réessayait plus tard.
Le premier appareil a été analysé en laboratoire par l’équipe d’ingénierie embarquée de Trezor. Les deux autres ont été identifiés grâce à des photographies envoyées par leurs propriétaires. Depuis l’appel lancé en octobre, 48 clients ayant acheté chez CryptoBilis se sont manifestés. Tous les autres appareils examinés, y compris ceux provenant d’autres revendeurs de la région, ne montraient aucune trace de modification.
Un réseau de revendeurs réduit de 80 %
La réaction de Trezor n’a pas été symbolique. L’entreprise a décidé de réduire son réseau de revendeurs d’environ 80 %. CryptoBilis avait déjà été retiré le 9 octobre après des signalements concernant des Ledger modifiés vendus par le même canal. Le 30 octobre, l’alerte officielle sur un possible implant Trezor a suivi.
Les partenaires restants doivent désormais respecter des exigences beaucoup plus strictes sur l’approvisionnement, le stockage et l’accès aux appareils. Trezor précise que les revendeurs écartés n’étaient pas eux-mêmes suspects. Ils ne répondaient simplement plus aux nouveaux standards de traçabilité et de manipulation. L’objectif est clair : limiter au maximum les points d’entrée possibles pour une attaque de la chaîne d’approvisionnement.
Point clé : même après l’installation du firmware 2.13.1, les utilisateurs ayant acheté chez CryptoBilis doivent créer un nouveau portefeuille avec une nouvelle phrase de récupération et y transférer leurs fonds.
Le correctif firmware et ses limites
Le 11 novembre, Trezor a publié la version 2.13.1 du firmware. Les ingénieurs ont modifié l’ordre des commandes envoyées à l’écran. L’implant, qui attendait une séquence précise pour déclencher l’enregistrement, ne la reconnaît plus. Sur un appareil mis à jour, le piège devient inopérant.
Cependant, le correctif ne protège pas les phrases déjà capturées. Si l’implant a fonctionné avant la mise à jour, les mots de récupération sont potentiellement compromis. C’est pourquoi Trezor insiste : les clients de CryptoBilis doivent migrer leurs fonds vers un tout nouveau portefeuille, généré avec une nouvelle seed. Importer l’ancienne phrase dans un autre hardware ou logiciel reste formellement déconseillé.
Les personnes qui n’ont pas encore initialisé un appareil provenant de ce revendeur sont invitées à ne pas le configurer et à ne saisir aucune phrase de sauvegarde existante. Toute seed entrée sur un appareil potentiellement modifié doit être considérée comme exposée.
Qui peut demander un remplacement ?
Tout acheteur ayant acquis un Trezor auprès de CryptoBilis à partir de mars 2026 est éligible à un remplacement. La période couvre donc largement les dates d’achat des trois appareils identifiés. Selon les restrictions d’expédition, Trezor peut proposer un modèle différent avec remboursement de la différence de prix, une livraison vers une adresse dans un autre pays, ou un remboursement simple.
Les clients doivent conserver leurs appareils et contacter le support officiel. Trezor alerte également sur les tentatives d’usurpation : aucun membre de l’équipe ne demandera jamais la phrase de récupération. Les arnaques de support factice se multiplient généralement après ce type d’annonce.
Pourquoi les implants sont si difficiles à détecter
Visuellement, rien ne distingue un appareil compromis d’un exemplaire authentique. L’implant est conçu pour rester invisible de l’extérieur. Ouvrir le boîtier pour inspection risque d’endommager le dispositif, et même avec des photos de référence, un montage soigné reste difficile à repérer. Trezor le reconnaît explicitement : la protection repose d’abord sur l’achat auprès d’une source de confiance et sur un ensemble de mesures complémentaires.
Cette réalité change la façon dont les utilisateurs doivent penser la sécurité matérielle. Un portefeuille « cold » n’est sûr que si l’ensemble de la chaîne, de la fabrication à la livraison, reste intact. Une faille à un seul maillon peut compromettre tout le reste.
Les leçons pour tous les détenteurs de crypto
L’affaire rappelle plusieurs principes fondamentaux. Acheter uniquement auprès de canaux officiels ou de revendeurs clairement listés par le fabricant reste la première ligne de défense. Vérifier l’emballage, les hologrammes et le numéro de série est utile, mais insuffisant face à un implant interne bien réalisé.
Lors de la première initialisation, générer la phrase de récupération hors ligne, dans un environnement contrôlé, et ne jamais la photographier ou la saisir sur un appareil non vérifié constitue une bonne pratique. Certains utilisateurs avancés passent par une vérification multi-appareils ou utilisent des passphrases supplémentaires pour complexifier une éventuelle capture.
Le firmware à jour n’est plus optionnel. Dans le cas présent, la modification de l’ordre des commandes d’affichage a neutralisé le déclencheur de l’implant. Les futures versions intégreront probablement d’autres mécanismes de détection ou de randomisation pour rendre ce type d’attaque encore plus difficile.
Résumé des actions recommandées
- Vérifier si l’achat a été effectué chez CryptoBilis entre mars et octobre 2026
- Installer immédiatement le firmware 2.13.1 ou supérieur
- Créer un nouveau portefeuille avec une nouvelle seed
- Transférer les fonds vers ce nouveau portefeuille
- Contacter le support officiel pour un éventuel remplacement
- Ne jamais communiquer sa phrase de récupération
La chaîne d’approvisionnement, nouveau terrain de bataille
Les attaques contre les portefeuilles matériels évoluent. Les tentatives de phishing et les malwares restent majoritaires, mais les implants physiques ciblés gagnent en sophistication. L’avantage pour l’attaquant est clair : une fois l’appareil livré, la victime a toutes les raisons de faire confiance au matériel. Elle suit le processus d’initialisation normalement et expose sa seed sans méfiance.
Pour les fabricants, la réponse passe par un contrôle plus strict des revendeurs, des emballages inviolables, des mécanismes de détection matérielle et des firmwares capables de se protéger même en présence d’un composant non officiel. Pour les utilisateurs, elle passe par une vigilance accrue et une culture de la vérification.
Trezor a choisi de réduire massivement son réseau plutôt que de maintenir un large maillage de partenaires aux pratiques hétérogènes. Ce choix n’est pas anodin. Il signale que la confiance dans la distribution pèse désormais aussi lourd que la robustesse du Secure Element ou la qualité du code.
Ce que révèle l’absence de pertes signalées
À ce stade, aucun client n’a déclaré avoir perdu de fonds. Aucun implant n’a été confirmé en dehors des appareils provenant de CryptoBilis. Ces éléments sont rassurants, mais ils ne doivent pas engendrer un sentiment de sécurité absolue. Un implant silencieux peut rester dormant ou transmettre les données longtemps après l’achat. Les utilisateurs concernés ont intérêt à agir rapidement plutôt qu’à attendre un éventuel mouvement suspect sur leurs adresses.
La transparence de Trezor dans la communication technique — description du mode opératoire, explication du correctif, calendrier des achats concernés — permet aux utilisateurs de prendre des décisions éclairées. Cette approche contraste avec certaines pratiques plus opaques observées dans le secteur par le passé.
Vers une nouvelle norme de confiance
L’épisode force l’ensemble de l’écosystème des portefeuilles matériels à reconsidérer ses standards. Les utilisateurs exigeront désormais davantage de preuves sur l’origine des appareils. Les revendeurs devront documenter leurs processus de manière plus rigoureuse. Les fabricants investiront probablement dans des solutions de détection d’intrusion matérielle ou de scellés numériques plus avancés.
Pour l’utilisateur moyen, le message reste simple : la sécurité d’un portefeuille matériel commence avant même l’ouverture du colis. Choisir le bon canal d’achat, maintenir le firmware à jour, générer et stocker la seed avec soin, et rester vigilant face aux communications non officielles constituent un socle solide.
Les trois implants découverts n’ont peut-être pas encore causé de pertes financières visibles. Ils ont cependant démontré qu’une attaque sophistiquée contre la chaîne d’approvisionnement est possible et qu’elle peut rester indétectable pendant des semaines. La réaction de Trezor, aussi radicale soit-elle, vise précisément à réduire cette surface d’attaque pour l’avenir.
Les détenteurs de crypto qui utilisent des Safe 5 ou d’autres modèles de la marque ont tout intérêt à vérifier l’origine de leurs appareils, à appliquer la dernière mise à jour et, en cas de doute lié à CryptoBilis, à migrer leurs fonds sans délai. La prudence, dans ce domaine, n’est jamais excessive.
Cette affaire illustre aussi la nature évolutive des menaces. Hier, l’attention se portait principalement sur les attaques logicielles et les sites de phishing. Aujourd’hui, les composants physiques dissimulés dans des appareils authentiques représentent un risque concret. Demain, d’autres vecteurs apparaîtront. La seule constante demeure la nécessité d’une défense en profondeur, combinant source d’achat fiable, firmware à jour, bonnes pratiques de gestion des seeds et vigilance permanente.
Trezor a montré qu’il était prêt à sacrifier une large partie de son réseau de distribution pour préserver la confiance. Les utilisateurs, de leur côté, doivent désormais intégrer cette nouvelle réalité dans leur processus d’achat et d’utilisation. Un portefeuille matériel n’est aussi sûr que le maillon le plus faible de la chaîne qui l’a conduit jusqu’à leurs mains.
En définitive, l’investigation de novembre 2026 servira probablement de référence. Elle démontre qu’une communication claire, un correctif technique rapide et une révision structurelle de la distribution peuvent limiter les dégâts d’une attaque de chaîne d’approvisionnement. Elle rappelle également que la responsabilité est partagée : fabricants, revendeurs et utilisateurs ont chacun un rôle à jouer pour maintenir l’intégrité des solutions de stockage à froid.
Pour ceux qui ont acheté chez le revendeur concerné, le chemin est tracé : mise à jour, migration vers une nouvelle seed, contact avec le support. Pour tous les autres, l’épisode offre une opportunité de revoir leurs propres habitudes d’achat et de sécurisation. Dans un univers où la valeur stockée peut atteindre des montants considérables, chaque détail compte.
Les implants découverts n’ont touché qu’un nombre limité d’appareils. Leur existence suffit cependant à justifier une refonte majeure des procédures. C’est précisément ce que Trezor a choisi de faire. Le message est clair : la confiance se construit autant par la qualité du produit que par le contrôle de tout ce qui se trouve entre l’usine et l’utilisateur final.