
Imaginez ouvrir le boîtier de votre portefeuille matériel tout neuf, le brancher pour la première fois, et noter soigneusement les vingt-quatre mots qui s’affichent à l’écran. Vous êtes convaincu d’avoir fait les choses correctement. Quelques semaines plus tard, vos fonds ont disparu. Le pire ? Le dispositif était authentique. Aucun faux. Aucun site de phishing. Juste un composant discret ajouté après la sortie d’usine, capable d’espionner la phrase de récupération pendant l’installation. Cette réalité, longtemps considérée comme théorique, s’est matérialisée. Et le PDG de Ledger vient de le reconnaître publiquement avec une phrase qui résonne comme un coup de massue : « Tout le monde sera piraté un jour. La sécurité parfaite n’existe pas. »
L’aveu qui secoue le monde de la self-custody
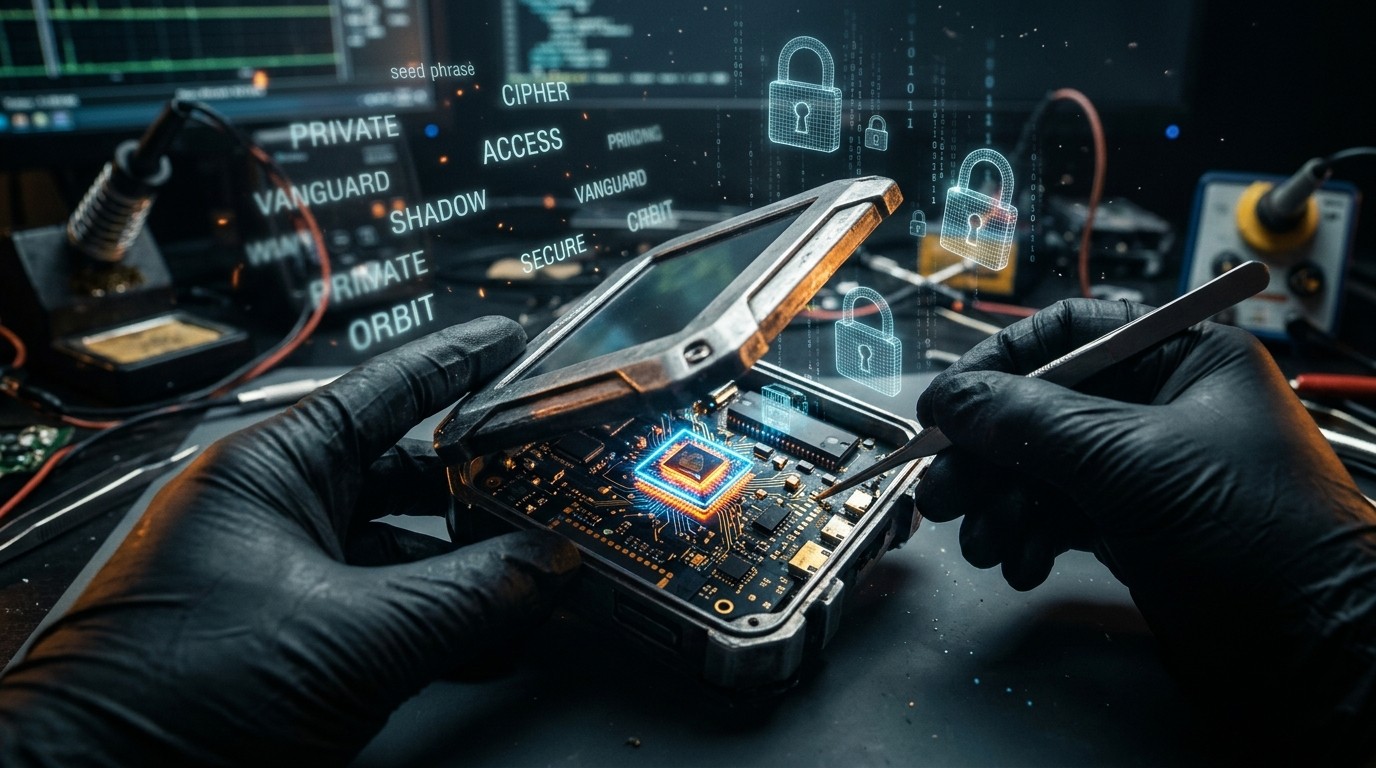
Le 10 novembre 2026, Pascal Gauthier s’exprimait face aux caméras. Il ne cherchait pas à minimiser. Il ne promettait pas l’invulnérabilité. Il reconnaissait au contraire que même son entreprise restait exposée. Cette déclaration intervient après la découverte d’une campagne d’attaques particulièrement sophistiquée : des portefeuilles matériels authentiques ont été rachetés, équipés d’implants cachés, puis réinjectés dans le circuit de distribution.
Ces composants supplémentaires n’altéraient pas le fonctionnement quotidien. Ils se contentaient d’observer le moment le plus critique de la vie d’un wallet : l’affichage de la phrase de récupération. Une fois cette information capturée et transmise, l’attaquant disposait de tout ce qu’il fallait pour recréer le portefeuille ailleurs, sans jamais toucher au chip sécurisé d’origine.
Cette méthode change radicalement la donne. Jusqu’ici, la plupart des utilisateurs se concentraient sur la protection de la clé privée une fois le dispositif en leur possession. Or le problème s’est déplacé en amont : le parcours du produit, depuis l’usine jusqu’à la boîte ouverte sur le bureau, fait désormais partie intégrante du modèle de menace.
Une attaque qui vise le maillon distribution
Selon les explications publiées par Ledger, les dispositifs concernés ont quitté l’usine dans un état conforme. C’est ensuite, dans le canal de revente, que des acteurs malveillants sont intervenus. Ils ont ouvert les boîtiers, ajouté une carte électronique discrète, souvent reliée à un module cellulaire, puis refermé le tout. Le produit continuait de passer les contrôles d’authenticité sur les composants d’origine, car ceux-ci n’avaient pas été remplacés.
Le piège est redoutable. L’utilisateur reçoit un objet qui se comporte exactement comme attendu. L’écran affiche les bons mots. Les transactions se signent correctement. Rien n’alerte. Pourtant, dès la première initialisation, la phrase de récupération a pu être enregistrée et exfiltrée. L’attaquant peut ensuite attendre patiemment que le propriétaire alimente le portefeuille avant de frapper.
« Tout le monde sera piraté à un moment donné. La sécurité parfaite n’existe pas. »
— Pascal Gauthier, PDG de Ledger, 10 novembre 2026
Cette déclaration n’est pas une simple formule de communication. Elle s’inscrit dans un contexte précis. L’entreprise a dû admettre que des unités authentiques avaient été compromises après leur fabrication. Elle a également annoncé un renforcement des procédures de gestion des stocks et l’interdiction formelle de remettre en vente des dispositifs retournés.
Le cas parallèle signalé par Trezor
Quelques semaines plus tôt, Trezor avait publié un avertissement préventif. Un client avait acquis un Safe 5 via le même revendeur suspect. Les photographies montraient une carte supplémentaire intercalée entre la carte mère et l’écran, accompagnée d’un composant cellulaire et d’une antenne. Trezor n’avait pas encore reçu le matériel pour analyse en laboratoire, mais considérait le signalement suffisamment crédible pour alerter les acheteurs concernés et proposer un échange.
La nuance est importante. Ledger dispose d’examens physiques concrets sur des unités récupérées. Trezor en est encore au stade de l’alerte préventive fondée sur des éléments photographiques et un entretien avec le client. Un même intermédiaire commercial ne signifie pas automatiquement que tous les appareils passés par ce canal ont été modifiés. Il indique simplement une vulnérabilité structurelle dans la chaîne logistique.
Pourquoi la phrase de récupération reste le graal des attaquants
Beaucoup d’utilisateurs croient encore que le principal danger réside dans l’extraction de la clé privée depuis le chip sécurisé. En réalité, la phrase de récupération offre un chemin bien plus simple. Elle permet de restaurer l’intégralité du portefeuille sur n’importe quel autre dispositif compatible. Une fois en possession de ces mots, l’attaquant n’a plus besoin du boîtier d’origine ni de son code PIN.
Changer le PIN sur l’ancien appareil ne change rien. Effectuer une réinitialisation usine non plus. Même l’achat d’un nouveau hardware de marque différente ne protège pas si les mêmes mots sont réutilisés. Les fonds restent sous le contrôle de quiconque détient la graine originale. Seul un transfert vers une nouvelle structure de clés, générée de manière indépendante, brise ce lien.
Certains portefeuilles proposent un système de passphrase supplémentaire. Celui-ci dérive un portefeuille distinct à partir de la graine principale. C’est une couche utile, mais elle ne protège que si elle n’a pas elle-même été observée pendant la configuration. Si l’implant a capturé à la fois la phrase et la passphrase, la protection s’effondre.
Les différents types d’exposition et leurs conséquences
Il existe plusieurs manières de perdre le contrôle de ses actifs. Chacune appelle une réponse différente. Confondre ces scénarios conduit souvent à des réactions inadaptées.
Premier cas : la phrase de récupération a été compromise. L’attaquant peut recréer le portefeuille à volonté. La seule solution durable consiste à générer une nouvelle graine, transférer les fonds, puis abandonner définitivement l’ancienne structure.
Deuxième cas : l’utilisateur a signé une transaction ou une approbation malveillante. La clé privée reste sous son contrôle exclusif, mais il a accordé un droit de dépense à un tiers. Selon le type d’autorisation, il peut encore être possible de révoquer cette permission si l’on agit assez vite et si le compte n’a pas déjà été vidé.
Troisième cas : une modification des permissions de compte sur certaines chaînes. Un changement de seuil ou de rôle peut laisser le propriétaire en possession de sa clé tout en lui retirant la capacité d’agir seul. La récupération devient alors nettement plus complexe.
À retenir sur les types de compromission
- Phrase de récupération volée → nouvelle graine obligatoire
- Approbation token malveillante → révocation possible si le compte est encore contrôlé
- Modification de permissions → dépend des règles actuelles du compte
- Dispositif implanté → migration vers matériel neuf et nouvelle structure de clés
Le rôle critique de l’écran et du clear signing
Même avec un hardware parfaitement authentique, un autre danger subsiste. L’utilisateur peut signer une requête dangereuse simplement parce qu’il n’a pas compris ce qui lui était présenté. Le clear signing vise précisément à afficher de manière lisible les détails essentiels : montant, destinataire, nature de l’autorisation, adresse du dépensier.
Lorsque cette couverture n’existe pas, on tombe dans le blind signing. L’écran montre des données brutes que peu d’utilisateurs savent interpréter. Ils se fient alors à l’interface de l’application hôte, qui peut être compromise ou trompeuse. La clé reste isolée dans le chip, mais elle exécute fidèlement une instruction hostile.
Ledger insiste sur le développement de métadonnées permettant d’améliorer la lisibilité des transactions supportées. Cette amélioration reste partielle. Elle dépend de la chaîne, du type de contrat et de l’intégration disponible. Un appareil compatible ne garantit pas automatiquement une présentation claire pour chaque interaction possible.
Séparer les économies des usages quotidiens
Une pratique de plus en plus recommandée consiste à segmenter les portefeuilles selon leur usage. Un compte principal, rarement mobilisé, peut héberger la majorité des actifs. Un second compte, alimenté au strict nécessaire, sert aux interactions avec les applications décentralisées.
Cette séparation n’a de valeur que si les clés sont réellement indépendantes. Plusieurs comptes dérivés de la même phrase de récupération restent tous accessibles à quiconque détient cette graine. L’interface peut donner l’illusion de compartiments étanches alors que la racine reste unique.
Le multisignature apporte une protection supplémentaire pour les fonds de long terme. Plusieurs clés indépendantes doivent approuver une transaction. Encore faut-il que ces clés ne reposent pas sur la même graine et que leur gestion pratique ne crée pas de nouveaux points de concentration de risque.
Les limites des comparaisons de taux de perte
Dans son interview, Pascal Gauthier a défendu la self-custody en comparant les pertes enregistrées par l’industrie des portefeuilles matériels à celles subies par certaines plateformes d’échange. L’argument mérite d’être examiné avec prudence.
Comparer un grand exchange et un fabricant de hardware revient à mettre en regard des populations différentes. L’exchange dispose d’un registre précis des actifs qu’il détient pour le compte de ses clients. Le fabricant de wallets ne voit pas nécessairement tous les soldes contrôlés par les dispositifs qu’il a vendus. Un même utilisateur peut utiliser plusieurs appareils, plusieurs chaînes, plusieurs graines. Le dénominateur n’est pas le même.
De plus, les modes de défaillance divergent. Un exchange peut subir une compromission opérationnelle, un détournement interne ou une restriction d’accès. Un portefeuille personnel peut perdre sa phrase de récupération, signer une approbation hostile ou arriver déjà modifié. Un pourcentage unique masque ces réalités distinctes.
Ce que change vraiment le traitement de la sécurité comme une séquence
Un portefeuille matériel traverse plusieurs étapes critiques. Il est fabriqué, distribué, initialisé, sauvegardé, puis utilisé pour signer. Une défaillance à chacune de ces étapes confère à l’attaquant un type d’autorité différent.
Un dispositif cassé se remplace. Une graine exposée impose une migration complète des actifs. Une approbation encore active peut parfois être révoquée. Un plan de succession bien conçu permet à une personne autorisée de récupérer l’accès sans donner un pouvoir immédiat à quiconque connaît l’existence du portefeuille.
Cette approche séquentielle oblige à préciser la nature exacte de l’incident. Un implant qui capture les mots d’installation n’appelle pas la même réaction qu’une page de phishing demandant une signature. Un résultat d’authenticité sur les composants d’origine ne répond pas à la question de la présence d’électronique ajoutée.
Les nouvelles règles de distribution et leurs limites
Ledger a annoncé des mesures destinées à réduire les opportunités de modification. Les dispositifs retournés ne doivent plus jamais être revendus. Les procédures de manipulation des stocks ont été resserrées. Ces décisions s’attaquent directement au vecteur utilisé par les attaquants.
Trezor, de son côté, a orienté sa réponse vers les acheteurs potentiellement exposés via le canal concerné. L’offre de remplacement et les conseils de migration s’appuient sur le parcours d’achat plutôt que sur un rappel généralisé de toute la gamme.
Ces mesures ne résolvent pas tout. Elles réduisent la surface d’attaque sur la distribution future. Elles n’annulent pas les graines déjà capturées. Elles ne protègent pas non plus contre les signatures malveillantes obtenues par ingénierie sociale ou par interface trompeuse.
Le second risque : l’opportunisme après l’annonce
Chaque alerte publique crée une opportunité pour les escrocs. Des messages prétendent offrir un remplacement prioritaire, une migration assistée ou un remboursement. Ils dirigent vers des pages qui demandent précisément la phrase de récupération que le hardware était censé protéger.
Trezor a rappelé explicitement que son support ne demandera jamais la graine. Le processus d’échange concerne le matériel et le canal d’achat. Toute demande de saisie des mots dans un formulaire distant doit être considérée comme hostile.
De même, une demande de signature présentée comme une simple vérification d’éligibilité peut en réalité créer une autorisation transférable. La source apparente du message ne garantit rien. Une relation antérieure avec un vendeur n’authentifie pas chaque communication ultérieure portant son nom.
Ce qu’un produit futur doit réellement démontrer
Lors de l’interview, Pascal Gauthier a évoqué l’architecture d’écran d’un futur produit. Une promesse commerciale identifie une intention. Elle ne constitue pas encore une protection vérifiable contre une attaque déjà observée.
Pour évaluer une amélioration, la bonne question est la suivante : quelles informations l’attaquant pouvait-il observer auparavant, et quel composant les protège désormais ? La réponse doit suivre le chemin technique précis plutôt que se contenter de la catégorie du produit.
Un correctif logiciel peut enrichir l’interprétation des transactions ou étendre la couverture à de nouvelles applications. Il ne peut pas supprimer un composant physique déjà installé ni révoquer une phrase déjà copiée lors d’une configuration antérieure.
Les points à surveiller dans les prochains mois
Plusieurs éléments permettront de mesurer l’évolution réelle de la situation. Les publications techniques détaillées montreront ce que les implants ont effectivement observé et quelles parties du dispositif sont restées intactes. Les contrôles mis en place sur les canaux de vente indiqueront jusqu’où le parcours logistique a été sécurisé.
La couverture du clear signing déterminera quels types de requêtes peuvent réellement afficher des mouvements d’actifs et des permissions de manière lisible. Les attributions de pertes devront distinguer clairement les conclusions tirées de l’examen physique des appareils et celles issues du traçage d’adresses sur les chaînes.
Enfin, les transactions de récupération effectives, lorsqu’elles existent, permettront de savoir ce que les détenteurs ont réellement récupéré après un gel éventuel ou une restriction.
Questions fréquentes après l’alerte
Que signifie exactement la déclaration du PDG de Ledger ?
Pascal Gauthier a reconnu que la sécurité absolue n’existe pas et que cette règle s’applique aussi à son entreprise. Il a simultanément défendu le principe de la self-custody face à la concentration des risques observée chez les grands intermédiaires.
Un portefeuille authentique peut-il contenir un implant ?
Oui. Les enquêtes montrent que des dispositifs ont été modifiés après leur sortie d’usine. Les composants d’origine restent présents, ce qui permet aux contrôles d’authenticité de réussir tout en laissant place à une électronique supplémentaire.
Pourquoi la phrase de récupération est-elle si dangereuse si la clé reste dans le chip ?
Parce qu’elle est conçue précisément pour recréer l’accès en cas de perte du matériel. Celui qui la détient n’a pas besoin d’extraire la clé originale ni de déverrouiller l’ancien appareil.
Changer le code PIN suffit-il ?
Non. Le PIN protège l’accès à un dispositif précis. Il ne modifie pas une sauvegarde déjà copiée ailleurs.
Un hardware wallet peut-il empêcher une approbation dangereuse ?
Il peut protéger la clé et, pour les requêtes supportées, afficher les détails avant signature. L’utilisateur doit encore juger si l’action correspond à son intention. Une signature valide peut accorder une autorisation qu’il n’avait pas souhaitée.
Le clear signing couvre-t-il toutes les applications ?
Non. La couverture dépend des réseaux supportés, des métadonnées disponibles et des intégrations. Certaines interactions continuent d’exiger un blind signing.
Un gel de jeton équivaut-il à un remboursement ?
Un gel empêche le mouvement d’un solde identifié. Restituer la valeur aux victimes constitue une étape supplémentaire, qui nécessite d’identifier les ayants droit et d’exécuter les transactions de retour.
Trezor a-t-il confirmé exactement la même attaque que Ledger ?
Non. Trezor a publié un avertissement fondé sur un signalement crédible en attente d’examen en laboratoire. Ledger a communiqué sur des unités qu’elle a examinées. Les deux positions doivent rester distinguées tant que de nouvelles analyses n’ont pas été publiées.
Vers une culture de vigilance plus fine
L’épisode des implants force une maturation du discours sur la sécurité. Il ne s’agit plus seulement de savoir si la clé privée est isolée dans un chip résistant. Il faut aussi s’assurer que le dispositif arrive intact, que la phrase de récupération n’a jamais été exposée, et que chaque signature correspond réellement à l’intention de l’utilisateur.
La self-custody conserve ses avantages. Elle évite la concentration massive de fonds chez un intermédiaire unique. Elle place le contrôle entre les mains du détenteur. Mais elle exige en contrepartie une discipline rigoureuse sur l’ensemble du cycle de vie du portefeuille.
Les prochains mois montreront si les fabricants parviennent à refermer durablement la brèche ouverte dans la distribution. Ils montreront aussi si les utilisateurs intègrent réellement la distinction entre une graine compromise, une approbation dangereuse et une simple panne matérielle. Car c’est précisément cette précision dans le diagnostic qui permet ensuite de choisir la bonne réponse.
En attendant, la phrase de Pascal Gauthier reste en suspens comme un avertissement permanent. Tout le monde sera peut-être piraté un jour. La question n’est plus de savoir si la sécurité parfaite existe. Elle n’existe pas. La question est de savoir combien de couches de protection concrètes séparent encore un détenteur de la prochaine tentative, et si ces couches tiennent réellement face aux méthodes déjà observées.