
Imaginez acheter un portefeuille matériel tout neuf, le sortir de son emballage intact, l’initialiser avec confiance… et découvrir quelques jours plus tard que vos cryptomonnaies ont disparu. Ce scénario cauchemardesque s’est produit pour plusieurs utilisateurs. Des attaquants ont réussi à introduire des composants électroniques invisibles à l’œil nu dans de vrais appareils Ledger, capturant silencieusement les phrases de récupération pendant la configuration. Le 15 octobre 2026, le fabricant a réagi avec fermeté en transformant radicalement ses règles de vente.
Une opération criminelle minutieusement préparée pendant des mois
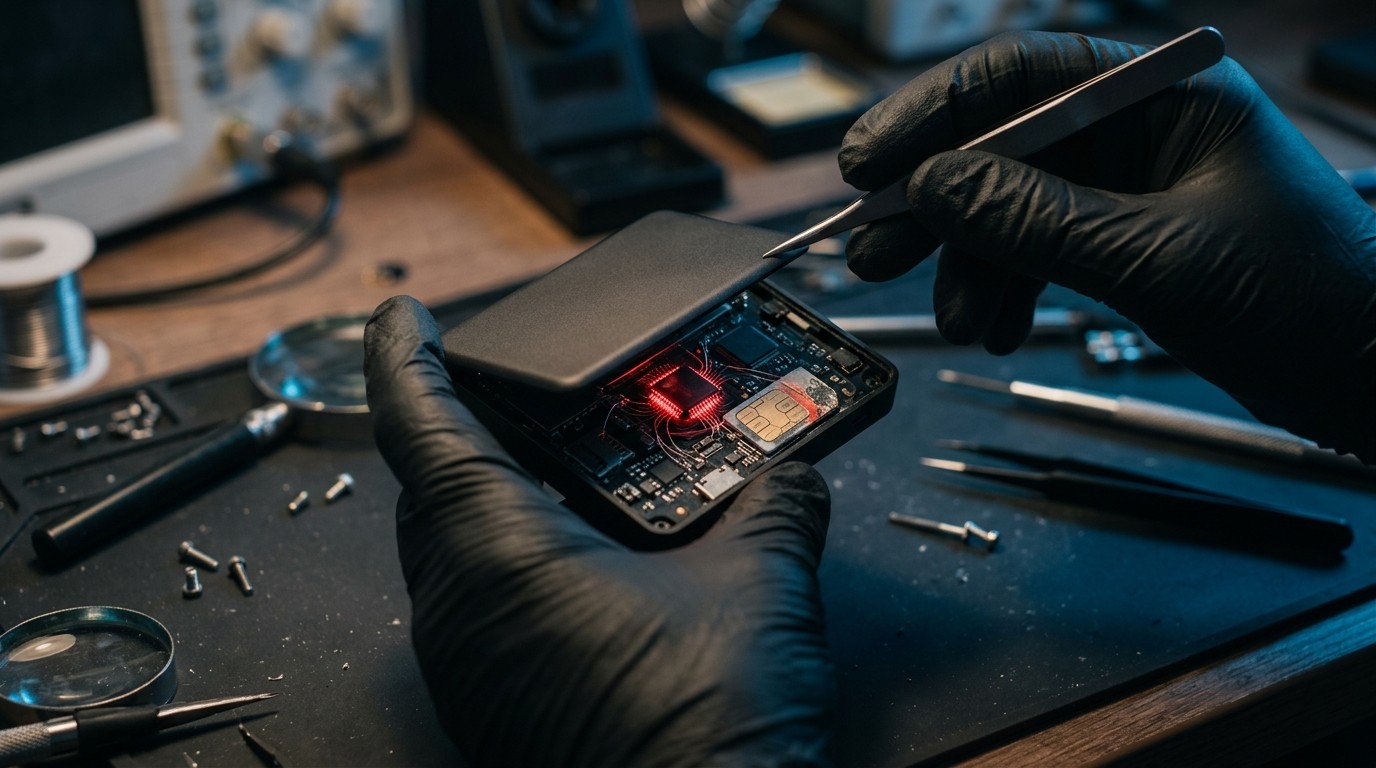
L’affaire a débuté par des signalements isolés. Des clients ont constaté des disparitions soudaines de fonds sans aucune interaction suspecte de leur part. Très vite, les investigations ont révélé un schéma bien plus sophistiqué qu’une simple erreur utilisateur ou une faille logicielle classique. Les criminels avaient acheté des appareils authentiques, les avaient ouverts avec précision, puis y avaient inséré un implant discret avant de les remettre en circulation via des circuits de distribution légitimes.
Ce n’était pas une attaque opportuniste. Selon les premiers éléments communiqués par l’équipe de sécurité interne, le groupe a investi des sommes importantes et plusieurs mois de préparation. Ils ont acquis du matériel, développé un composant sur mesure, organisé des filières de distribution et mis en place une infrastructure capable de recevoir les données volées en temps réel. Le 9 octobre, une vague coordonnée de vols a permis de vider de nombreux portefeuilles. Les estimations indépendantes évoquent plus de 86 millions de dollars, même si le fabricant n’a pas encore confirmé officiellement le montant exact.
Comment fonctionnait exactement l’implant malveillant
Le cœur du système résidait dans un petit module électronique parfaitement dissimulé. Lors de l’initialisation du portefeuille, la phrase de récupération de 24 mots s’affiche à l’écran. C’est à ce moment précis que l’implant entrait en action. Un microcontrôleur lisait les mots affichés, puis un module SIM intégré transmettait l’information via le réseau cellulaire LTE vers des serveurs contrôlés par les attaquants.
Le plus troublant reste que ce composant fonctionnait de manière totalement indépendante de l’élément sécurisé de l’appareil. Il ne modifiait ni le système d’exploitation, ni les signatures de transaction. L’utilisateur voyait un comportement normal. L’appareil signait les transactions comme prévu. Rien ne laissait suspecter la présence d’un espion électronique interne. Des analyses antérieures avaient déjà documenté ce type de menace, mais jamais à une telle échelle organisée.
Point clé : L’implant n’altérait pas le Secure Element. Il se contentait d’observer et de transmettre la phrase de récupération au moment le plus critique, celui de la première configuration.
Les spécialistes de Ledger Donjon ont démonté plusieurs implants récupérés. Ils ont confirmé l’absence de modification du firmware officiel. L’attaque restait purement physique et opportuniste, ciblant le moment unique où la phrase apparaît en clair à l’écran.
La suspension immédiate des ventes en Asie du Sud-Est et à Hong Kong
Dès que l’ampleur du problème est devenue claire, le fabricant a ordonné l’arrêt total des ventes auprès de tous les revendeurs autorisés de la région. L’Indonésie, Singapour, la Thaïlande, les Philippines, le Vietnam, la Malaisie et Hong Kong ont été placés sous restriction. Les stocks ont été gelés le temps d’effectuer des contrôles physiques approfondis.
Un revendeur local, CryptoBilis, s’était déjà retrouvé au centre de plusieurs signalements confirmés. L’entreprise avait suspendu ses ventes de portefeuilles matériels après que des clients aient perdu leurs fonds. L’enquête a ensuite élargi le périmètre. En Allemagne, la chaîne MediaMarkt Saturn a également retiré les appareils de ses rayons physiques et de son site en ligne après qu’un client ait signalé la présence d’un implant. Dans ce cas précis, aucune perte financière n’a été confirmée, mais la prudence a prévalu.
Les équipes de sécurité ont acheté des appareils en magasin dans plusieurs pays, y compris en Allemagne, et ont ouvert les boîtiers un par un. Des échantillons provenant des entrepôts et d’une partie de l’inventaire interne ont également été examinés. Aucun composant non autorisé n’a été découvert dans les unités inspectées. Cependant, le fabricant n’a pas précisé le nombre exact d’appareils contrôlés, laissant planer une incertitude sur le volume total potentiellement concerné.
De nouvelles règles strictes imposées aux revendeurs autorisés
La réponse commerciale a été radicale. À compter du 15 octobre 2026, tous les revendeurs autorisés doivent respecter un protocole renforcé. Les appareils ne peuvent plus être exposés en libre-service sur les étagères ou les comptoirs. Ils doivent rester en zone de stockage sécurisée et n’être remis au client qu’au moment exact de l’achat.
Une autre règle, déjà existante mais désormais appliquée sans aucune exception, concerne les retours. Aucun appareil retourné ne peut être revendu, même si l’emballage semble intact et le produit d’apparence neuve. Les revendeurs ont reçu instruction de signaler immédiatement tout comportement inhabituel d’un client ou toute suspicion concernant un produit.
Les nouvelles obligations des revendeurs :
- Interdiction totale d’exposer les appareils en libre accès
- Stockage exclusif en zone sécurisée jusqu’à la vente
- Interdiction absolue de revendre tout produit retourné
- Signalement immédiat de tout incident suspect
- Remise de l’appareil uniquement au moment du paiement
Ces mesures visent à réduire drastiquement les fenêtres d’opportunité pour toute manipulation physique non autorisée. Le fabricant a décrit l’incident comme une attaque localisée sur les canaux de distribution, tout en affirmant que ses chaînes de production et ses systèmes internes n’avaient pas été compromis.
Ce que l’enquête a révélé jusqu’à présent
L’équipe Ledger Donjon a qualifié cette investigation de la plus importante de l’histoire de l’entreprise. Plusieurs départements ont collaboré. Des chercheurs externes et des partenaires spécialisés, notamment SEAL_911, ont apporté leur expertise. Les forces de l’ordre ont été associées afin de retracer les flux de fonds et d’identifier les infrastructures utilisées pour collecter les phrases de récupération.
À ce stade, aucun arrestation ni récupération de fonds n’a été annoncée publiquement. Le fabricant a promis de publier des détails techniques supplémentaires dès que cela pourra se faire sans compromettre le travail en cours. Il a également indiqué qu’il partagerait ses conclusions avec d’autres fabricants de portefeuilles matériels afin qu’ils puissent évaluer leurs propres risques.
Un point important a été souligné à plusieurs reprises : les systèmes internes, le logiciel et les puces de sécurité d’origine n’ont pas été touchés. L’attaque restait purement externe et dépendait entièrement de la capacité des criminels à réintroduire des appareils modifiés dans le circuit commercial.
Les conseils de sécurité adressés aux utilisateurs
Pour les personnes ayant acheté un appareil via des canaux potentiellement concernés, notamment CryptoBilis, la recommandation est claire. Ne pas initialiser l’appareil avant d’avoir contacté le support officiel. Ceux qui ont déjà utilisé un portefeuille suspect doivent immédiatement transférer leurs actifs vers un nouveau dispositif générant une phrase de récupération fraîche.
Restaurer une ancienne phrase sur un nouvel appareil ne protège en rien si cette phrase a déjà été compromise. Le fabricant rappelle également une règle d’or : jamais communiquer sa phrase de récupération, même à quelqu’un se présentant comme un conseiller du support. Les équipes légitimes ne demandent jamais ces informations par message, téléphone ou site web.
La phrase de récupération est la clé absolue. Quiconque la possède peut reconstruire le portefeuille et déplacer les fonds, indépendamment de l’appareil physique original.
Cette affaire rappelle avec force que la sécurité d’un portefeuille matériel ne s’arrête pas à la qualité de sa puce sécurisée. Elle dépend aussi de l’intégrité de toute la chaîne de distribution, depuis l’usine jusqu’au client final.
Vers de nouvelles protections physiques pour les prochains modèles
Au-delà des mesures immédiates sur le réseau de distribution, le fabricant a annoncé travailler sur des protections supplémentaires destinées à rendre le piratage physique beaucoup plus difficile. Aucun détail technique, aucun modèle concerné ni aucun calendrier précis n’a encore été communiqué. L’objectif est clair : augmenter le coût et la complexité de toute tentative de modification non autorisée.
Cette évolution s’inscrit dans une tendance plus large du secteur. Les attaques physiques sur les portefeuilles matériels, longtemps considérées comme marginales, gagnent en sophistication. Les fabricants doivent désormais anticiper non seulement les failles logicielles, mais aussi les menaces qui ciblent l’intégrité du matériel lui-même après sa sortie d’usine.
Les utilisateurs, de leur côté, sont invités à redoubler de vigilance lors de l’achat. Privilégier les canaux officiels, vérifier l’état de l’emballage, et surtout ne jamais réutiliser une phrase de récupération issue d’un appareil dont l’origine est incertaine. Ces gestes, aussi simples soient-ils, peuvent faire la différence entre la conservation de ses actifs et une perte totale.
Une leçon pour l’ensemble de l’écosystème crypto
Cette attaque met en lumière une vulnérabilité structurelle. Même les dispositifs les plus sécurisés au niveau de leur architecture interne restent exposés si le parcours qui les mène jusqu’à l’utilisateur n’est pas parfaitement maîtrisé. Les revendeurs, les distributeurs et les plates-formes de revente deviennent des points critiques dans la chaîne de confiance.
Pour de nombreux observateurs, l’événement pourrait accélérer l’adoption de pratiques plus strictes dans tout le secteur. Contrôles renforcés des retours, scellés inviolables plus sophistiqués, traçabilité accrue des lots, et peut-être même des mécanismes de détection automatique d’ouverture non autorisée. Les fabricants concurrentiels sont désormais sous pression pour démontrer que leurs propres canaux de distribution offrent le même niveau de garantie.
Pendant ce temps, les utilisateurs continuent de s’interroger. Combien d’appareils ont réellement été modifiés ? Les contrôles effectués sont-ils exhaustifs ? Les fonds volés pourront-ils un jour être récupérés ? Les réponses restent partielles. L’enquête se poursuit, et de nouveaux éléments techniques devraient être publiés dans les semaines à venir.
Ce qui est certain, c’est que la confiance dans les portefeuilles matériels repose désormais autant sur la solidité de la distribution que sur la robustesse du hardware. Ledger a choisi de répondre par des règles commerciales plus dures et par un engagement de transparence progressive. Reste à savoir si ces mesures suffiront à restaurer pleinement la sérénité des détenteurs de cryptomonnaies face à une menace qui s’est révélée bien plus inventive que prévu.
Dans un monde où la valeur numérique se stocke dans des dispositifs physiques de la taille d’une clé USB, la moindre faille dans le parcours du produit peut avoir des conséquences financières considérables. L’affaire des implants dans les portefeuilles Ledger restera probablement comme un tournant dans la manière dont l’industrie appréhende la sécurité de bout en bout. Les prochains mois diront si les leçons ont été pleinement tirées et si les utilisateurs peuvent à nouveau initialiser un appareil neuf sans cette pointe d’inquiétude qui s’est installée depuis le 9 octobre.
En attendant, la prudence reste de mise. Vérifier la provenance, privilégier les canaux officiels, et surtout protéger jalousement sa phrase de récupération demeurent les meilleurs réflexes. Car si la technologie évolue, les intentions criminelles, elles, ne faiblissent pas. Elles s’adaptent, s’organisent et frappent là où on les attend le moins : dans l’emballage d’un produit pourtant authentique.
Cette histoire n’est pas seulement celle d’une marque confrontée à une attaque. C’est le récit d’un écosystème entier qui découvre que la sécurité absolue n’existe pas, même pour les outils conçus précisément pour la garantir. Et c’est aussi le rappel que, derrière chaque appareil, se cache une chaîne humaine et logistique dont la solidité conditionne la confiance de millions d’utilisateurs.
Les prochains développements de l’enquête seront suivis de près. Les détails techniques supplémentaires promis par l’équipe Donjon pourraient apporter des éclairages essentiels sur le mode opératoire et sur les moyens de détecter d’éventuels autres implants encore en circulation. Pour l’instant, le message est clair : la distribution a été ciblée, les règles ont changé, et la vigilance doit désormais accompagner chaque achat de portefeuille matériel.
Dans les semaines et mois à venir, d’autres fabricants pourraient annoncer des mesures similaires. L’industrie entière est en train de prendre conscience qu’une protection purement technologique ne suffit plus. Il faut aussi sécuriser le trajet physique du produit, du site de fabrication jusqu’aux mains de l’utilisateur final. C’est un défi logistique, commercial et technique à la fois. Ledger a ouvert la voie. D’autres suivront forcément.
Pour les détenteurs de cryptomonnaies, la leçon est plus personnelle encore. La phrase de récupération n’est pas seulement une suite de mots. C’est la représentation ultime de la propriété. Toute faille dans sa protection, même temporaire et invisible, peut se transformer en perte définitive. D’où l’importance de traiter chaque nouvel appareil avec la même méfiance que l’on réserverait à un objet de grande valeur, car c’est exactement ce qu’il est.
L’attaque aux implants restera dans les annales de la sécurité crypto comme un exemple de créativité criminelle. Elle a forcé un acteur majeur à revoir ses processus de vente et à renforcer le contrôle de son réseau. Elle a aussi rappelé à tous que la confiance se construit à chaque étape, et non uniquement dans le laboratoire de conception. Une leçon amère, mais sans doute nécessaire pour faire progresser l’ensemble du secteur vers des standards plus élevés.