
Un président de banque privée décroche. La voix au bout du fil ressemble à celle d’un avocat qu’il connaît depuis des années. Le ton est calme, le dossier est présenté comme confidentiel, et l’urgence ne laisse presque pas de place au doute. Trois jours plus tard, onze virements ont quitté les comptes, pour un total proche de 95 millions d’euros. Une partie a été bloquée. Une autre, estimée à 39,5 millions dans des pièces judiciaires plus récentes, n’est toujours pas revenue. Et une fraction de cet argent a déjà changé de nature : elle a touché des portefeuilles Bitcoin.
Ce n’est pas une fable de forum. C’est l’affaire qui a frappé Fideuram, bras de banque privée d’Intesa Sanpaolo, en février 2026. Le mécanisme n’a rien d’un piratage spectaculaire de serveurs. Il repose sur une vieille recette, l’usurpation, dopée par un outil nouveau : la reproduction artificielle d’une voix. Le résultat est assez brutal pour obliger à relire ce que l’on croyait savoir des contrôles internes, des chaînes de paiement et de la frontière entre confiance humaine et signal technique.
Quand une voix familière suffit à déplacer une fortune
Le 23 février 2026, Paolo Molesini, alors président de Fideuram, reçoit un message WhatsApp. L’expéditeur se présente comme Carlo Messina, directeur général d’Intesa Sanpaolo. Le numéro n’est pas celui que Molesini a l’habitude de voir. Le contenu, lui, joue sur un registre que les directions bancaires connaissent trop bien : une opération d’acquisition internationale, tenue secrète, qui ne peut pas passer par le canal ordinaire du groupe.
Selon les éléments résumés dans les documents judiciaires, le faux Messina explique qu’un achat direct par Intesa serait trop visible. Une fuite pourrait pousser le régulateur des marchés, la Consob, à bloquer l’opération. Fideuram devient alors le véhicule présenté comme nécessaire. L’argument est habile. Il transforme la maison de banque privée en instrument d’une stratégie de groupe, et il place le président dans le rôle de l’exécutant discret d’une instruction venue d’en haut.
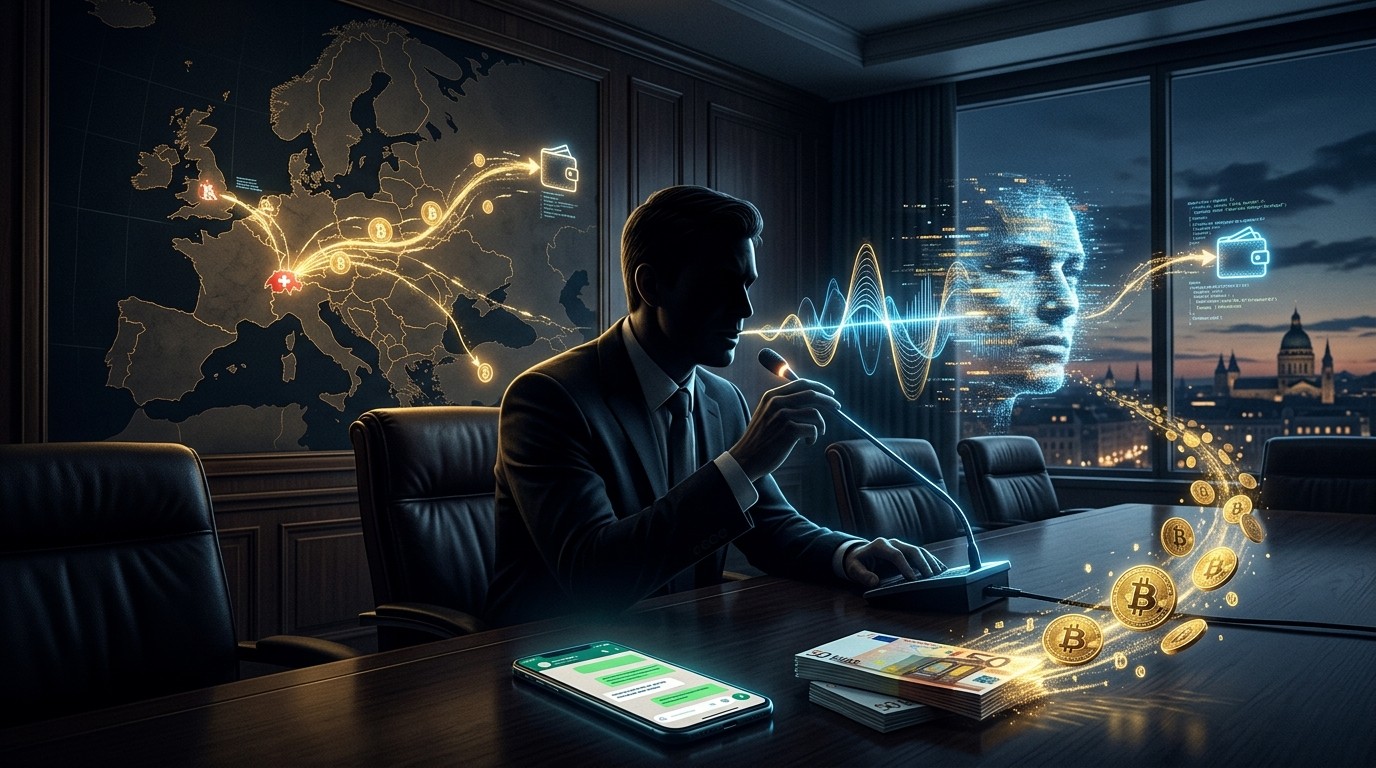
Un second contact apparaît ensuite. Il se fait passer pour Paolo Nastasi, associé gérant d’A&O Shearman Italia, un avocat que Molesini connaît. Nastasi n’a aucune part dans le montage. Les enquêteurs estiment que la voix entendue au téléphone a été reproduite par intelligence artificielle. Des courriels imitant les échanges du cabinet fournissent ensuite les instructions de paiement et les coordonnées de comptes étrangers. Parmi les pièces reçues figurent un accord de confidentialité et une procuration spéciale apparente, portant la signature de Messina.
Le geste qui change tout
Ce n’est pas un malware qui a ouvert la caisse. C’est une chaîne de signaux assez convaincants pour faire signer, appeler, puis virer.
Les fraudeurs ne misent pas sur un seul canal. Le responsable trésorerie et paiements de Fideuram reçoit, de son côté, un appel d’une personne qui se présente comme un cadre dirigeant de la banque. On lui indique que Molesini va autoriser des paiements confidentiels et urgents. La pression est donc double : elle vient d’en haut, et elle arrive en même temps sur la personne qui tient les robinets. Entre le 23 et le 25 février, onze transferts partent vers l’étranger. Des montants substantiels sont orientés vers des comptes en Chine et au Portugal.
Pourquoi le scénario a tenu trois jours
Une arnaque de cette taille ne repose pas sur un seul mensonge. Elle empile des preuves faibles qui, mises bout à bout, imitent une procédure réelle. Le message arrive sur une application que les dirigeants utilisent déjà. La voix rappelle un interlocuteur connu. Les pièces ont l’allure de documents de cabinet. L’opération est classée confidentielle, ce qui décourage précisément les vérifications croisées. Et le délai est court : deux à trois jours, pas un trimestre de due diligence.
Dans une banque privée, la culture du secret n’est pas un défaut. C’est un métier. Les clients fortunés exigent de la discrétion, les dossiers d’acquisition aussi. Les fraudeurs ont retourné cette vertu contre l’institution. Demander une confirmation écrite au vrai Messina, ou rappeler Nastasi sur un numéro déjà enregistré, aurait sans doute cassé le montage. Encore fallait-il que la procédure rende ce rappel obligatoire, même quand l’instruction semble venir du sommet.
Le danger n’est plus seulement l’e-mail mal traduit. C’est une voix qui connaît le prénom, le dossier, et le bon moment pour dire que le régulateur pourrait tout arrêter.
Molesini n’est pas mis en cause par l’enquête. La banque n’a pas engagé de procédure contre lui à ce sujet. Le 12 mars, Fideuram annonce son départ. Il quitte la présidence de Fideuram et celle d’Intesa Sanpaolo Private Banking pour des raisons personnelles. Tommaso Corcos reprend les fonctions de président. L’annonce de mars ne relie pas publiquement cette démission à la fraude, même si elle intervient quelques semaines après les virements.
Ce que les chiffres disent vraiment
Les montants ont bougé au fil de l’enquête, et cette variation n’est pas un détail. Elle raconte la course entre le gel et la dispersion. Environ 95 millions d’euros ont été envoyés. Une récupération rapide a ramené une large part. Les premières estimations parlaient d’au moins 36 millions encore manquants, avec environ 53 à 55 millions récupérés selon les stades. Des pièces judiciaires plus récentes fixent le trou à 39,5 millions. L’écart vient du calendrier : on ne compte pas la même chose le jour du blocage et le jour où un juge dresse l’inventaire.
| Repère | Ordre de grandeur | Lecture |
|---|---|---|
| Virements partis | près de 95 M€ | onze opérations, 23 au 25 février |
| Chine | environ 40 à 42 M€ | bloqués puis retournés |
| Portugal | plus de 13 M€ | saisis après coopération |
| Toujours manquant | 39,5 M€ | chiffre judiciaire le plus récent |
| Chaîne crypto reconstituée | environ 4 M€ | vers deux portefeuilles Bitcoin |
Environ 42 millions envoyés en Chine ont été bloqués et renvoyés. Les enquêteurs italiens ont obtenu plus de 13 millions détenus dans une banque portugaise, après qu’un juge de Milan a autorisé la saisie et que les autorités locales ont coopéré. Un récit antérieur plaçait la récupération chinoise près de 40 millions. Ces différences de quelques millions ne changent pas le fait central : la banque a détecté la fraude assez vite pour sauver une majorité des fonds, mais pas assez vite pour tout figer.
Le chemin vers le Bitcoin
La partie la plus lisible de la fuite concerne environ 4 millions d’euros. Ces fonds ont transité par des comptes à Malte, au Luxembourg et aux Pays-Bas, puis par une plateforme canadienne de transfert d’argent, avant d’atteindre deux portefeuilles Bitcoin. Le rapprochement avec la cryptomonnaie n’est donc pas une rumeur de marché. C’est une chaîne reconstruite par les enquêteurs, sur une fraction du trou, pas sur l’ensemble des 39,5 millions.
Cette nuance compte. Dire que « tout l’argent est en Bitcoin » serait faux. Dire que le Bitcoin n’a rien à voir avec l’affaire serait tout aussi faux. Les fraudeurs ont utilisé le réseau bancaire classique tant qu’il restait ouvert, puis un rail de paiement, puis un actif numérique difficile à rappeler par un simple ordre de virement. Le Bitcoin n’a pas « volé » l’argent. Il a servi de dernière étape visible sur un tronçon déjà identifié.
Les portefeuilles sont reliés, dans les éléments rapportés, à une personne désormais visée par l’enquête. Aucun tribunal n’a encore établi qui contrôlait réellement les fonds, ni si cette personne a participé à l’usurpation initiale. Le lien est un lien de passage, pas un jugement. C’est précisément là que les dossiers de ce type deviennent longs : entre le compte qui a reçu et la main qui a ordonné, il peut y avoir des prête-noms, des sociétés écrans et des identités louées.
Un suspect, une identité encore à vérifier
Le parquet de Milan enquête sur un citoyen israélien de 48 ans, soupçonné d’appartenir au groupe impliqué. Il est associé à l’un des comptes étrangers par lesquels environ 4 millions sont passés avant les deux portefeuilles. Son nom n’a pas été rendu public. Les autorités italiennes cherchent encore à savoir si les documents d’identité liés à ce suspect correspondent à une personne réelle, ou à une identité utilisée pour masquer d’autres acteurs.
Des demandes d’entraide internationale visent les banques, la plateforme de paiement et les informations crypto dans les pays traversés. Tant que ces pièces n’ont pas été recoupées, l’affaire reste une enquête, pas une condamnation. Le risque, classique dans ces dossiers, est de confondre le nom sur un KYC faible avec le bénéficiaire final. Un passeport peut être authentique et quand même servir de paravent. Il peut aussi être fabriqué. Les deux hypothèses sont encore ouvertes.
D’autres caisses, le même mode d’emploi
Le parquet de Milan travaille sur d’autres fraudes qui combinent faux courriels, usurpation et clonage de voix. En mai, un autre responsable bancaire a été amené à autoriser près de 24 millions d’euros de virements. Environ 20 millions ont ensuite été récupérés, après un passage par l’Espagne, Singapour, Hong Kong et Bahreïn. Une affaire plus petite, dans un établissement de taille moindre, porte sur environ 2 millions, dont une partie a été retrouvée en Croatie.
Les procureurs décrivent des techniques d’ingénierie sociale proches. Ils n’ont pas établi publiquement qu’il s’agit du même groupe. La prudence est utile. Un mode d’emploi qui marche se copie vite, surtout quand l’outil de voix peut être loué ou reproduit sans laboratoire. Regrouper trop tôt les dossiers ferait plaisir au récit. Cela fausserait l’enquête.
- Février : onze virements Fideuram, Chine et Portugal en première ligne, puis dispersion.
- Mars : départ du président pour raisons personnelles, sans mise en examen.
- Mai : autre responsable bancaire, près de 24 millions, récupération majoritaire via plusieurs places.
- Dossier distinct : environ 2 millions, récupération partielle en Croatie.
Ce que le clonage vocal change vraiment
Pendant des années, la parade standard tenait en une phrase : rappelez sur un numéro connu. Le clonage vocal ne supprime pas cette parade. Il la rend psychologiquement plus difficile à appliquer. Une voix familière baisse la garde avant même que le contenu soit examiné. Quelques secondes d’enregistrement public, une interview, une conférence, peuvent suffire à produire un timbre crédible au téléphone, surtout si l’appel est court et chargé d’urgence.
Le cas Fideuram additionne deux couches. La première est visuelle et écrite : WhatsApp, courriels, documents signés en apparence. La seconde est auditive : une voix d’avocat connu. Ensemble, elles attaquent le réflexe le plus humain du métier bancaire, qui est de faire confiance à une relation déjà établie. Le deepfake n’a pas besoin d’être parfait si le contexte, lui, est parfait. Un dossier d’acquisition secrète, un régulateur brandi comme menace, un délai de quarante-huit heures : le décor fait la moitié du travail.
On a vu le même genre de théâtre viser des utilisateurs de crypto, avec des vidéos truquées et des voix d’exécutifs censés pousser à envoyer des actifs. Changpeng Zhao, fondateur de Binance, a lui-même alerté sur des campagnes d’usurpation construites avec images générées et identités de dirigeants. Le public retail et la salle des marchés d’une banque privée ne sont pas le même monde. L’outil, lui, voyage sans visa.
Pourquoi les banques restent exposées
Une banque de cette taille n’est pas dépourvue de contrôles. Les virements de plusieurs millions passent par des habilitations, des plafonds, des listes de bénéficiaires. Le point faible n’est pas l’absence de règle. C’est l’exception. Les fraudeurs ont fabriqué une exception crédible : opération de groupe, confidentialité, instruction du président, confirmation apparente d’un avocat. Une fois l’exception acceptée, les contrôles ordinaires deviennent des formalités à cocher.
Le responsable des paiements n’a pas agi dans le vide. On lui a dit que l’autorisation viendrait d’en haut, et l’autorisation est arrivée dans un décor cohérent. C’est le schéma classique de l’ingénierie sociale en entreprise : on ne force pas la serrure, on convainc la personne qui a la clé que l’ouvrir est son travail. Plus l’organisation est hiérarchisée, plus une instruction « venue du président » pèse lourd, surtout un vendredi de tension ou un lundi de closing imaginaire.
La détection a toutefois fonctionné assez tôt pour bloquer la Chine et saisir le Portugal. Ce n’est pas un détail flatteur à jeter. Beaucoup d’arnaques au président, dans des entreprises non bancaires, ne laissent rien à récupérer. Ici, la machine de rappel des fonds a tourné. Elle a simplement perdu la course sur la fraction déjà repartie vers d’autres comptes, puis vers un rail canadien, puis vers le Bitcoin.
Le gel bancaire face à un actif qui ne se rappelle pas
Un virement SEPA ou un paiement international peut être rappelé, bloqué, ou saisi si la banque réceptrice coopère et si l’argent est encore là. Un bitcoin déplacé vers une adresse contrôlée par l’auteur de la fraude ne se « rappelle » pas. On peut le suivre sur la chaîne, parfois le saisir si une plateforme centralisée le reçoit et répond à une réquisition. On ne peut pas l’annuler par un simple message à la banque d’origine.
C’est pour cela que la plateforme canadienne est un maillon décisif dans le tronçon de 4 millions. Elle a servi de sas entre le monde des comptes et le monde des portefeuilles. Si ce sas a appliqué un contrôle d’identité faible, ou s’il a été trompé par des documents, la suite devient une affaire de traçage on-chain et d’entraide, plus une affaire de virement retour. Les deux portefeuilles sont un indice, pas une fin. Une adresse peut être un cul-de-sac, un mélangeur, ou la porte d’entrée d’une plateforme qui, elle, détient un nom.
L’Italie a par ailleurs durci, pour un motif de conformité distinct, le regard sur les transferts crypto. La Banque d’Italie a demandé aux prestataires de services sur actifs numériques d’appliquer le filtrage des sanctions sans seuil de montant, avec un contrôle sur chaque transfert. Cette règle ne résout pas l’affaire Fideuram. Elle montre toutefois que le régulateur ne traite plus le petit paiement crypto comme un angle mort. Le fraudeur qui veut sortir vite se heurte de plus en plus à des sas qui doivent regarder chaque mouvement, pas seulement les gros.
Ce que l’on peut déjà retenir, sans roman
Le dossier reste ouvert. On sait comment l’entrée s’est faite : WhatsApp usurpé, voix clonée, documents imitant un cabinet, double pression sur le président et sur la trésorerie. On sait où une partie de l’argent a été arrêtée : Chine et Portugal. On sait qu’environ 4 millions ont été reconstruits jusqu’à deux portefeuilles Bitcoin, via Malte, le Luxembourg, les Pays-Bas et une plateforme canadienne. On sait qu’un homme de 48 ans, présenté comme citoyen israélien, est visé, et que son identité elle-même est encore à confirmer.
On ne sait pas qui a tenu le micro de la voix clonée. On ne sait pas si le même cercle a monté les autres dossiers de mai et le dossier croate. On ne sait pas où se trouve le solde des 39,5 millions qui n’a pas encore été rattaché à une adresse. Confondre ces trous avec des certitudes serait faire le travail des fraudeurs : remplacer une vérification par un récit trop lisse.
La confiance n’est pas un contrôle. Une voix connue non plus. Le rappel sur un canal déjà enregistré, lui, reste un contrôle.
Pour une banque privée, la leçon n’est pas d’interdire le téléphone. Elle est de sortir l’exception du champ de la confiance. Une instruction d’acquisition confidentielle qui exige des virements sous 48 heures vers des comptes jamais vus devrait déclencher un second canal obligatoire, indépendant de la personne qui a reçu l’appel. Pas un mail de plus dans le même fil. Un appel vers un numéro déjà dans l’annuaire, ou une validation qui ne peut pas être imitée par une voix.
Pour le lecteur qui tient des crypto, la leçon est miroir. Le même outil qui a berné une présidence peut berner un support client, un faux fondateur, un faux conseiller. L’adresse de dépôt n’est pas une voix. Elle se vérifie hors du canal qui la transmet. Dans l’affaire Fideuram, ce principe est arrivé trop tard sur une fraction des fonds. Il explique pourquoi ces 4 millions, eux, ne reviendront pas par un simple ordre de la banque d’origine.
L’enquête milanaise continue de demander aux banques, aux plateformes et aux autorités des pays traversés qui contrôlait les comptes, et si l’identité liée aux deux portefeuilles est bien celle qui figure dans le dossier. Tant que ces réponses n’ont pas été confrontées, le chiffre de 39,5 millions reste une perte ouverte, pas une épilogue. La voix a suffi à ouvrir la porte. Elle ne suffira pas à la refermer.