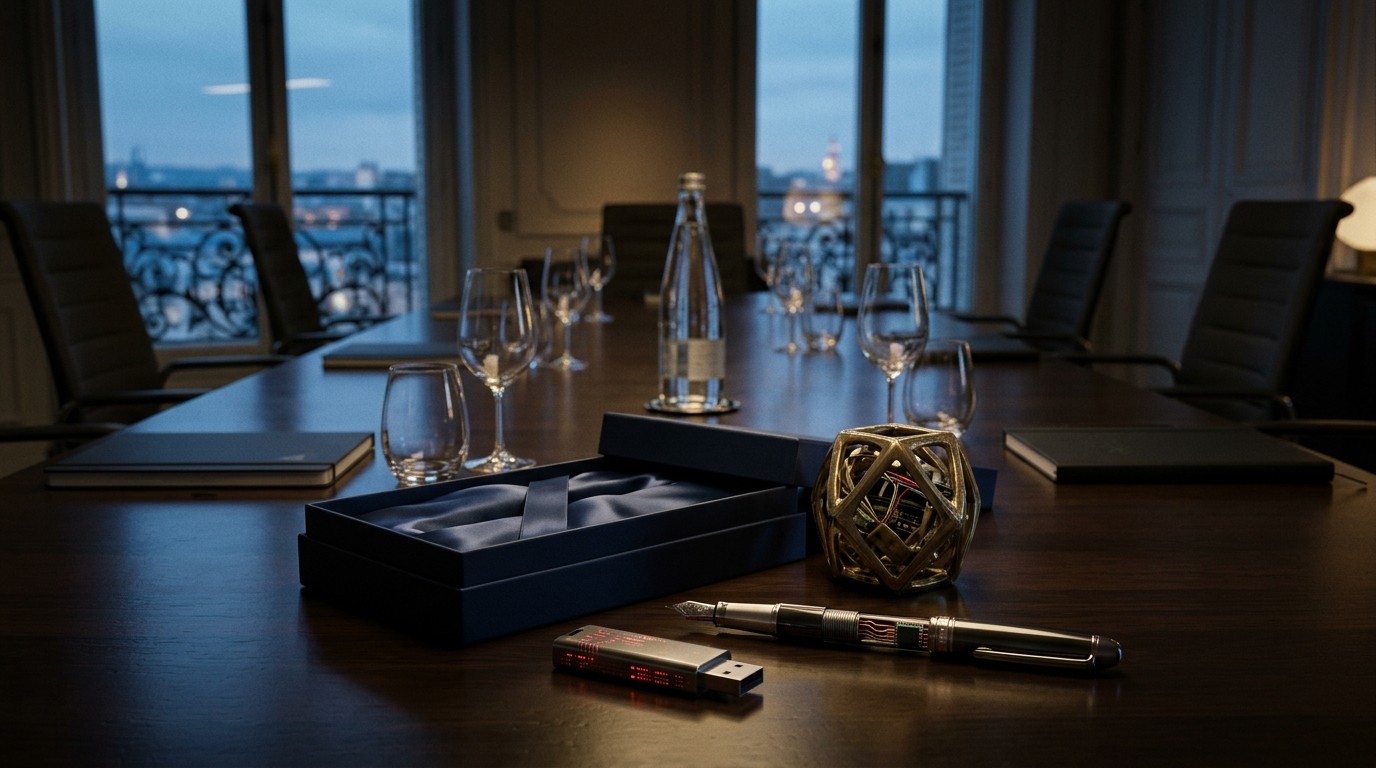

Imaginez-vous sur un salon professionnel international. L’ambiance est cordiale, les échanges fluides, les sourires nombreux. On vous tend une clé USB élégante, un petit objet décoratif ou une invitation à une soirée exclusive. Rien de plus banal, n’est-ce pas ? Pourtant, derrière ces gestes en apparence anodins se cachent parfois des intentions bien moins amicales. La Direction générale de la sécurité intérieure vient de publier un flash d’alerte particulièrement éclairant sur ces pratiques d’ingérence visant directement les entreprises françaises. Des méthodes subtiles, sophistiquées et redoutablement efficaces qui exploitent la confiance et les codes du monde des affaires.
Quand le cadeau devient une arme d’ingérence
Dans le monde ultra-concurrentiel de l’économie mondiale, l’information est devenue l’or noir du XXIe siècle. Les secrets industriels, les strategies commerciales, les innovations technologiques ou encore les données clients représentent des enjeux colossaux. Certains acteurs étrangers l’ont parfaitement compris et développent des approches de plus en plus raffinées pour accéder à ces trésors. Loin des images d’espionnage hollywoodien, les techniques décrites par la DGSI s’appuient sur le quotidien professionnel et sur les relations humaines.
Le document, intitulé « Les risques associés aux cadeaux offerts par des acteurs étrangers », détaille quatre situations concrètes. Chacune illustre une facette différente de cette menace. L’objectif n’est pas de créer une psychose, mais d’ouvrir les yeux des dirigeants et des collaborateurs sur des risques bien réels. Car une fois la confiance installée, il devient extrêmement difficile de faire machine arrière.
Les clés USB piégées : le cheval de Troie numérique
Premier cas rapporté : lors d’un salon international, des représentants d’une société française reçoivent cinq clés USB de la part d’une entreprise étrangère. Gestes de courtoisie classiques dans ce type d’événement. Pourtant, la direction de la sûreté de l’entreprise française décide de procéder à un examen approfondi avant toute utilisation. Résultat : deux des cinq supports contenaient un logiciel malveillant soigneusement dissimulé derrière un simple raccourci Windows placé à la racine de la clé.
L’astuce est redoutable. Le collaborateur, pressé ou curieux, clique sur ce qui ressemble à un document de présentation ou à un catalogue. En réalité, il active un programme capable d’ouvrir une porte dérobée dans le système informatique de l’entreprise. La DGSI précise que le caractère intentionnel de l’infection n’a pas pu être formellement établi. Mais le doute était trop grand. L’entreprise française a immédiatement suspendu ses relations commerciales avec ce partenaire.
Ce type d’attaque n’est pas nouveau, mais il reste extrêmement efficace. Les clés USB offrent un accès physique direct, contournant souvent les défenses périmétriques classiques. Dans un contexte où le télétravail et les échanges numériques se multiplient, la moindre faille peut coûter très cher. Imaginez les conséquences si le malware avait atteint les serveurs contenant les plans d’une innovation stratégique ou les données personnelles de milliers de clients.
Soirées luxueuses et situations compromettantes
Deuxième scénario, bien différent mais tout aussi inquiétant. Des représentants d’entreprises françaises actives dans des secteurs stratégiques sont invités à un dîner puis à une sortie en discothèque. L’entreprise étrangère organisatrice prend en charge l’intégralité des frais. Le montant ? Plusieurs dizaines de milliers d’euros. Une générosité qui dépasse largement les codes habituels de la relation d’affaires.
Selon les investigations de la DGSI, l’objectif était double. D’une part, créer un climat de confiance et de détente propice aux confidences. Dans un cadre festif, avec de l’alcool et une atmosphère conviviale, les langues se délient plus facilement. Des informations confidentielles peuvent circuler sans que les personnes concernées en aient pleinement conscience. D’autre part, provoquer des situations potentiellement embarrassantes. Des photographies, des vidéos ou des témoignages pourraient ensuite servir de levier de pression.
Cette méthode s’apparente à une forme moderne de compromission. Elle ne repose pas sur la force ou la menace directe, mais sur la création d’une dette morale ou d’un secret partagé. Une fois dans cette position, le cadre devient vulnérable. Refuser une demande ultérieure devient beaucoup plus difficile. Les secteurs stratégiques sont particulièrement visés car la valeur des informations qu’ils détiennent est immense.
Objets décoratifs et matériel en surnombre
Troisième exemple : des objets décoratifs offerts à des dirigeants industriels. Certains présentaient un poids inhabituel. Une analyse a révélé une anomalie grave dans l’un d’entre eux, suscitant immédiatement la crainte de la présence de dispositifs de captation sonore ou visuelle. Le document public ne détaille pas précisément ce qui a été trouvé à l’intérieur, mais le simple soupçon suffit à comprendre le niveau de sophistication atteint.
Quatrième situation : un fournisseur étranger livre à une société française plus du double des équipements commandés, y compris du matériel innovant et coûteux. En parallèle, il propose un voyage entièrement pris en charge à l’étranger. Alertée par son dirigeant, la DGSI a évoqué un risque de dépendance commerciale progressive et de collecte de secrets industriels. L’entreprise a sagement choisi de renvoyer les cadeaux et de décliner l’invitation.
Ces deux cas illustrent une stratégie d’approche progressive. On commence par des gestes généreux, on crée un sentiment d’obligation, puis on cherche à obtenir des informations ou à installer des outils d’écoute. La surabondance de matériel peut aussi servir à tester la vigilance de l’entreprise ou à introduire des composants non demandés potentiellement équipés.
Les recommandations concrètes de la DGSI
Face à ces menaces, la DGSI ne se contente pas d’alerter. Elle formule des conseils pratiques destinés aux entreprises. Le premier est simple mais fondamental : faire examiner systématiquement tous les supports électroniques reçus avant toute utilisation. Une clé USB, un disque externe ou même un smartphone offert doivent passer par les services de sécurité informatique.
Deuxième recommandation : ne pas conserver les cadeaux suspects dans les bureaux sensibles. Un objet décoratif placé dans une salle de réunion où se tiennent des discussions stratégiques peut devenir un outil d’écoute permanent. Mieux vaut les stocker dans des zones non critiques ou, mieux encore, les faire analyser.
Troisième point : établir des règles internes claires concernant les invitations et les objets de valeur. Qui peut accepter quoi ? Dans quelles circonstances ? Avec quelle validation préalable ? Ces procédures permettent de créer un cadre protecteur sans tuer la relation commerciale. Elles évitent aussi que des collaborateurs, isolés face à une situation délicate, prennent des décisions sous pression.
La DGSI insiste sur un point important : dans ces quatre exemples, aucun État n’est nommé publiquement. Il serait donc hasardeux et injuste d’attribuer ces pratiques à un pays particulier sans éléments solides. L’ingérence économique n’est pas l’apanage d’un seul acteur. Plusieurs puissances, entreprises ou organisations peuvent y avoir recours selon leurs intérêts du moment.
Pourquoi ces méthodes fonctionnent-elles si bien ?
La force de ces approches réside dans leur caractère humain et relationnel. Elles exploitent des mécanismes psychologiques universels : le désir de faire plaisir, la peur de manquer une opportunité, le besoin de politesse, la curiosité. Dans un salon professionnel, refuser un cadeau peut sembler impoli. Accepter une invitation luxueuse peut apparaître comme une chance. C’est précisément sur ces automatismes que misent les acteurs malveillants.
Par ailleurs, le monde de l’entreprise valorise souvent l’ouverture, le networking et les relations internationales. Ces qualités sont essentielles à la croissance. Mais elles créent aussi des points d’entrée. Un collaborateur formé uniquement aux risques cyber classiques peut ne pas identifier immédiatement le danger d’une soirée trop généreuse ou d’un objet au poids suspect.
La frontière entre relation commerciale légitime et tentative d’ingérence est parfois ténue. C’est ce qui rend le phénomène difficile à détecter et encore plus difficile à prouver. D’où l’importance d’une culture de la vigilance partagée à tous les niveaux de l’entreprise, du dirigeant au stagiaire.
Les secteurs les plus exposés
Si toutes les entreprises peuvent être concernées, certains secteurs sont clairement prioritaires. Les industries de défense, l’aérospatial, les technologies de l’information, l’énergie, la pharmacie, les télécommunications ou encore les biotechnologies détiennent des savoir-faire stratégiques. Une innovation volée peut représenter des années de recherche et des millions d’euros d’investissement perdus.
Les entreprises de taille intermédiaire sont parfois plus vulnérables que les grands groupes. Elles disposent souvent de moins de ressources dédiées à la sécurité et d’une culture moins formalisée sur ces sujets. Or, elles détiennent fréquemment des technologies de niche très recherchées. Les start-up innovantes constituent également des cibles de choix, car elles concentrent de la valeur dans un environnement parfois encore peu structuré.
Les dirigeants et les cadres ayant accès à des informations stratégiques sont naturellement les plus courtisés. Mais les collaborateurs des services techniques, des achats ou même de l’accueil peuvent aussi être approchés. Chacun détient une pièce du puzzle.
Construire une culture de la vigilance
La réponse ne peut pas reposer uniquement sur les services de sécurité. Elle doit s’inscrire dans une culture d’entreprise. Sensibiliser régulièrement les équipes, partager des retours d’expérience (même anonymisés), former les nouveaux arrivants dès leur intégration : autant de gestes simples qui renforcent collectivement la résilience.
Il ne s’agit pas de transformer chaque collaborateur en agent de contre-espionnage. Il s’agit plutôt de développer un réflexe de questionnement sain. « Pourquoi cette générosité ? », « Est-ce cohérent avec la relation commerciale existante ? », « Ai-je besoin de ce cadeau dans mon bureau ? ». Ces questions, posées systématiquement, peuvent éviter bien des désagréments.
Les entreprises ont également tout intérêt à formaliser leurs procédures. Un registre des cadeaux reçus, une validation hiérarchique au-delà d’un certain montant, une obligation de déclaration des invitations : ces outils existent déjà dans de nombreuses organisations. Encore faut-il qu’ils soient réellement appliqués et connus de tous.
L’enjeu économique et souveraineté
Au-delà des cas individuels, c’est la souveraineté économique de la France qui est en jeu. Chaque secret industriel perdu, chaque innovation détournée, chaque dépendance créée affaiblit le tissu productif national. Dans un contexte de tensions géopolitiques croissantes, la protection du patrimoine économique devient un impératif stratégique.
Les pouvoirs publics multiplient les alertes et les dispositifs d’accompagnement. Mais la première ligne de défense reste l’entreprise elle-même. Les dirigeants ont la responsabilité de protéger leurs actifs immatériels avec la même rigueur qu’ils protègent leurs actifs financiers ou leurs installations physiques.
La DGSI joue ici un rôle crucial de lanceur d’alerte et de conseil. En publiant ces exemples concrets, elle permet aux entreprises de se projeter et de mesurer le réalisme de la menace. Le fait de ne pas nommer d’État particulier renforce d’ailleurs la portée du message : la vigilance doit être permanente et universelle.
Que faire concrètement dès maintenant ?
Si vous êtes dirigeant ou responsable de sécurité, plusieurs actions peuvent être engagées rapidement. Commencez par un audit des procédures existantes concernant les cadeaux et les invitations. Identifiez les points faibles. Organisez une session de sensibilisation courte mais percutante pour les équipes exposées. Mettez en place un canal de signalement simple et confidentiel.
Pour les collaborateurs, le message est clair : la méfiance n’est pas de la paranoïa. C’est de la prudence professionnelle. Accepter un cadeau n’est pas interdit, mais il doit s’inscrire dans un cadre maîtrisé. Une invitation trop généreuse mérite d’être signalée. Un objet au poids suspect doit être éloigné des zones sensibles.
Les directions informatiques ont un rôle central. Elles doivent disposer des moyens d’analyser rapidement les supports amovibles. Des procédures de quarantaine doivent être formalisées. La formation continue sur les nouvelles techniques d’attaque reste indispensable, car les méthodes évoluent sans cesse.
Un équilibre délicat à trouver
Il ne s’agit pas non plus de fermer les portes aux partenariats internationaux. L’économie française prospère grâce à ses échanges. L’ouverture reste une force. Mais elle doit s’accompagner d’une lucidité accrue. Les relations commerciales les plus fructueuses sont celles qui reposent sur la transparence et le respect mutuel, pas sur la dépendance ou la compromission.
Les entreprises qui sauront conjuguer ouverture et vigilance sortiront renforcées. Elles protégeront mieux leurs innovations, fidéliseront leurs talents et gagneront la confiance de leurs clients et partenaires. Dans un monde où l’information circule à la vitesse de la lumière, la capacité à protéger ce qui doit l’être devient un avantage concurrentiel majeur.
Les quatre exemples révélés par la DGSI ne sont probablement que la partie émergée de l’iceberg. D’autres tentatives ont sans doute échoué grâce à la vigilance de collaborateurs attentifs. D’autres encore ont peut-être réussi dans le silence. C’est précisément pour éviter ces succès silencieux que l’alerte a été lancée.
Vers une prise de conscience collective
L’information diffusée par la DGSI doit circuler largement dans les réseaux professionnels. Les fédérations d’entreprises, les clubs de dirigeants, les chambres de commerce ont un rôle à jouer dans la diffusion de ces messages. Plus le sujet sera discuté ouvertement, moins les acteurs malveillants pourront compter sur la naïveté ou l’isolement de leurs cibles.
Les écoles de commerce et les formations d’ingénieurs gagneraient également à intégrer ces problématiques dans leurs cursus. Les futurs cadres doivent être sensibilisés dès leur formation aux enjeux de sécurité économique. Ce n’est plus un sujet réservé aux spécialistes du renseignement.
Enfin, les médias spécialisés et généralistes contribuent à cette prise de conscience en relayant ces alertes. Chaque article, chaque discussion, chaque formation renforce le filet de protection collectif.
La menace d’ingérence par le biais de cadeaux et d’invitations n’est ni nouvelle ni spécifiquement française. Elle s’inscrit dans un contexte mondial de compétition économique accrue. Ce qui change, c’est le niveau de sophistication et la capacité des services de sécurité à documenter et partager ces cas. En rendant publics ces exemples, la DGSI donne aux entreprises les moyens de se défendre. À elles maintenant de s’en saisir.
Les clés USB piégées, les soirées trop généreuses, les objets au poids étrange et les livraisons en surnombre ne sont pas des anecdotes isolées. Ce sont les symptômes d’une réalité que le monde économique français ne peut plus ignorer. La vigilance n’est pas une option. C’est une condition de survie et de prospérité dans un environnement international de plus en plus exigeant.
Protéger son entreprise, c’est aussi protéger l’emploi, l’innovation et, in fine, la souveraineté nationale. Les gestes du quotidien – examiner une clé USB, décliner une invitation trop généreuse, signaler un objet suspect – prennent alors une dimension bien plus large. Ils deviennent des actes de responsabilité collective. Et c’est peut-être là le message le plus important de cette alerte : chacun, à son niveau, a un rôle à jouer.