
Imaginez ouvrir votre tout nouveau portefeuille matériel tout juste sorti de sa boîte, confiant dans la réputation de la marque, pour découvrir quelques semaines plus tard qu’un composant étranger s’est glissé à l’intérieur et a déjà photographié votre phrase de récupération. Ce scénario n’est plus de la science-fiction. Depuis le mois d’octobre 2026, l’affaire CryptoBilis a placé sous les projecteurs une réalité que beaucoup préféraient ignorer : même les appareils les plus sécurisés du marché peuvent être altérés avant même d’arriver entre vos mains.
Quand la chaîne d’approvisionnement devient le maillon faible
Pendant des années, les utilisateurs de cryptomonnaies ont concentré leur attention sur les failles logicielles, les attaques par phishing ou les vulnérabilités des smart contracts. La sécurité physique des portefeuilles matériels semblait presque acquise une fois le boîtier scellé et le certificat d’authenticité validé. L’histoire récente force à revoir complètement cette certitude. Deux fabricants majeurs, Ledger et Trezor, se retrouvent confrontés à des cas d’implants matériels introduits après la fabrication, sur le trajet qui mène de l’usine au client final.
Le point commun de ces incidents porte un nom : CryptoBilis. Cet ancien revendeur autorisé en Asie du Sud-Est a distribué des appareils dont certains contenaient des composants non prévus par les constructeurs. Ledger a confirmé l’existence d’un implant fonctionnel. Trezor a quant à lui reçu un signalement suffisamment crédible pour lancer une alerte préventive à grande échelle. Le résultat est une prise de conscience brutale : la confiance placée dans le matériel ne suffit plus si le chemin qui le conduit jusqu’à vous n’est pas parfaitement maîtrisé.
Le signalement Trezor qui a élargi le scandale
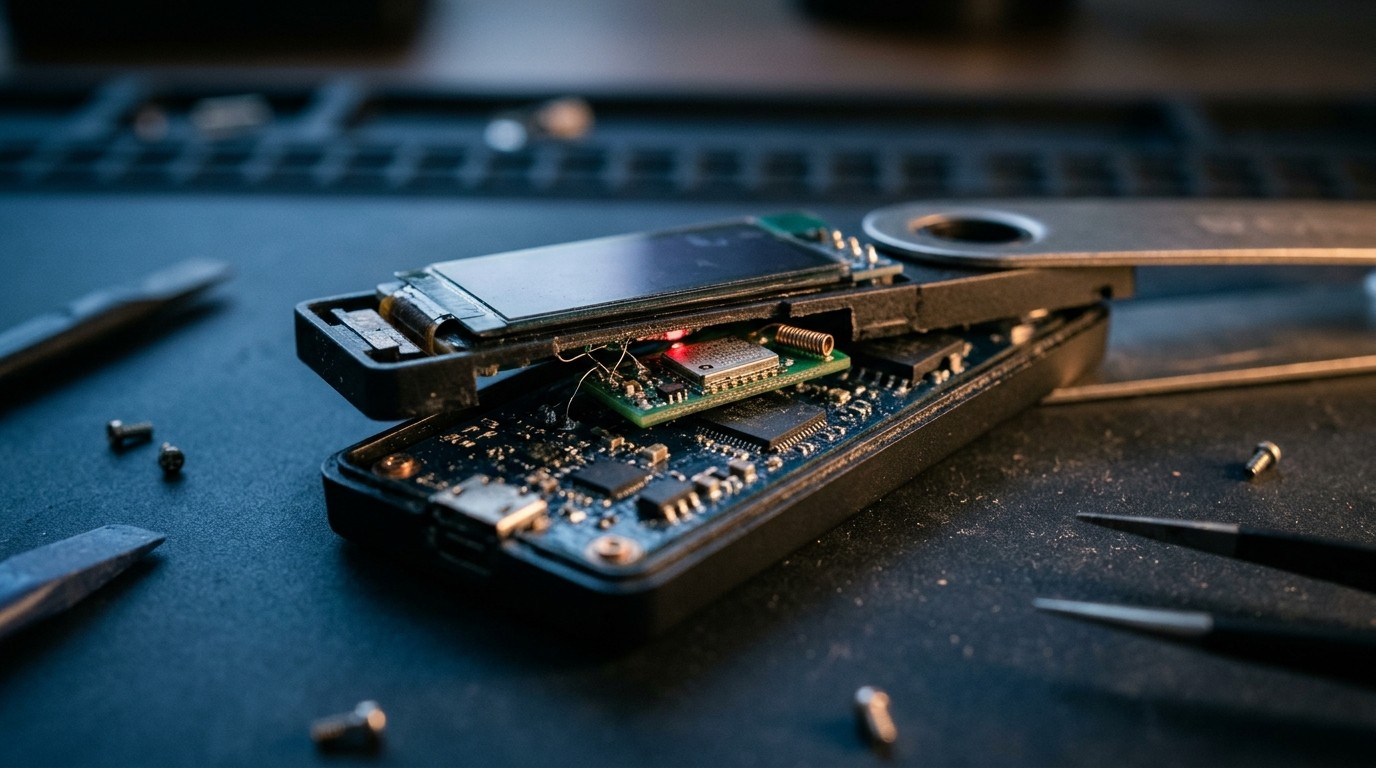
Le 30 octobre 2026, Trezor a publié un avis formel concernant un Safe 5 suspect. L’appareil avait été acheté en août par un client indonésien via la plateforme Tokopedia, auprès de CryptoBilis. Après avoir ouvert le boîtier, l’utilisateur a découvert une carte électronique supplémentaire insérée entre la carte principale et l’écran. Cette carte comportait un module cellulaire et une antenne. L’acheteur avait déjà transféré ses fonds avant de faire cette découverte, ce qui explique l’absence de perte signalée pour l’instant chez Trezor.
La société a examiné des photographies et mené un entretien vidéo avec le client. Elle considère le témoignage suffisamment sérieux pour recommander à tous les acheteurs ayant acquis un appareil via CryptoBilis depuis mars 2026 de migrer leurs fonds vers un nouveau portefeuille généré avec une nouvelle seed. L’avis concerne tous les modèles, même si le signalement initial ne porte que sur un Safe 5. Trezor précise qu’elle n’a encore reçu aucun rapport de perte de fonds de la part de clients CryptoBilis, mais préfère agir par précaution.
Il est important de noter que Trezor avait déjà retiré CryptoBilis de son réseau de revendeurs autorisés le 9 octobre, soit dix-neuf jours avant ce nouveau signalement. Entre-temps, l’entreprise avait commencé à inspecter des appareils retournés par des clients. Les quatre premiers modèles examinés (deux Safe 5, un Safe 7 et un Safe 3) ne montraient aucune altération. Le Safe 5 suspect signalé ultérieurement constitue donc un cas distinct, et non une contradiction avec les premiers résultats d’analyse.
Ce que Ledger a réellement confirmé
Du côté de Ledger, la situation est plus avancée sur le plan technique. Le 13 octobre, le fabricant a publié des conclusions détaillées après avoir ouvert son enquête le 9 octobre. Un implant a été formellement identifié dans un appareil concerné. Ce composant lit les informations destinées à l’écran. Lors de la configuration initiale, lorsque la phrase de récupération de 24 mots s’affiche, le microcontrôleur décode les mots et les transmet via une connexion LTE grâce à une eSIM intégrée.
Le point crucial réside dans le fait que l’implant ne touche ni au Secure Element, ni au système d’exploitation, ni aux fonctions de signature normales. L’appareil continue de se comporter de manière parfaitement légitime. L’utilisateur peut signer des transactions sans jamais suspecter que sa seed a déjà été exfiltrée. Une fois la phrase de récupération en possession de l’attaquant, celui-ci peut reconstruire les clés privées sur un autre appareil et déplacer les fonds à distance, sans jamais avoir besoin du portefeuille original ni de son code PIN.
Point technique essentiel : L’attaque se produit pendant la phase légitime d’affichage de la seed. Elle ne nécessite aucune action supplémentaire de la part de l’utilisateur, comme la saisie de la phrase sur un site phishing. Le simple fait d’écrire correctement sa backup suffit à la compromettre.
Ledger a demandé à CryptoBilis de cesser immédiatement les ventes et les expéditions. L’entreprise a également renforcé ses contrôles sur les stocks et rappelé que les appareils retournés ne doivent jamais être remis en vente, même s’ils semblent n’avoir jamais été ouverts. Un cas distinct signalé en Allemagne a conduit à la suspension temporaire des ventes dans certains magasins MediaMarkt Saturn, sans que Ledger n’établisse de lien formel avec les appareils CryptoBilis.
Les chiffres on-chain et leurs limites
Les chercheurs en blockchain ont rapidement tenté de quantifier les pertes. Selon les analyses publiées, les montants tournent autour de 95 à 102 millions de dollars. Arkham évoquait fin octobre environ 95,35 millions de dollars répartis sur 1 486 adresses. Bitquery avançait de son côté la somme de 102 millions de dollars provenant de 335 portefeuilles victimes répartis sur six blockchains : Bitcoin, Ethereum, Tron, Solana, BNB Chain et Polygon.
Ces chiffres doivent être lus avec prudence. Ils représentent des analyses d’adresses et de transactions, et non un décompte d’appareils physiquement inspectés. Une seule seed peut contrôler des adresses sur plusieurs réseaux. Un même individu peut gérer plusieurs portefeuilles. Les deux estimations se chevauchent largement et ne doivent en aucun cas être additionnées. Ni Ledger ni Trezor n’ont validé ces montants comme le total définitif attribuable aux implants.
Les analyses on-chain révèlent également des mécanismes d’exfiltration variés. Sur Tron, certains portefeuilles ont signé des approbations permettant le transfert de tokens, tandis que d’autres ont vu leurs permissions de compte modifiées pour donner le contrôle à une nouvelle clé. Sur Bitcoin, plus d’une centaine de portefeuilles ont été vidés dans un même bloc. Les chercheurs jugent peu probable une campagne de phishing classique, mais rappellent que les données de blockchain ne permettent pas d’identifier l’origine exacte de la fuite des clés.
Pourquoi l’authentification cryptographique ne suffit pas
Beaucoup d’utilisateurs croyaient que la vérification d’authenticité proposée par les fabricants protégeait contre ce type de risque. Trezor Suite, par exemple, vérifie des certificats installés en usine et s’assure que les composants de sécurité répondent correctement aux défis cryptographiques. Cette vérification est utile, mais elle ne détecte pas un composant supplémentaire ajouté à côté des éléments authentiques.
Dans le cas décrit par Ledger, le Secure Element et le logiciel d’origine restaient intacts. L’implant observait simplement le flux de données envoyé à l’écran. L’appareil passait donc tous les tests d’authenticité classiques. L’attaque ne consiste pas à casser la puce de sécurité, mais à intercepter l’information avant même qu’elle ne soit protégée par celle-ci.
Trezor rappelle que ses Secure Elements (OPTIGA Trust M sur les Safe 3 et Safe 5) jouent un rôle important dans la protection du code PIN et dans la génération d’aléas. Ces fonctions restent efficaces contre certaines attaques physiques sur un appareil volé. Elles ne protègent cependant pas contre la copie de la seed pendant la phase légitime de configuration par le propriétaire lui-même.
Les recommandations concrètes des fabricants
La réponse de Trezor est claire : tout appareil acquis via CryptoBilis depuis mars 2026 doit être considéré comme potentiellement à risque. L’utilisateur doit créer un nouveau portefeuille avec une nouvelle phrase de récupération, puis transférer les fonds vers les nouvelles adresses. Restaurer l’ancienne seed sur un appareil neuf ne sert à rien si cette seed a déjà fuité. Les acheteurs qui n’ont pas encore initialisé leur appareil sont invités à ne pas le faire et à contacter le support pour obtenir un remplacement.
Trezor propose un remplacement direct ou un bon d’achat pour un nouvel appareil. La société demande de conserver le matériel original et de ne pas tenter de l’ouvrir ou de le peser pour tenter de détecter une altération. Les différences de poids peuvent avoir de multiples causes et ne constituent pas un indicateur fiable. L’entreprise met également en garde contre les tentatives d’arnaque qui pourraient survenir dans la foulée de cette affaire : aucun support légitime ne demandera jamais votre phrase de récupération.
Ledger a adopté une posture similaire en demandant aux utilisateurs potentiellement concernés de ne pas initialiser les appareils suspects et de migrer leurs fonds si nécessaire. Les deux fabricants collaborent avec des services d’urgence spécialisés et ont resserré leurs contrôles sur les réseaux de distribution.
La passphrase : une protection partielle mais utile
Certains utilisateurs se demandent si l’utilisation d’une passphrase supplémentaire aurait pu empêcher le vol. Trezor rappelle que la passphrase crée un portefeuille distinct lorsqu’elle est combinée à la seed. Pour accéder aux fonds protégés par passphrase, l’attaquant doit connaître à la fois la seed et la passphrase exacte. Cependant, ni Ledger ni Trezor n’ont publié de preuves permettant d’affirmer que l’implant observait ou non l’entrée de cette passphrase. Tout dépend de la conception précise du composant malveillant et de la façon dont l’utilisateur saisit cette information.
La passphrase reste une bonne pratique en général, mais elle ne remplace pas la migration vers une nouvelle seed dans le cadre de cette affaire. De même, le passage d’une seed BIP39 classique à un format multi-shares SLIP39 ne révoque pas une seed déjà exposée. Créer de nouvelles parts pour le même portefeuille laisse l’ancienne seed toujours valide. Seule la génération d’un portefeuille entièrement nouveau permet de laisser derrière soi les clés compromises.
Ce que révèle vraiment cette affaire sur l’écosystème
Au-delà des détails techniques, l’affaire CryptoBilis met en lumière une réalité structurelle. La sécurité d’un portefeuille matériel ne se limite pas à la qualité de sa puce sécurisée ou à la robustesse de son firmware. Elle dépend aussi de la maîtrise de toute la chaîne qui va de la fabrication à la livraison. Un appareil authentique peut devenir dangereux s’il est ouvert, modifié, puis refermé avant d’atteindre le client.
Les anciens fondateurs de CryptoBilis ont affirmé n’être plus en contrôle de l’entreprise depuis un changement de propriété intervenu en mars. Cette déclaration, si elle est exacte, montre à quel point le suivi des revendeurs autorisés peut devenir complexe une fois que l’entreprise change de mains. Les fabricants ont réagi en réduisant leurs réseaux de distribution et en renforçant les contrôles, mais le mal était déjà fait pour un certain nombre d’appareils.
Cette situation rappelle que la confiance dans l’auto-conservation repose sur plusieurs piliers. La qualité du matériel en est un. La transparence et la traçabilité de la distribution en constituent un autre, tout aussi important. Les utilisateurs doivent désormais intégrer cette dimension dans leur évaluation du risque. Acheter uniquement auprès de sources officielles ou de revendeurs très contrôlés devient une précaution élémentaire.
Les questions qui restent en suspens
Plusieurs points restent encore flous. Trezor n’a pas encore reçu le Safe 5 signalé pour une analyse en laboratoire. Les conclusions techniques définitives manquent donc. On ignore également l’étendue exacte des appareils potentiellement modifiés. Les inspections de stocks réalisées par Ledger n’ont pas révélé d’unités altérées dans les entrepôts et magasins contrôlés, ce qui suggère que la modification s’est produite plus loin dans la chaîne de distribution.
Les chercheurs on-chain continuent de suivre les mouvements de fonds. Une partie des USDT a été gelée (environ 10 millions de dollars selon plusieurs sources), mais un gel n’équivaut pas à une restitution. Une partie des actifs a transité par des services de mélange ou des ponts cross-chain, rendant la récupération plus complexe. Aucun programme de remboursement global n’a été annoncé par les fabricants, qui se concentrent sur le remplacement du matériel.
La collaboration entre Ledger, Trezor et les services spécialisés en sécurité pourrait apporter des éléments supplémentaires dans les semaines à venir. Les utilisateurs concernés sont invités à rester attentifs aux communications officielles et à ne pas se fier aux messages non sollicités qui prétendraient offrir une assistance.
Comment se protéger concrètement à l’avenir
La première règle reste d’acheter uniquement auprès des canaux officiels ou de revendeurs explicitement listés et régulièrement vérifiés par le fabricant. Même dans ce cas, une vérification visuelle approfondie à la réception peut s’avérer utile, même si elle ne garantit rien. L’absence de traces d’ouverture ne prouve pas que l’appareil n’a jamais été manipulé.
Lors de la configuration d’un nouvel appareil, certains utilisateurs choisissent désormais de générer la seed hors ligne sur un appareil de confiance, puis de la restaurer sur le portefeuille matériel. Cette méthode présente ses propres risques et n’est pas recommandée par tous les fabricants, mais elle illustre la méfiance croissante vis-à-vis de l’affichage de la seed sur l’écran de l’appareil lui-même.
La migration régulière des fonds vers de nouvelles seeds, même en l’absence d’incident, constitue une bonne hygiène de sécurité pour les montants importants. Combinée à l’utilisation d’une passphrase forte et à la répartition des actifs sur plusieurs appareils de marques différentes, elle réduit l’impact d’une éventuelle compromission.
Enfin, il convient de rester vigilant face aux arnaques opportunistes. Toute communication demandant la seed, proposant une « vérification de sécurité » ou invitant à installer un logiciel de diagnostic non officiel doit être traitée avec la plus grande suspicion. Les fabricants légitimes ne demandent jamais la phrase de récupération.
Un tournant pour la confiance dans le hardware
L’affaire CryptoBilis marque un tournant. Elle ne remet pas en cause le principe même des portefeuilles matériels, qui restent parmi les solutions les plus sûres pour stocker des cryptomonnaies lorsqu’ils sont utilisés correctement. Elle montre en revanche que la sécurité ne s’arrête pas à la conception de la puce. La maîtrise de la chaîne d’approvisionnement est devenue un enjeu stratégique pour les fabricants et un critère de choix pour les utilisateurs.
Les prochains mois seront déterminants. Les analyses en laboratoire du Safe 5 suspecté, les éventuelles avancées dans l’identification des responsables et les mesures concrètes prises par les constructeurs pour renforcer le contrôle de leurs réseaux de distribution permettront de mesurer si l’écosystème a tiré les leçons nécessaires. En attendant, chaque détenteur de portefeuille matériel a intérêt à vérifier l’origine exacte de son appareil et, en cas de doute, à procéder à une migration préventive.
La confiance ne se décrète pas. Elle se construit sur la transparence, la traçabilité et la capacité à réagir rapidement lorsque des failles apparaissent. L’affaire CryptoBilis a mis ces exigences en lumière de façon brutale. Elle force l’ensemble de la communauté à revoir ses pratiques et à admettre qu’un boîtier scellé et un certificat d’authenticité ne constituent plus des garanties absolues. La vigilance doit désormais s’étendre bien au-delà du simple moment de l’achat.
Les utilisateurs qui ont acquis leurs appareils via des canaux opaques ou des marketplaces peu contrôlées devraient considérer cette affaire comme un signal d’alarme. Même en l’absence de perte immédiate, la possibilité qu’une seed ait été capturée reste réelle. Agir maintenant, en générant de nouvelles clés et en déplaçant les fonds, reste la seule réponse réellement efficace. Attendre des confirmations supplémentaires expose inutilement à un risque qui a déjà démontré sa capacité de nuisance à grande échelle.
Cette situation rappelle également l’importance de la diversification. Répartir ses avoirs entre plusieurs appareils de marques différentes, achetés à des moments et auprès de sources distinctes, limite les conséquences d’une compromission ciblée d’un seul canal de distribution. La sécurité en cryptomonnaie n’a jamais été un produit fini. Elle reste un processus permanent d’adaptation face à des menaces qui évoluent sans cesse.
En définitive, l’affaire CryptoBilis ne signe pas la fin des portefeuilles matériels. Elle signe en revanche la fin d’une certaine naïveté. Le matériel le plus sophistiqué du monde ne protège que s’il arrive intact entre les mains de son propriétaire. Garantir cette intégrité tout au long de la chaîne constitue désormais un défi majeur pour l’industrie. Les fabricants qui sauront le relever renforceront la confiance. Les autres risquent de la perdre durablement.
Pour les utilisateurs, le message est clair. Vérifiez l’origine de vos appareils. En cas de doute, migrez. Ne confiez jamais votre phrase de récupération. Et gardez à l’esprit que la sécurité réelle se mesure autant à la qualité du matériel qu’à la solidité du chemin qu’il a parcouru pour vous rejoindre. L’affaire CryptoBilis l’a prouvé de façon spectaculaire. Il serait dommage de ne pas en tirer toutes les leçons.
Les mois à venir diront si cette crise aura servi de catalyseur pour des améliorations durables dans le contrôle des réseaux de distribution. En attendant, chaque détenteur de cryptomonnaies a la responsabilité de protéger ses propres avoirs avec le niveau de prudence que la situation impose. Les implants existent. Ils ont déjà été utilisés. Ignorer cette réalité n’est plus une option raisonnable.
La communauté crypto a toujours valorisé l’auto-conservation et la responsabilité individuelle. Ces principes restent valables. Ils doivent simplement s’accompagner d’une attention accrue portée à l’intégrité physique des outils utilisés. Un portefeuille matériel n’est sûr que si personne n’a pu l’altérer entre sa sortie d’usine et son arrivée sur votre bureau. C’est cette exigence simple, et pourtant fondamentale, que l’affaire CryptoBilis a rappelée avec force à l’ensemble de l’écosystème.