
Imaginez ouvrir le coffre-fort censé protéger votre fortune numérique et découvrir qu’un inconnu y a déjà installé une oreille discrète. C’est exactement ce qui se produit aujourd’hui avec certains portefeuilles matériels Ledger. Des appareils physiquement modifiés ont été repérés à Berlin, et l’enquête s’étend désormais bien au-delà de l’Asie du Sud-Est. Des utilisateurs ont déjà perdu des sommes importantes. La question n’est plus théorique : vos cryptomonnaies sont-elles réellement en sécurité derrière un écran et une puce sécurisée ?
L’affaire des Ledger trafiqués s’étend désormais à l’Europe
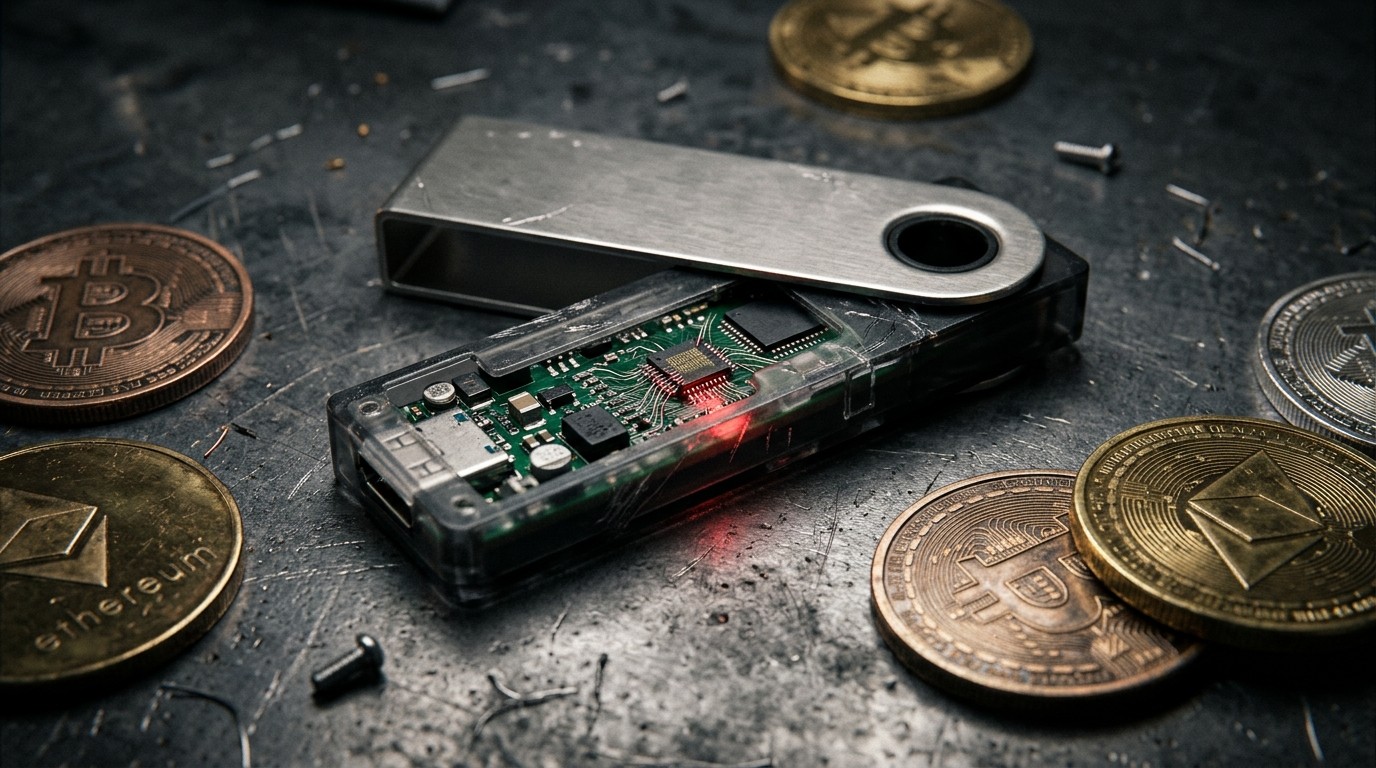
Depuis plusieurs semaines, une organisation criminelle bien organisée a réussi à intercepter des appareils authentiques, à y installer des composants cachés, puis à les remettre en circulation via des revendeurs. Ces implants sont conçus pour capturer la phrase de récupération au moment précis où l’utilisateur initialise son portefeuille. Une fois cette séquence de 24 mots obtenue, les voleurs peuvent reconstruire le portefeuille à distance et vider les fonds quand ils le souhaitent.
Ledger a officiellement confirmé la présence de dispositifs modifiés à Berlin. La société a également ouvert une enquête sur deux appareils suspects à Dubaï. Un modèle Nano Gen 5 a déjà été formellement identifié comme compromis en Asie du Sud-Est. Les premières alertes remontent à octobre, après des plaintes d’utilisateurs ayant acheté leurs appareils chez un revendeur de la région. Les pertes initiales ont été estimées à plus de cent millions de dollars sur plusieurs centaines de portefeuilles.
Comment les pirates ont réussi à contourner la confiance
Le mode opératoire est particulièrement pernicieux. Les criminels n’attaquent pas la puce sécurisée ni le système d’exploitation. Ils laissent intacte la partie authentifiée par le Genuine Check de Ledger. Ils ajoutent simplement un composant physique discret capable d’enregistrer ou de transmettre la seed phrase lors de sa génération ou de sa saisie. L’appareil continue de fonctionner normalement. L’utilisateur ne voit rien d’anormal. Jusqu’au jour où ses bitcoins, ses ether ou ses stablecoins disparaissent.
À Berlin, un client a déclaré avoir acheté un Ledger Flex chez un grand revendeur d’électronique. Quelques semaines plus tard, près de 320 000 dollars en bitcoin et USDT ont été siphonnés. À Dubaï, deux clients d’une chaîne de magasins ont signalé des pertes combinées d’environ 604 000 dollars, dont 1 300 SOL et plus de 500 000 USDT. Les analystes blockchain ont ensuite identifié 1,68 million de dollars de sorties sur seize portefeuilles en novembre, reliés à la même infrastructure de blanchiment utilisée lors des vols d’octobre.
« Il n’y a aucune faille dans la puce sécurisée ni dans le système d’exploitation de Ledger, et aucun cas confirmé concernant un appareil acheté directement sur le site officiel. »
Cette déclaration de l’entreprise est rassurante pour ceux qui commandent en direct. Elle ne l’est pas pour tous ceux qui ont acheté en magasin ou chez un revendeur tiers, même autorisé. Le problème ne vient pas du produit sorti d’usine. Il vient de la chaîne de distribution après la sortie d’usine.
Les chiffres qui donnent le vertige
Les pertes déjà documentées dépassent largement le million de dollars sur les seuls mouvements de novembre. Les estimations liées à l’opération d’octobre atteignent 102 millions de dollars répartis sur 335 portefeuilles. À Singapour, la police a confirmé au moins deux affaires depuis septembre pour un total d’environ 3,5 millions de dollars singapouriens. Ces montants ne représentent probablement que la partie visible de l’iceberg. De nombreux utilisateurs préfèrent rester discrets ou ne réalisent pas immédiatement que leur appareil a été compromis.
Les fonds volés transitent rapidement vers des services de mixage. Une adresse Tron a notamment servi à payer les frais de transaction de plusieurs portefeuilles victimes avant que 922 ETH ne soient envoyés vers un mixer connu. Cette technique classique rend le suivi beaucoup plus difficile pour les enquêteurs et pour les victimes qui espèrent récupérer leurs actifs.
Pourquoi les portefeuilles matériels restent pourtant indispensables
Malgré cette affaire, abandonner les hardware wallets serait une erreur. Un portefeuille matériel correctement acquis et utilisé reste l’un des moyens les plus sûrs de stocker des cryptomonnaies. La seed phrase n’est jamais exposée à un ordinateur connecté à internet. Les transactions sont signées à l’intérieur de la puce sécurisée. Les risques de malware classiques, de keyloggers logiciels ou de phishing de site web sont fortement réduits.
Le problème actuel n’est pas une faille conceptuelle des portefeuilles matériels. C’est une attaque de la chaîne d’approvisionnement physique. Les mêmes risques existent pour n’importe quel objet de valeur qui peut être intercepté, modifié et remis en circulation. Les constructeurs automobiles, les fabricants de téléphones et les entreprises de matériel réseau font régulièrement face à des tentatives similaires. La différence, c’est que la valeur stockée dans un Ledger peut représenter l’épargne d’une vie.
Les mesures prises par Ledger et ses concurrents
Face à la gravité de la situation, Ledger a renforcé ses exigences envers les revendeurs autorisés. Les appareils ne doivent plus être exposés en libre-service. Ils doivent être remis directement au client au moment de l’achat. Les retours, même dans un emballage apparemment intact, ne peuvent plus être remis en vente. Ces règles simples réduisent considérablement les possibilités d’interception.
De son côté, un concurrent a réduit son réseau de revendeurs d’environ 80 % après avoir découvert des composants non autorisés dans trois appareils achetés chez le même distributeur asiatique. Les fabricants prennent désormais conscience que la sécurité ne s’arrête pas à la conception de la puce. Elle s’étend jusqu’au point de vente final.
Ledger propose également, pour une durée limitée, une inspection physique des appareils suspects dans son usine française. Les clients peuvent demander une analyse aux rayons X. Cette offre montre la gravité avec laquelle l’entreprise traite le problème, mais elle illustre aussi les limites du Genuine Check. Ce système vérifie que la puce sécurisée est authentique. Il ne détecte pas nécessairement un composant supplémentaire soudé à côté si la puce elle-même n’a pas été altérée.
Que faire si vous avez acheté un Ledger récemment
Plusieurs cas de figure se présentent. Si vous avez commandé directement sur le site officiel et que le colis est arrivé dans un emballage scellé sans signe d’ouverture, le risque est considéré comme très faible. Ledger affirme qu’aucun appareil acheté par ce canal n’a été confirmé comme compromis jusqu’à présent.
Si vous avez acheté en magasin, surtout à Berlin depuis janvier, à Dubaï, ou via un revendeur en Asie du Sud-Est, la prudence s’impose. N’initialisez pas un nouvel appareil. N’utilisez pas un appareil déjà initialisé pour restaurer un portefeuille avec une ancienne seed phrase. Contactez le support officiel et signalez l’achat. Conservez tous les justificatifs.
Si vous avez déjà utilisé un appareil potentiellement suspect, la seule solution vraiment sûre consiste à transférer immédiatement les fonds restants vers un nouveau portefeuille dont la seed phrase a été générée sur un appareil acheté directement auprès du fabricant. Ne réutilisez jamais une ancienne seed phrase ni une ancienne passphrase. Ces éléments doivent être considérés comme définitivement compromis dès qu’il existe un doute raisonnable.
Les bonnes pratiques qui deviennent non négociables
Acheter uniquement sur le site officiel ou chez un revendeur de confiance qui respecte les nouvelles consignes de sécurité. Vérifier l’intégrité de l’emballage à réception. Refuser tout appareil dont le scellé semble abîmé ou refait. Ne jamais accepter un appareil « reconditionné » ou « retourné » même si le prix est attractif.
Lors de l’initialisation, générer la seed phrase dans un environnement calme et privé. Ne jamais la photographier, la taper sur un ordinateur ou la dicter à voix haute. La noter uniquement sur le support papier fourni ou sur une plaque métallique résistante au feu. Stocker cette backup dans un lieu sécurisé distinct de l’appareil.
Activer toutes les options de sécurité disponibles : code PIN fort, passphrase additionnelle si le montant le justifie, et vérification systématique des adresses de destination sur l’écran de l’appareil avant de valider une transaction. L’écran du hardware wallet reste la seule source de vérité. Tout ce qui s’affiche sur l’ordinateur peut être trompeur.
Les limites techniques du Genuine Check
Beaucoup d’utilisateurs pensent que le Genuine Check suffit à garantir l’intégrité totale de l’appareil. En réalité, ce mécanisme authentifie la puce sécurisée et le firmware officiel. Il ne peut pas détecter un composant électronique supplémentaire soigneusement dissimulé qui n’interfère pas avec le fonctionnement normal de la puce. C’est précisément la faille exploitée dans cette campagne.
Les fabricants travaillent déjà sur des solutions plus avancées : emballages inviolables avec éléments de sécurité visibles, puces de détection d’ouverture, ou mécanismes de vérification de l’intégrité physique. En attendant, la vigilance humaine reste indispensable. Un appareil trop léger, trop lourd, avec des vis différentes ou un écran légèrement décalé doit immédiatement éveiller les soupçons.
Impact sur la confiance dans l’écosystème crypto
Cette affaire arrive à un moment délicat. De plus en plus d’investisseurs institutionnels et de particuliers se tournent vers les solutions de stockage froid pour sécuriser des montants croissants. Une série d’incidents liés à des implants matériels pourrait freiner cette adoption. Les plateformes d’échange et les custody services professionnels vont probablement renforcer leurs exigences envers les fabricants de hardware wallets.
Pour les utilisateurs particuliers, le message est clair. La sécurité n’est jamais un état permanent. C’est un processus continu. Acheter un bon appareil ne suffit pas. Il faut le faire au bon endroit, le vérifier, l’utiliser correctement et rester informé des nouvelles menaces. Les pirates s’adaptent. Les utilisateurs doivent faire de même.
Ce que révèle cette affaire sur la chaîne d’approvisionnement
Les attaques contre la supply chain ne sont pas nouvelles. Elles ont touché des constructeurs de téléphones, des fabricants de routeurs et même des entreprises de semi-conducteurs. Dans le monde des cryptomonnaies, la valeur concentrée dans un petit appareil rend la cible particulièrement attractive. Un seul implant réussi peut rapporter des centaines de milliers d’euros. Le rapport risque/récompense est élevé pour les organisations criminelles structurées.
Les fabricants vont devoir investir davantage dans la traçabilité. Numérotation unique, scellés inviolables avec éléments holographiques, instructions claires pour vérifier l’intégrité, et peut-être un jour des puces de détection d’intrusion physique. Les revendeurs vont devoir accepter des contraintes plus strictes : stockage sécurisé, absence de libre-service, interdiction de revente des retours.
Conseils concrets pour les détenteurs de montants importants
Pour les personnes qui stockent des sommes significatives, plusieurs couches de protection s’imposent. Utiliser une passphrase (parfois appelée 25e mot) en plus de la seed phrase. Répartir les fonds sur plusieurs appareils et plusieurs seed phrases. Conserver une partie des actifs chez un prestataire de custody professionnel réglementé. Mettre en place un plan de succession clair pour que les héritiers puissent accéder aux fonds sans compromettre la sécurité.
Tester régulièrement le processus de récupération avec de petits montants. S’assurer que la backup est lisible et complète. Éviter de stocker la seed phrase et l’appareil au même endroit. Dans certains cas, envisager des solutions multi-signatures qui nécessitent plusieurs appareils ou plusieurs personnes pour valider une transaction. Ces configurations sont plus complexes mais offrent une résilience nettement supérieure.
Les signaux d’alerte à surveiller
Un emballage qui semble avoir été ouvert puis refermé. Un appareil qui chauffe anormalement. Un comportement étrange lors de l’initialisation. Une demande inhabituelle d’afficher la seed phrase sur l’écran. Des transactions non autorisées même si le code PIN n’a jamais été saisi sur un ordinateur suspect. Tous ces éléments doivent déclencher une réaction immédiate : ne plus utiliser l’appareil et contacter le support officiel.
Ledger a demandé aux clients ayant acheté à Berlin depuis le début de l’année de se manifester par précaution. La même recommandation s’applique pour Dubaï. Même si votre appareil n’est pas concerné, le simple fait d’avoir acheté dans une zone à risque justifie une vérification. Mieux vaut un faux positif qu’une mauvaise surprise.
Vers une nouvelle norme de sécurité matérielle
Cette campagne d’implants va probablement accélérer l’évolution des standards. Les fabricants de hardware wallets vont devoir prouver non seulement que leur puce est sécurisée, mais aussi que l’ensemble de la chaîne de distribution l’est également. Les certifications pourraient évoluer pour inclure des audits de supply chain. Les assureurs qui couvrent les pertes de cryptomonnaies pourraient exiger des preuves d’achat direct auprès du fabricant.
Pour l’utilisateur final, la leçon est simple mais exigeante. La commodité a un coût. Acheter un appareil en magasin pour l’avoir immédiatement est tentant. Commander sur un site tiers pour bénéficier d’une réduction l’est également. Ces choix augmentent le risque. Dans un univers où la valeur d’un petit boîtier peut dépasser celle d’une voiture de luxe, la prudence n’est plus optionnelle.
Que retenir de cette affaire en cours
Des portefeuilles Ledger authentiques ont été physiquement modifiés puis remis en circulation. Des implants ont permis de capturer des seed phrases. Des millions de dollars ont déjà été volés. L’enquête s’étend de l’Asie du Sud-Est à Berlin et potentiellement à Dubaï. Aucun appareil acheté directement sur le site officiel n’a été confirmé comme compromis. Les fabricants renforcent leurs exigences envers les revendeurs. Les utilisateurs doivent redoubler de vigilance.
La sécurité des cryptomonnaies repose sur une chaîne de confiance. Chaque maillon compte. La puce sécurisée, le firmware, l’emballage, le transporteur, le point de vente et enfin le comportement de l’utilisateur. Une faille sur un seul de ces maillons peut suffire. Cette affaire le rappelle avec force. Les prochaines semaines diront si d’autres zones géographiques sont concernées et si de nouveaux modèles d’appareils ont été touchés. En attendant, la règle d’or reste la même : en cas de doute, ne prenez aucun risque avec vos fonds.
Les portefeuilles matériels restent l’un des meilleurs outils disponibles pour protéger des actifs numériques. Encore faut-il les acquérir et les utiliser correctement. Cette campagne d’attaques par implant ne signe pas la fin des hardware wallets. Elle marque plutôt le début d’une nouvelle exigence de maturité pour l’ensemble de l’écosystème. Les fabricants, les revendeurs et les utilisateurs doivent tous élever leur niveau de vigilance. Ceux qui le feront continueront de profiter de la sécurité offerte par ces appareils. Les autres risquent d’apprendre la leçon de la manière la plus douloureuse qui soit.
Restez informés, vérifiez vos sources d’achat, protégez vos seed phrases comme le trésor qu’elles représentent réellement, et n’hésitez jamais à contacter le support officiel au moindre soupçon. Dans le monde des cryptomonnaies, la paranoïa raisonnable n’est pas un défaut. C’est souvent la seule attitude qui permet de dormir tranquille.