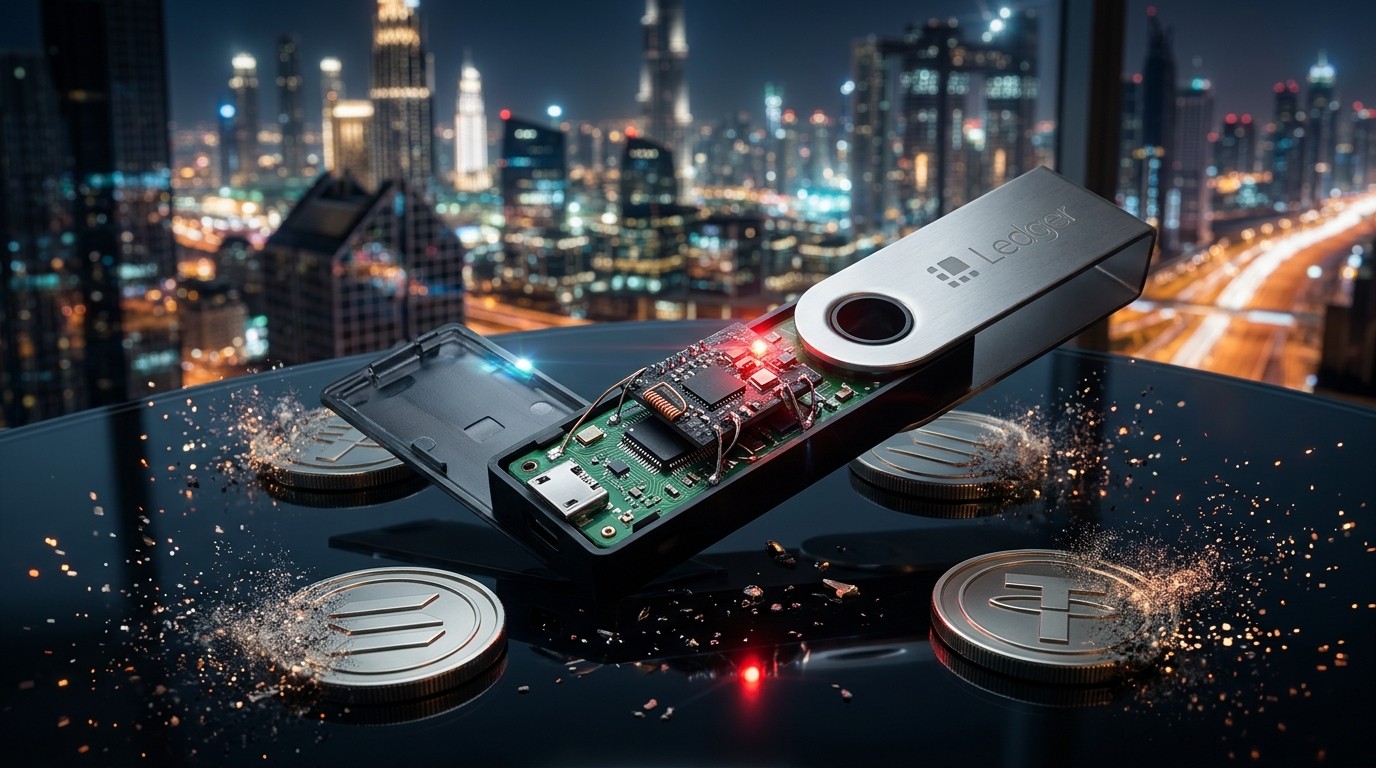

Imaginez ouvrir votre portefeuille matériel tout neuf, acheté dans un magasin réputé, et découvrir quelques jours plus tard que vos cryptomonnaies ont purement et simplement disparu. C’est exactement ce qui vient d’arriver à deux utilisateurs à Dubaï. Ensemble, ils ont perdu près de 604 000 dollars. L’un d’eux a même photographié l’intérieur de son appareil : un circuit supplémentaire et une antenne étaient bien présents. L’affaire, qui fait suite à d’autres cas signalés en Asie du Sud-Est, relance avec force les doutes sur la sécurité réelle des chaînes d’approvisionnement des fabricants de hardware wallets.
Deux cas alarmants signalés en quelques jours à Dubaï
Les faits se sont concentrés sur une période très courte à la mi-novembre. Le 15 novembre, un internaute sous le pseudonyme Rewinsky a annoncé la disparition d’environ 1 300 Solana. Le lendemain, après avoir ouvert son Ledger Flex, il a publié des photos des composants internes et écrit sans détour que son appareil avait été trafiqué.
Un chercheur en sécurité bien connu, Mark Karpelès, a analysé ces images. Son registre OSINT consacré aux implants sur des Ledger a permis d’identifier un circuit additionnel et une antenne fixés à l’intérieur du couvercle arrière. L’antenne portait le marquage V1.3, une version jamais encore recensée dans un appareil de la marque jusqu’ici. Les précédents implants découverts dans des Flex portaient la version V1.2.
Quelques jours plus tard, un second utilisateur, New Babylon Order Worldwide, a déclaré avoir perdu 507 000 USDT le 14 novembre. Son Ledger Stax avait été acheté neuf le 11 octobre chez Virgin Megastore à Dubaï. Selon ses dires, la phrase de récupération avait été générée uniquement sur l’appareil et n’avait jamais été saisie ailleurs. Il a déposé plainte auprès de la police et demandé à l’émetteur du stablecoin de geler les fonds volés. Contrairement au premier cas, aucune photo des composants internes n’a été rendue publique, ce qui laisse le soupçon d’implant non confirmé pour l’instant.
Un point commun troublant : le même magasin
Les deux victimes indiquent avoir acheté leur appareil chez Virgin Megastore à Dubaï. Or ce revendeur figure bien sur la liste des partenaires officiels de Ledger aux Émirats arabes unis, aux côtés de Dubai Duty Free, Sharaf, DXB Net et Noon. Le simple fait que des appareils potentiellement modifiés circulent dans un circuit autorisé fait naître de nouvelles interrogations sur la maîtrise réelle de la distribution.
Pour l’heure, ni le lieu exact où les appareils auraient été altérés ni l’identité des auteurs ne sont connus. Les autorités locales, police de Dubaï et Virtual Assets Regulatory Authority, n’ont pas confirmé publiquement l’ouverture d’enquêtes. Les fabricants et le magasin n’ont pas non plus réagi officiellement au moment où ces informations ont été rendues publiques.
Des précédents qui donnent le vertige
Ces deux affaires s’inscrivent dans une série déjà entamée. En octobre, plusieurs vols liés à des Ledger modifiés achetés auprès de revendeurs en Asie du Sud-Est avaient poussé le fabricant à suspendre ses ventes dans plusieurs marchés. À Singapour, la police a confirmé que deux clients avaient perdu ensemble l’équivalent de 3,5 millions de dollars singapouriens après l’achat d’appareils trafiqués. En Allemagne, un grand distributeur d’électronique a suspendu la vente de Ledger après le signalement d’un implant, même si aucune perte financière n’avait été déclarée dans ce cas précis.
Le concurrent Trezor a de son côté découvert des composants non autorisés dans trois Safe 5 achetés via le même revendeur asiatique entre août et septembre. Après enquête, le fabricant a réduit son réseau de revendeurs d’environ 80 % et renforcé ses exigences. Aucun des trois propriétaires concernés n’avait signalé de pertes de cryptomonnaies, ce qui montre que la détection peut parfois intervenir avant le vol.
Comment fonctionnent ces implants matériels
Selon les analyses techniques publiées par Ledger, les criminels se procurent de véritables appareils, y installent des composants non autorisés, puis les réintroduisent dans les circuits de distribution. L’objectif est de capturer la phrase de récupération affichée lors de la configuration initiale et de la transmettre via une connexion cellulaire. Le point crucial est que ces modifications laissent intactes la puce de sécurité d’origine et le système d’exploitation.
C’est précisément pour cette raison que le Genuine Check de Ledger ne suffit pas. Cet outil confirme l’authenticité du produit, mais il ne peut pas vérifier l’historique physique de la chaîne d’approvisionnement. Un appareil peut donc passer le test tout en abritant un implant capable d’exfiltrer les mots secrets.
Point important : un appareil qui passe le Genuine Check n’est pas nécessairement sûr si quelqu’un a pu y accéder physiquement entre l’usine et le client final.
Les mesures prises par les fabricants
Face à ces attaques qualifiées de « localisées sur la distribution », Ledger a durci ses exigences envers les revendeurs autorisés. Les appareils doivent désormais rester en zone de stockage jusqu’à l’achat et ne plus être exposés sur des rayons accessibles. Les produits retournés, même dans un emballage apparemment intact, ne doivent plus être remis en vente.
Trezor a choisi une approche encore plus radicale en réduisant massivement son réseau de partenaires. Cette décision montre que la confiance dans certains circuits de revente s’est sérieusement érodée. Les deux fabricants insistent sur la nécessité pour les utilisateurs de générer leur phrase de récupération dans un environnement contrôlé et de ne jamais la saisir ailleurs que sur l’appareil lui-même.
Que faire si l’on suspecte un problème
Les conseils officiels restent simples mais impératifs. Toute personne qui craint que sa phrase de récupération ait pu être compromise doit immédiatement transférer ses fonds restants vers un nouveau portefeuille dont la seed a été générée de façon sûre. Il est également recommandé de contacter le support officiel du fabricant et les forces de l’ordre locales avant d’ouvrir ou d’envoyer un appareil potentiellement modifié.
Ouvrir soi-même un hardware wallet pour vérifier la présence d’un implant reste une opération délicate. Elle peut invalider la garantie et, dans certains cas, compliquer les éventuelles procédures judiciaires. C’est pourquoi les fabricants demandent de ne pas manipuler l’appareil avant d’avoir contacté les autorités compétentes.
Pourquoi ces attaques inquiètent autant
Les hardware wallets ont longtemps été présentés comme le rempart ultime contre le piratage logiciel. Leur force repose sur le principe que les clés privées ne quittent jamais l’appareil. Or les implants matériels contournent précisément cette protection en interceptant les informations au moment où elles sont affichées à l’utilisateur, c’est-à-dire avant même que les fonds ne soient protégés.
Le fait que ces appareils trafiqués circulent dans des magasins officiels change la donne. Jusqu’à présent, les utilisateurs étaient surtout mis en garde contre les achats d’occasion ou les sites non officiels. Désormais, même un achat en magasin autorisé n’offre plus de garantie absolue. Cette évolution force toute la communauté à revoir ses habitudes.
Un problème de confiance plus large
Au-delà des pertes financières individuelles, c’est la confiance dans l’écosystème des portefeuilles matériels qui est mise à l’épreuve. Les fabricants doivent désormais prouver qu’ils contrôlent réellement chaque étape entre l’usine et le client final. Les revendeurs, de leur côté, sont soumis à des exigences plus strictes qui pourraient réduire le nombre de points de vente et rendre l’accès à ces produits plus difficile dans certaines régions.
Les utilisateurs, quant à eux, sont invités à une vigilance accrue. Acheter uniquement auprès de sources officielles reste recommandé, mais cela ne suffit plus. Certains experts conseillent désormais de générer la phrase de récupération dans un environnement isolé, de vérifier minutieusement l’emballage et, dans la mesure du possible, de tester l’appareil avec de petits montants avant d’y déposer des sommes importantes.
Les limites techniques actuelles
Le Genuine Check, bien qu’utile, ne peut détecter une modification physique qui laisse intacte la puce de sécurité. Tant que les fabricants n’auront pas mis au point des mécanismes capables de vérifier l’intégrité de l’ensemble des composants, ce type d’attaque restera possible. Des recherches sont en cours pour renforcer les protections, mais aucune solution miracle n’a encore été déployée à grande échelle.
Les implants identifiés jusqu’ici semblent relativement sophistiqués. La présence d’une antenne cellulaire indique que les criminels cherchent à transmettre les données à distance sans nécessiter de connexion Bluetooth ou USB. Cette discrétion rend la détection encore plus difficile pour l’utilisateur moyen.
Ce que révèlent les registres de sécurité
Le registre tenu par Mark Karpelès joue un rôle important dans la compréhension de ces attaques. En documentant les versions d’implants et les photographies fournies par les victimes, il permet de suivre l’évolution des techniques utilisées. Le passage de la version V1.2 à la V1.3 montre que les auteurs continuent d’améliorer leurs outils.
Cette documentation ouverte aide également les fabricants à adapter leurs contre-mesures. Elle permet de repérer plus rapidement les nouveaux modèles d’implants et d’alerter la communauté. Sans ces efforts de transparence, les victimes resteraient isolées et les attaques plus difficiles à cartographier.
Les conséquences pour le marché des hardware wallets
À court terme, ces affaires risquent de freiner les ventes dans certaines régions. Les utilisateurs les plus prudents pourraient attendre que les fabricants apportent des garanties supplémentaires avant d’investir dans un nouvel appareil. D’autres pourraient se tourner vers des solutions logicielles ou des configurations multi-signatures plus complexes, même si elles présentent d’autres inconvénients.
À moyen terme, on peut s’attendre à un renforcement des contrôles qualité et à une réduction du nombre de revendeurs agréés. Cette consolidation pourrait améliorer la sécurité globale, mais elle rendra peut-être l’accès aux produits plus restrictif. Les fabricants devront trouver un équilibre entre sécurité et accessibilité.
Conseils pratiques pour limiter les risques
Plusieurs gestes simples restent efficaces. Acheter uniquement auprès de sources officiellement listées par le fabricant constitue toujours la première ligne de défense. Vérifier l’intégrité de l’emballage à réception et refuser tout appareil dont le scellé paraît douteux est également recommandé.
Lors de la configuration, générer la phrase de récupération dans un endroit privé et ne jamais la photographier ni la saisir sur un autre appareil. Tester l’appareil avec de petites sommes pendant plusieurs jours avant d’y déposer des montants significatifs peut permettre de détecter une éventuelle exfiltration. Enfin, conserver une copie de la seed dans un lieu sûr et séparé de l’appareil reste une règle d’or.
Rappel utile : si vous avez le moindre doute, transférez immédiatement vos fonds vers un nouveau portefeuille dont la seed a été générée dans des conditions contrôlées.
Une affaire qui reste en évolution
À l’heure actuelle, les deux cas de Dubaï n’ont pas encore donné lieu à des confirmations officielles de la part des autorités ou des entreprises concernées. Les enquêtes, si elles sont ouvertes, prendront probablement du temps. Les victimes ont engagé des démarches auprès de la police et, dans un cas, auprès de l’émetteur du stablecoin volé.
La communauté suit de près ces développements. Chaque nouveau signalement alimente le registre des implants et affine la compréhension des méthodes employées. Plus les informations circulent rapidement, plus les fabricants et les utilisateurs peuvent adapter leurs pratiques.
Le rôle des autorités réglementaires
Les régulateurs des actifs virtuels, notamment à Dubaï, pourraient être amenés à se pencher plus attentivement sur la distribution des hardware wallets. Si des appareils modifiés circulent dans des circuits officiels, cela soulève des questions de conformité et de protection du consommateur. Une intervention réglementaire pourrait forcer les fabricants et les revendeurs à renforcer encore leurs contrôles.
Dans d’autres juridictions, comme à Singapour, la police a déjà confirmé l’existence de pertes importantes liées à ce type d’attaque. Ces précédents montrent que les autorités prennent désormais ces affaires au sérieux et qu’elles ne se limitent plus à considérer les vols de cryptomonnaies comme des incidents purement techniques.
Vers une nouvelle norme de prudence
Ces événements marquent probablement un tournant dans la façon dont les utilisateurs abordent la sécurité des hardware wallets. La confiance absolue dans les circuits de distribution officiels n’est plus de mise. Une attitude plus critique et des vérifications supplémentaires deviennent nécessaires.
Les fabricants, de leur côté, doivent investir davantage dans la traçabilité et dans des mécanismes de détection des modifications physiques. Tant que ces améliorations ne seront pas largement déployées, le risque d’implants restera présent. La vigilance collective et le partage d’informations entre chercheurs, victimes et entreprises constituent pour l’instant le meilleur moyen de limiter les dégâts.
Les pertes de 604 000 dollars signalées à Dubaï ne sont peut-être que la partie visible d’un phénomène plus large. Chaque nouvel incident rappelle que la sécurité des cryptomonnaies ne se limite pas au logiciel ou à la force du chiffrement. Elle dépend aussi, et de façon cruciale, de l’intégrité physique des appareils qui protègent les clés privées. Dans ce domaine, la moindre faille dans la chaîne d’approvisionnement peut avoir des conséquences financières considérables.
Les prochains mois diront si les mesures prises par Ledger et Trezor suffisent à freiner ces attaques ou si de nouveaux cas continueront d’apparaître. En attendant, chaque utilisateur a intérêt à redoubler de prudence, à vérifier ses sources d’achat et à rester attentif aux alertes de la communauté. Dans le monde des cryptomonnaies, la confiance se gagne lentement et se perd très vite.