
Imaginez un instant que la plus grande danger pour vos cryptomonnaies ne vienne pas d’un ordinateur quantique capable de casser les clés privées, ni d’une intelligence artificielle ultra-puissante capable de percer les algorithmes. Non. Selon Anatoly Yakovenko, co-fondateur de Solana, le vrai ennemi se cache dans un simple message, un faux lien ou une conversation anodine qui semble venir d’un ami ou d’un recruteur. Le phishing et l’ingénierie sociale dominent largement le classement des menaces actuelles. Cette déclaration, faite récemment sur X, a relancé un débat crucial au sein de la communauté crypto, surtout après une série d’incidents majeurs survenus en quelques jours seulement.
Pourquoi le phishing écrase toutes les autres menaces selon Yakovenko
Anatoly Yakovenko n’y va pas par quatre chemins. Dans son message, il explique clairement que le danger principal pour les détenteurs de cryptomonnaies réside dans la capacité des attaquants à tromper les humains, et non dans la rupture des mathématiques ou l’arrivée des ordinateurs quantiques. Cette vision pragmatique tranche avec les discours anxiogènes qui circulent régulièrement sur les réseaux. Beaucoup d’utilisateurs s’inquiètent encore de l’arrivée hypothétique d’une machine capable de casser les signatures numériques. Pourtant, les chiffres et les événements récents montrent une réalité bien plus terre-à-terre.
Les attaques qui réussissent le plus souvent reposent sur la manipulation psychologique. Un faux entretien d’embauche, un message urgent prétendant venir d’un service client, un fichier partagé qui semble légitime… autant de portes d’entrée qui ne nécessitent aucune prouesse technique avancée. Yakovenko insiste sur ce point : les pirates misent sur la confiance et la distraction, deux faiblesses humaines universelles.
Les incidents récents qui illustrent parfaitement le problème
Deux événements majeurs se sont produits à quelques jours d’intervalle et ont renforcé le message du co-fondateur de Solana. Le premier concerne Binance. L’échange a révélé qu’une opération de plusieurs mois avait permis à des attaquants d’atteindre des systèmes critiques liés aux portefeuilles. L’intrusion a commencé par de faux entretiens d’embauche organisés via une plateforme de recrutement légitime. Un ingénieur a téléchargé un dépôt de code apparemment anodin sur un ordinateur de travail. Ce simple geste a déclenché une chaîne d’événements dramatiques.
Le code malveillant a remplacé un outil de développement courant, pyenv, par une version compromise. Plus tard, les attaquants ont utilisé cette machine infectée et un outil interne d’intelligence artificielle pour compromettre les ordinateurs de deux ingénieurs spécialisés dans les portefeuilles. L’un d’eux contenait un identifiant de déploiement qui a servi à accéder aux opérations de signature. Les pirates ont ensuite exploité une fonctionnalité d’Ethereum, l’EIP-7702, pour créer des permissions malveillantes qui continuaient de fonctionner même après la suspension des retraits ordinaires. Le résultat a été un impact sur 6,34 milliards de dollars d’actifs.
Quelques jours plus tard, Mercado Bitcoin a dû suspendre les dépôts et les retraits après avoir détecté une brèche. Tether a confirmé avoir gelé 4,5 millions de USDT liés à cet incident. L’échange a indiqué avoir contenu la situation, précisant qu’aucun client n’avait subi de perte et qu’aucune fuite de données n’avait eu lieu. Ces deux affaires montrent à quel point la chaîne de confiance humaine reste le maillon faible, même chez les plus grandes plateformes.
Les chiffres glaçants de Chainalysis sur les vols de portefeuilles personnels
Les données publiées par Chainalysis pour l’année 2025 apportent une dimension encore plus concrète à l’alerte de Yakovenko. L’entreprise a enregistré 158 000 incidents de vol de portefeuilles personnels, touchant au moins 80 000 victimes uniques. Le montant total des pertes s’élève à 713 millions de dollars. Même si ce chiffre est en baisse par rapport aux 1,5 milliard de dollars de 2024, le nombre d’incidents a augmenté. Les compromissions de portefeuilles personnels représentent désormais 20 % de la valeur totale volée en 2025.
Solana figure en tête du classement en nombre absolu de victimes, avec environ 26 500 utilisateurs touchés. Cependant, lorsque les analystes ajustent les chiffres en fonction du nombre de portefeuilles personnels actifs, les taux de victimisation apparaissent plus bas sur Solana et Base que sur Ethereum et Tron. Ces derniers affichent les taux les plus élevés. Chainalysis souligne également que les attaques contre les services centralisés ciblent fréquemment l’infrastructure des clés privées et les processus de signature, y compris en tentant de tromper des signataires légitimes pour qu’ils autorisent des transactions malveillantes.
À retenir : même si le volume monétaire total des vols a diminué, le nombre de victimes individuelles continue d’augmenter. Cela signifie que de plus en plus de personnes ordinaires se font piéger par des techniques de phishing et d’ingénierie sociale.
La solution concrète proposée par Yakovenko
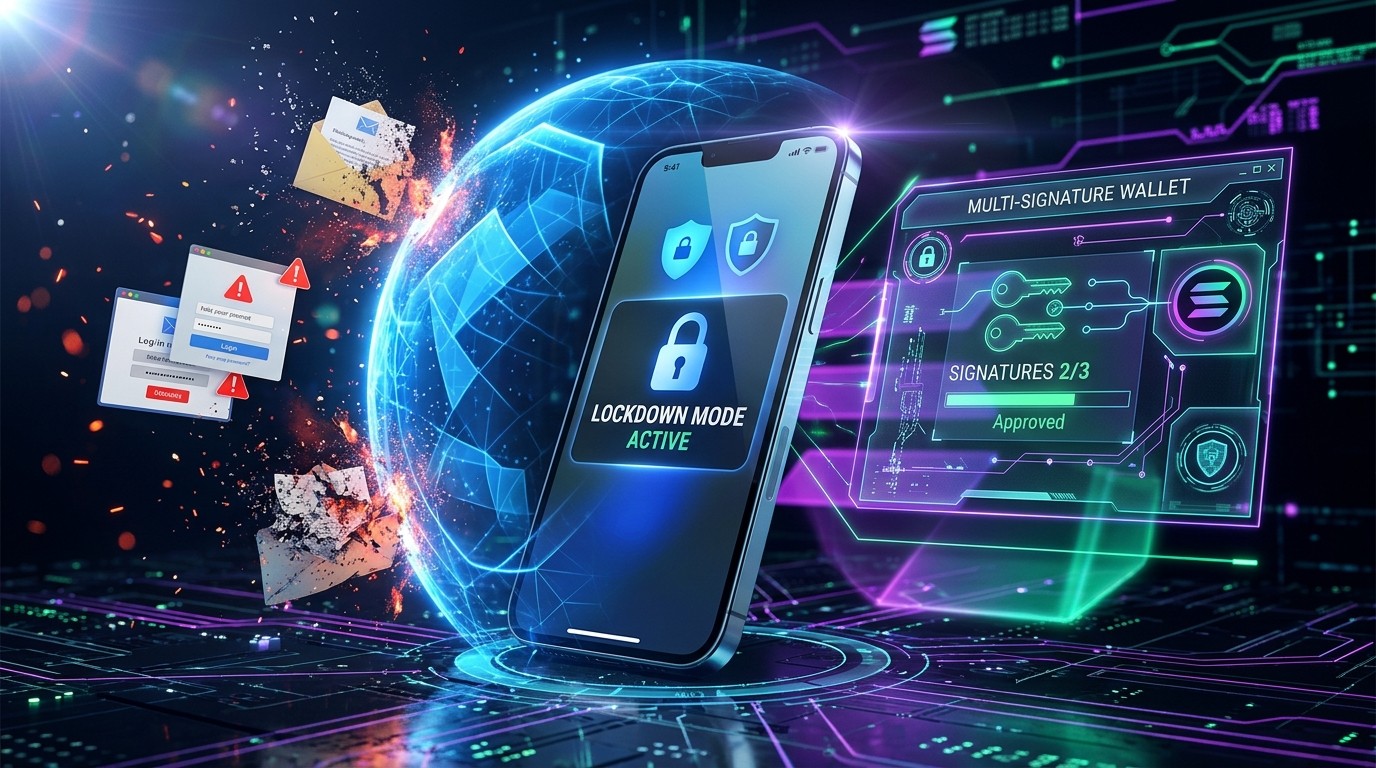
Face à cette réalité, Anatoly Yakovenko ne se contente pas d’un diagnostic. Il propose une configuration simple, relativement peu coûteuse et accessible à la plupart des utilisateurs sérieux. Son conseil repose sur deux piliers : un appareil iOS dédié placé en mode Lockdown, associé à un portefeuille multisignature.
Le premier élément consiste à réserver un iPhone ou un iPad uniquement aux opérations crypto. Cet appareil ne sert pas à consulter les réseaux sociaux, à répondre aux emails quotidiens ou à installer des applications de loisir. Il reste isolé autant que possible. Sur cet appareil, l’utilisateur active le mode Lockdown d’Apple. Cette fonctionnalité, conçue à l’origine pour les personnes exposées à des attaques sophistiquées de type spyware mercenaire, réduit drastiquement la surface d’attaque.
En mode Lockdown, la plupart des types de pièces jointes sont bloqués dans Messages. Les aperçus de liens et les liens eux-mêmes deviennent indisponibles. Certaines technologies web sont restreintes. L’installation de nouveaux profils de configuration est interdite. Les appels téléphoniques ordinaires et les messages texte simples continuent de fonctionner, ce qui préserve une utilité minimale. Apple recommande de mettre l’appareil à jour avant d’activer le mode et d’éviter d’exclure des sites, applications ou contacts, car cela affaiblirait les protections.
Comment fonctionne concrètement le mode Lockdown
Pour activer cette protection sur un iPhone, il suffit de se rendre dans Réglages, puis Confidentialité et sécurité, et enfin Mode Lockdown. Un redémarrage de l’appareil est nécessaire pour que les restrictions prennent effet. Une fois activé, le système limite les points d’entrée potentiels que les attaquants pourraient exploiter via des messages, des sites web ou des configurations malveillantes.
Cette approche isolée présente un avantage majeur : même si un utilisateur clique par erreur sur un lien malveillant depuis son téléphone principal, l’appareil dédié aux cryptomonnaies reste hors de portée. La séparation physique et logicielle crée une barrière supplémentaire difficile à franchir pour un attaquant qui repose principalement sur la tromperie.
Le rôle essentiel du portefeuille multisignature
Le second pilier de la recommandation de Yakovenko concerne l’utilisation d’un portefeuille multisignature. Contrairement à un portefeuille classique où une seule clé privée suffit pour signer une transaction, un multisig exige plusieurs approbations. La documentation de Squads, par exemple, décrit un seuil configurable. Dans une configuration deux-sur-trois, deux clés sur trois doivent approuver une transaction avant qu’elle ne puisse s’exécuter.
Cette exigence de consensus rend beaucoup plus difficile le vol pur et simple des fonds. Même si un attaquant parvient à compromettre une clé, il lui en manque encore au moins une autre. L’utilisateur peut répartir les clés sur différents appareils ou les confier à des personnes de confiance, créant ainsi une redondance protectrice. Pour les détenteurs de montants significatifs, ce type de configuration devient presque indispensable.
Combiner un appareil iOS en mode Lockdown avec un multisig permet de créer une défense en profondeur. L’appareil dédié limite les possibilités d’infection initiale, tandis que le multisig empêche qu’une seule compromission ne se transforme en perte totale.
Les techniques d’ingénierie sociale les plus courantes aujourd’hui
Pour bien comprendre pourquoi le conseil de Yakovenko a du poids, il faut examiner les méthodes employées par les attaquants. L’une des plus efficaces reste le faux recrutement. Comme dans le cas de Binance, des personnes se font passer pour des recruteurs d’entreprises fictives ou réelles. Elles contactent des développeurs ou des ingénieurs via des plateformes professionnelles, organisent des entretiens et demandent de télécharger un dépôt de code pour un « test technique ». Ce dépôt contient souvent un logiciel malveillant qui s’installe silencieusement.
Une autre technique classique consiste à se faire passer pour le support d’un échange ou d’un projet. L’attaquant contacte la victime en prétendant qu’un problème de sécurité nécessite une action urgente. Il demande de connecter le portefeuille à un site frauduleux ou de signer une transaction de « vérification ». Une fois la signature obtenue, les fonds partent.
Les arnaques sentimentales et les messages non sollicités restent également très répandus. Un FBI américain a d’ailleurs publié un avertissement le 15 juin rappelant que de nombreuses escroqueries d’investissement en cryptomonnaies commencent par des messages non sollicités, de fausses identités professionnelles ou des approches romantiques. Les victimes sont ensuite orientées vers des applications de trading et des sites affichant de faux rendements. L’agence recommande de vérifier indépendamment toute personne inconnue et d’éviter les liens ou pièces jointes reçus de façon inattendue.
Pourquoi les utilisateurs de Solana sont particulièrement concernés
Solana a enregistré le plus grand nombre absolu de victimes de vols de portefeuilles personnels en 2025 selon Chainalysis. Cela s’explique en partie par la popularité croissante de l’écosystème et par le volume d’activité sur le réseau. Les memecoins, les NFT et les applications décentralisées attirent un public large, parfois moins expérimenté en matière de sécurité. Les attaquants le savent et adaptent leurs techniques.
Pourtant, le taux de victimisation relatif reste plus bas que sur d’autres chaînes lorsqu’on le compare au nombre de portefeuilles actifs. Cela suggère que la communauté Solana, dans son ensemble, n’est pas plus naïve, mais simplement plus nombreuse. Le message de Yakovenko s’adresse donc autant aux utilisateurs expérimentés qu’aux nouveaux venus. Personne n’est à l’abri d’un moment d’inattention.
Mettre en place le setup recommandé étape par étape
Voici comment un utilisateur peut concrètement appliquer les conseils de Yakovenko. Première étape : se procurer un iPhone ou un iPad qui ne servira qu’aux opérations crypto. Il n’est pas nécessaire d’acheter le modèle le plus récent. Un appareil d’occasion en bon état et mis à jour suffit. Deuxième étape : activer le mode Lockdown dès la configuration initiale. Troisième étape : installer uniquement les applications strictement nécessaires, comme un navigateur minimal et l’application du portefeuille multisig choisi.
Quatrième étape : configurer le portefeuille multisignature. L’utilisateur peut opter pour une solution comme Squads ou d’autres protocoles équivalents qui permettent de définir un seuil d’approbation. Idéalement, les clés sont réparties sur plusieurs appareils ou supports physiques, et l’une d’elles peut être conservée hors ligne. Cinquième étape : tester le système avec de petites quantités avant d’y placer des montants importants.
Cette configuration n’est pas infaillible, mais elle élève considérablement le niveau de difficulté pour un attaquant. Elle transforme une attaque potentiellement simple en une opération complexe nécessitant de compromettre plusieurs éléments distincts.
Les limites de la protection et les habitudes à adopter
Même avec le meilleur setup technique, le facteur humain reste déterminant. Yakovenko le rappelle implicitement : la vigilance quotidienne compte autant que les outils. Voici quelques réflexes utiles :
• Ne jamais télécharger de fichiers ou de dépôts de code demandés dans le cadre d’un entretien sans vérification approfondie.
• Vérifier systématiquement l’identité des personnes qui contactent via des canaux non officiels.
• Utiliser des adresses de portefeuille distinctes pour les interactions quotidiennes et le stockage de long terme.
• Activer toutes les notifications de sécurité disponibles sur les plateformes utilisées.
• Conserver une copie hors ligne des phrases de récupération dans un endroit sécurisé, séparé des appareils numériques.
Ces habitudes, combinées à l’appareil dédié et au multisig, forment un ensemble cohérent. Elles ne garantissent pas une protection absolue, mais elles réduisent drastiquement les probabilités de succès d’une attaque classique de phishing.
Le contexte plus large des attaques contre les infrastructures de signature
Chainalysis a également observé que les attaques contre les services centralisés ciblent de plus en plus l’infrastructure des clés privées et les processus de signature. Les pirates tentent souvent de tromper des signataires légitimes pour qu’ils autorisent des transactions malveillantes. Dans le cas de Binance, l’utilisation de l’EIP-7702 a permis de maintenir des permissions actives même après la suspension des retraits. Ce type d’innovation technique, conçue pour améliorer l’expérience utilisateur, peut parfois être détournée.
Les équipes de sécurité des grands échanges doivent désormais anticiper non seulement les failles logicielles, mais aussi les scénarios d’ingénierie sociale sophistiqués qui s’étendent sur plusieurs mois. Le cas de Binance montre qu’une opération peut commencer par un simple faux entretien en septembre et aboutir à une compromission critique en octobre.
Que faire si l’on suspecte une tentative de phishing
La prévention reste la meilleure stratégie, mais il arrive que l’on reçoive un message suspect. Dans ce cas, la règle d’or consiste à ne jamais cliquer, ne jamais télécharger et ne jamais signer quoi que ce soit dans l’urgence. Il faut prendre le temps de vérifier l’identité de l’expéditeur par un canal indépendant. Si le message prétend venir d’un échange, se connecter directement sur le site officiel via un favori ou une recherche manuelle, et non via le lien reçu.
En cas de doute sur un fichier ou un dépôt de code, le faire analyser par des outils de sécurité ou le tester dans un environnement isolé. Pour les portefeuilles, toute demande de signature inattendue doit déclencher une alerte maximale. Les vraies plateformes ne demandent presque jamais de signer des transactions hors de leur interface officielle.
L’impact psychologique et la nécessité d’une culture de sécurité
Au-delà des aspects techniques, le phishing exploite des émotions humaines : la peur de manquer une opportunité, le désir d’aider, la curiosité ou le stress. Les attaquants créent un sentiment d’urgence pour court-circuiter la réflexion rationnelle. Développer une culture personnelle de la lenteur et de la vérification devient donc un atout majeur.
Les communautés crypto peuvent jouer un rôle important en partageant les exemples d’attaques réussies et en diffusant les bonnes pratiques. Le message clair de Yakovenko contribue à cette prise de conscience collective. En affirmant que le phishing surpasse les menaces technologiques futuristes, il recentre le débat sur ce qui est réellement actionnable aujourd’hui.
Perspectives pour 2026 et au-delà
Les chiffres de 2025 montrent une baisse du volume monétaire volé malgré une hausse du nombre d’incidents. Cela pourrait indiquer que les attaquants se tournent vers un plus grand nombre de petites victimes plutôt que vers quelques cibles très riches. Cette évolution rend la protection individuelle encore plus importante. Chaque utilisateur devient une cible potentielle, indépendamment de la taille de son portefeuille.
Les protocoles et les portefeuilles continueront d’évoluer pour intégrer davantage de protections par défaut. Les multisigs deviendront probablement plus simples à utiliser. Les modes de sécurité renforcée comme Lockdown pourraient inspirer d’autres constructeurs. Pourtant, aucune solution technique ne remplacera jamais la vigilance humaine.
Le conseil de Yakovenko a le mérite de la simplicité et de l’accessibilité. Il ne demande pas d’investir dans du matériel spécialisé ultra-coûteux ni de devenir expert en cybersécurité. Un appareil iOS dédié, le mode Lockdown et un portefeuille multisignature constituent déjà une défense solide contre la majorité des attaques actuelles.
Conclusion : repenser sa sécurité dès maintenant
Le message d’Anatoly Yakovenko tombe à un moment opportun. Après les incidents de Binance et de Mercado Bitcoin, et face aux statistiques de Chainalysis, il est difficile d’ignorer que le phishing et l’ingénierie sociale représentent aujourd’hui le danger numéro un pour les détenteurs de cryptomonnaies. Les solutions techniques avancées et les craintes autour de l’informatique quantique passent au second plan face à la réalité des attaques quotidiennes basées sur la tromperie.
Mettre en place un appareil dédié en mode Lockdown associé à un multisig n’est pas une garantie absolue, mais c’est l’une des configurations les plus efficaces et les plus accessibles actuellement disponibles. Chaque utilisateur a la possibilité d’élever significativement son niveau de protection avec des moyens relativement modestes. Dans un écosystème où les actifs numériques circulent librement et où les transactions sont irréversibles, cette discipline devient essentielle.
La prochaine fois qu’un message urgent, un faux recruteur ou un lien trop beau pour être vrai apparaîtra, il sera utile de se souvenir de l’avertissement de Yakovenko. Le plus grand risque ne vient pas d’une machine du futur. Il vient d’un humain qui essaie de tromper un autre humain. Et contre cela, la meilleure défense commence par la séparation, la restriction et la multiplication des approbations.
Prendre le temps aujourd’hui de reconfigurer sa sécurité peut éviter des regrets demain. Les outils existent. Les conseils sont clairs. Il ne reste plus qu’à les appliquer avec constance. Dans le monde de la crypto, la liberté s’accompagne d’une responsabilité individuelle accrue. Yakovenko vient de le rappeler avec force, et il serait sage de l’écouter.