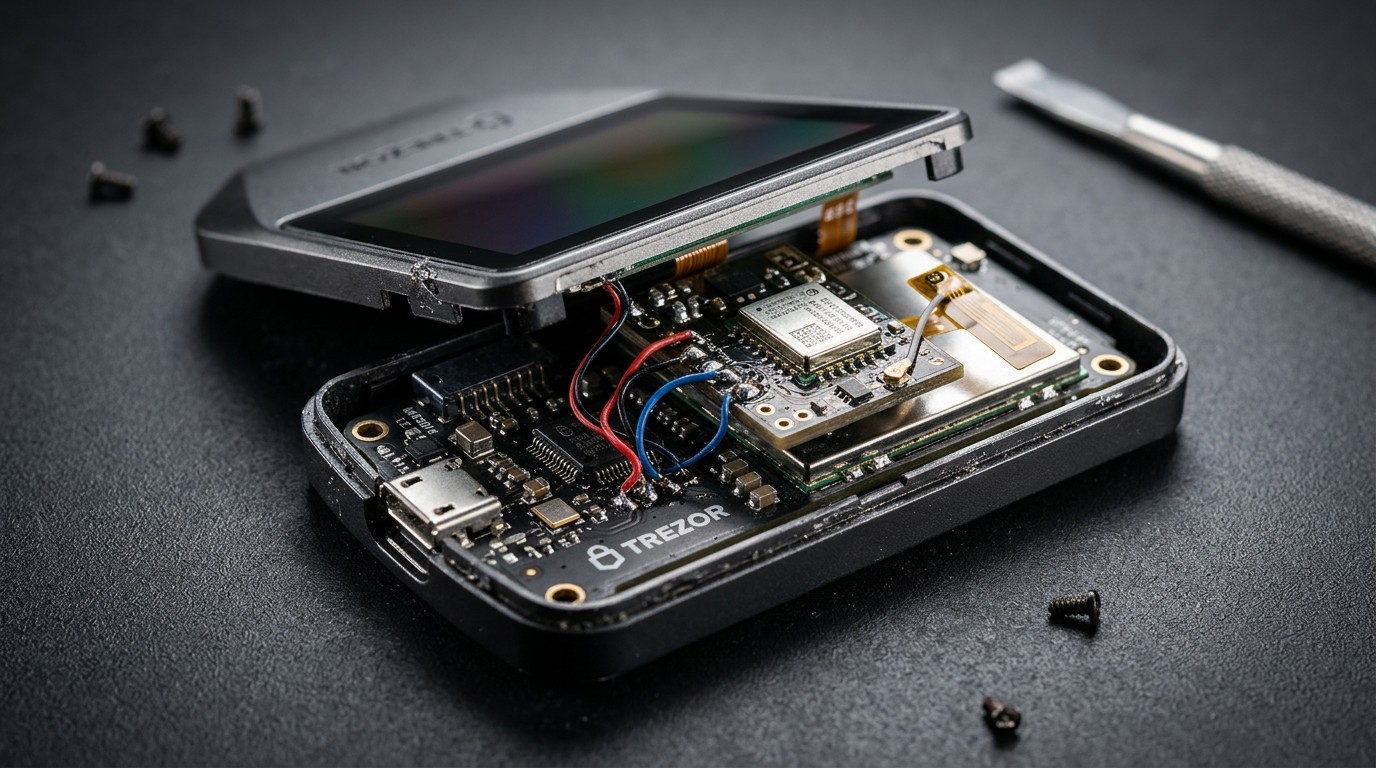

Imaginez ouvrir votre portefeuille matériel de confiance, celui qui devait protéger vos cryptomonnaies hors ligne, et découvrir qu’un composant étranger s’y est glissé. Une carte électronique supplémentaire, un module cellulaire discret, une antenne prête à transmettre. C’est exactement ce qu’un client en Indonésie a signalé à Trezor le 28 octobre. Depuis, l’entreprise a décidé de tirer la sonnette d’alarme pour tous ceux qui ont acheté leurs appareils auprès de l’ancien revendeur CryptoBilis.
Une découverte qui change la donne pour la sécurité des portefeuilles matériels
Le 30 octobre, Trezor a publié un avertissement clair et direct. Tout acheteur ayant acquis un modèle Trezor via CryptoBilis depuis mars 2026 est invité à déplacer ses fonds sans attendre. Le signalement concerne un Trezor Safe 5 acheté en août 2026 sur Tokopedia. Le propriétaire a remarqué un poids inhabituel, a ouvert l’appareil et a photographié ce qui ressemblait fortement à un implant matériel. Trezor n’a pas encore reçu l’objet pour analyse en laboratoire, mais les photos et l’entretien vidéo avec le client ont suffi à juger l’information crédible.
Ce n’est pas une simple rumeur. L’implant décrit se placerait entre la carte principale et l’écran. Il embarquerait un module cellulaire capable de capturer ce qui s’affiche, notamment la phrase de récupération générée lors de la configuration initiale, puis de l’envoyer via le réseau mobile dès que l’appareil est branché. Une fois cette phrase en possession d’un tiers, le portefeuille original n’a plus aucune utilité. Les fonds peuvent être restaurés ailleurs et transférés en quelques minutes.
Ce que l’on sait précisément de l’implant suspect
D’après les éléments fournis par le client, la carte supplémentaire n’interfère pas avec le fonctionnement normal de l’appareil. Les transactions continuent de s’afficher correctement, les signatures se font comme d’habitude. Le système d’exploitation et la puce de sécurité restent intacts. L’implant opère en parallèle, lisant l’écran et transmettant les données sensibles. Cette discrétion rend la détection difficile sans ouverture physique de l’appareil.
Le client concerné avait déjà vidé son portefeuille avant de découvrir le composant. Aucune perte financière n’a pour l’instant été signalée à Trezor par des utilisateurs ayant acheté via CryptoBilis. Cela ne signifie pas que le risque est faible. Cela signifie seulement que la fenêtre d’action reste ouverte pour beaucoup de personnes.
Trezor insiste sur un point important : ne pas tenter de vérifier soi-même en ouvrant ou en pesant l’appareil. Même si le client indonésien a remarqué une différence de poids, cette méthode n’est pas fiable. Les variations de fabrication normales peuvent induire en erreur, et ouvrir le boîtier sans précaution peut endommager l’appareil ou invalider toute analyse ultérieure.
Le précédent Ledger et le rôle de CryptoBilis
Cette alerte ne sort pas de nulle part. CryptoBilis était un revendeur autorisé pour Trezor et pour un autre fabricant majeur de portefeuilles matériels en Asie du Sud-Est. Le 9 octobre, ce même revendeur a été retiré du réseau officiel de Trezor après que des clients du concurrent aient signalé des pertes importantes. Des examens ont confirmé la présence d’un composant non autorisé capable de capturer les phrases de récupération et de les transmettre par connexion LTE.
Entre le 7 et le 9 octobre, des analyses blockchain ont identifié des mouvements suspects totalisant plus de 95 millions de dollars répartis sur près de 1 500 adresses. Une partie des fonds en stablecoins a pu être gelée, mais l’attaquant a continué à déplacer le reste sur plusieurs réseaux. Des autorités locales ont également fait état de pertes s’élevant à plusieurs millions dans des cas liés à des appareils achetés chez des revendeurs locaux.
Trezor a réagi rapidement en demandant aux clients ayant acheté via CryptoBilis de faire inspecter leurs appareils. Quatre exemplaires ont été reçus d’ici le 19 octobre : deux Safe 5, un Safe 7 et un Safe 3. Aucun ne montrait de trace de modification. Le signalement du 28 octobre concerne un cinquième appareil, distinct de ceux déjà examinés. L’enquête se poursuit avec l’aide de spécialistes en réponse d’urgence.
Pourquoi les portefeuilles matériels restent la meilleure protection… jusqu’à un certain point
Les hardware wallets ont révolutionné la manière de stocker des cryptomonnaies. En isolant les clés privées du monde connecté, ils éliminent une grande partie des risques liés aux malwares, aux phishing ou aux fuites de données sur des échanges centralisés. Pourtant, cette protection repose sur une hypothèse fondamentale : l’appareil que vous recevez n’a pas été altéré entre l’usine et vos mains.
La chaîne d’approvisionnement devient alors le maillon faible. Un revendeur malveillant, un intermédiaire compromis ou un acteur capable d’accéder physiquement aux stocks peut introduire un implant. Une fois en place, celui-ci contourne la sécurité logicielle et matérielle du constructeur. La phrase de récupération, affichée une seule fois à l’écran lors de la configuration, devient la cible idéale.
Ce type d’attaque n’est pas nouveau dans le principe. Des chercheurs en sécurité ont déjà démontré la possibilité d’implants dans divers appareils électroniques. Ce qui change ici, c’est l’échelle potentielle et le fait que des revendeurs officiels aient pu être utilisés comme vecteur. La confiance placée dans le circuit de distribution est mise à mal.
Les gestes concrets recommandés par Trezor
La première règle est simple et non négociable : ne réutilisez jamais une phrase de récupération potentiellement exposée. Même si vous importez cette phrase dans un nouvel appareil, le risque demeure. La seule solution durable consiste à créer un portefeuille entièrement neuf, avec une nouvelle phrase générée sur un appareil de confiance, puis à y transférer les fonds.
Si vous n’avez pas immédiatement accès à un autre hardware wallet fiable, un portefeuille logiciel de confiance ou un compte sur une plateforme d’échange peut servir de solution temporaire. Dans tous les cas, vérifiez scrupuleusement les adresses de destination avant de valider le transfert. Une erreur de copier-coller ou une adresse altérée par un malware peut entraîner une perte définitive.
Les personnes qui ont acheté un appareil mais ne l’ont pas encore configuré doivent s’abstenir de le faire. Ne générez aucune phrase de récupération sur un appareil suspect. Contactez le support de Trezor pour obtenir un remplacement ou un bon d’achat. Les clients éligibles peuvent recevoir un nouvel appareil expédié directement par le fabricant.
Conservez l’ancien appareil. Ne le jetez pas et ne tentez pas de le démonter davantage. Trezor souhaite pouvoir l’examiner. Cette coopération aide l’enquête et permet éventuellement de mieux comprendre la méthode utilisée.
Comment les attaquants peuvent exploiter la situation
Au-delà de l’implant physique, un autre danger apparaît immédiatement : les tentatives d’ingénierie sociale. Des escrocs vont sans doute profiter de l’actualité pour envoyer des messages frauduleux se faisant passer pour le support Trezor. Courriels, appels téléphoniques, messages sur les réseaux sociaux, tout sera tenté pour obtenir les phrases de récupération ou convaincre les utilisateurs de se connecter à de faux sites.
Rappel essentiel : personne, y compris le fabricant, n’a jamais besoin de votre phrase de récupération. Aucun support légitime ne vous la demandera. Si un message insiste pour que vous la communiquiez, il s’agit d’une tentative de vol. Ignorez, signalez et passez votre chemin.
La même prudence s’applique aux liens fournis dans des messages non sollicités. Vérifiez toujours l’adresse du site en la tapant manuellement ou en passant par les canaux officiels connus. Les campagnes de phishing se multiplient dès qu’une actualité de sécurité fait le tour des communautés crypto.
Leçons plus larges pour tous les détenteurs de cryptomonnaies
Cet incident rappelle que la sécurité n’est jamais absolue. Même les solutions considérées comme les plus robustes peuvent être compromises si la chaîne d’approvisionnement n’est pas maîtrisée de bout en bout. Acheter uniquement auprès de sources officielles ou de revendeurs strictement contrôlés devient une règle de base encore plus importante.
Pour ceux qui stockent des montants significatifs, la diversification des supports de stockage reste une stratégie pertinente. Ne concentrer pas tout sur un seul appareil, même de confiance. Utiliser plusieurs phrases de récupération distinctes, stockées de manière sécurisée et séparée, limite l’impact d’une compromission isolée.
La vérification physique des appareils à la réception mérite aussi d’être prise au sérieux. Emballage intact, scellés d’origine, absence de traces d’ouverture, poids cohérent avec les spécifications publiées. Ces contrôles ne garantissent rien à 100 %, mais ils constituent une première ligne de défense utile.
Enfin, la culture de la prudence doit s’étendre au-delà de l’achat initial. Les mises à jour de firmware doivent être effectuées uniquement via les canaux officiels. Les applications compagnons doivent provenir des sources légitimes. Toute anomalie de comportement, même mineure, mérite d’être signalée.
Ce que Trezor met en place pour limiter les dégâts
L’entreprise a restreint son réseau de revendeurs autorisés. Elle collabore avec d’autres acteurs de l’industrie et avec des équipes spécialisées en réponse d’urgence. L’objectif est double : comprendre exactement comment l’implant a été introduit et empêcher que d’autres appareils potentiellement compromis ne restent en circulation.
Les clients concernés sont invités à contacter le support pour organiser le remplacement. Trezor propose soit un nouvel appareil expédié directement, soit un bon d’achat couvrant le coût d’un modèle équivalent. Cette démarche vise à rétablir la confiance tout en permettant une analyse plus approfondie des exemplaires suspects.
L’absence de pertes signalées jusqu’à présent est un élément rassurant, mais elle ne doit pas conduire à la complaisance. Les attaquants peuvent attendre le moment opportun pour exploiter les phrases capturées. Plus les utilisateurs concernés agissent vite, plus le risque diminue.
Pourquoi la phrase de récupération reste le graal des attaquants
Dans l’écosystème des cryptomonnaies, la phrase de récupération (généralement 12 ou 24 mots) constitue la clé maîtresse. Elle permet de restaurer l’intégralité des fonds sur n’importe quel appareil compatible. Contrairement à un code PIN qui protège uniquement l’accès physique à un hardware wallet, la phrase donne un contrôle total, à distance, sans aucune limitation.
C’est pourquoi les attaques qui réussissent à l’obtenir sont si dévastatrices. Une fois connue, il n’existe aucun moyen de la révoquer. La seule parade consiste à déplacer les fonds vers une nouvelle phrase avant que l’attaquant ne passe à l’action. C’est précisément ce que Trezor recommande aujourd’hui à ses clients potentiellement exposés.
Les méthodes de capture évoluent. Les implants matériels représentent une évolution sophistiquée par rapport aux malwares classiques ou aux sites de phishing. Ils ne nécessitent aucune interaction de l’utilisateur après la configuration initiale. L’appareil semble parfaitement normal, ce qui augmente les chances que la phrase soit affichée et capturée sans que la victime ne se doute de quoi que ce soit.
Les limites des contrôles actuels sur les revendeurs
Les fabricants de hardware wallets s’appuient sur des réseaux de distribution pour atteindre les utilisateurs dans différentes régions du monde. Ces partenaires sont censés respecter des standards stricts. Pourtant, des incidents comme celui-ci montrent que la vigilance doit être permanente. Un revendeur peut être honnête au moment de sa certification et devenir un vecteur de risque plus tard, que ce soit par compromission interne, par vol de stock ou par collusion avec des acteurs malveillants.
La réaction de Trezor, en retirant CryptoBilis dès les premiers signaux concernant l’autre fabricant, montre une prise de conscience rapide. Mais le délai entre le début des attaques et la découverte d’un implant sur un appareil Trezor laisse une fenêtre pendant laquelle des clients ont pu être exposés. Améliorer la traçabilité des lots, renforcer les audits physiques et peut-être introduire des mécanismes de détection d’intégrité plus avancés figurent parmi les pistes que l’industrie devra explorer.
Conseils pratiques pour sécuriser ses fonds dès maintenant
Si vous avez acheté un Trezor via CryptoBilis depuis mars 2026, agissez dans les prochains jours. Créez un nouveau portefeuille sur un appareil provenant d’une source non suspecte. Transférez l’intégralité des fonds. Ne conservez aucune trace de l’ancienne phrase de récupération une fois le transfert terminé.
Pour ceux qui n’ont pas encore d’autre hardware wallet, un portefeuille logiciel open source réputé ou un service de garde professionnel peut servir de transition. L’important est de sortir les fonds de l’environnement potentiellement compromis le plus rapidement possible.
Vérifiez régulièrement les annonces officielles des fabricants. Les alertes de sécurité évoluent au fil des enquêtes. De nouveaux détails peuvent apparaître concernant d’autres modèles ou d’autres périodes d’achat.
Enfin, adoptez une posture de méfiance saine face à toute communication non sollicitée. Les moments de crise sont ceux où les escrocs sont les plus actifs. Une phrase de récupération ne doit jamais être saisie ailleurs que sur l’appareil qui la génère ou la vérifie, et jamais partagée avec quiconque.
L’impact sur la confiance dans l’écosystème
Les portefeuilles matériels ont longtemps été présentés comme le standard de sécurité absolu pour le stockage de long terme. Des incidents comme celui-ci ne remettent pas en cause le principe même de l’isolation des clés, mais ils rappellent que la sécurité est un processus, pas un état. Chaque maillon de la chaîne, de la fabrication à la distribution en passant par l’utilisation quotidienne, doit être surveillé.
Pour les utilisateurs, cela signifie un effort supplémentaire de vigilance. Pour les fabricants, cela implique des investissements renforcés dans le contrôle de la distribution et peut-être dans des technologies permettant de détecter plus facilement les modifications physiques. Pour l’industrie dans son ensemble, c’est l’occasion de renforcer les standards communs et de partager plus rapidement les informations sur les menaces émergentes.
La collaboration déjà engagée entre différents acteurs et avec des équipes spécialisées en réponse d’urgence constitue un signal positif. Plus les informations circulent vite et de manière coordonnée, plus les utilisateurs ont de chances d’être protégés avant que des pertes massives ne se produisent.
Que faire si vous avez un doute sur un appareil déjà en votre possession
Même si vous n’avez pas acheté via CryptoBilis, la prudence reste de mise. Si votre appareil a été acquis auprès d’un revendeur peu connu, d’une marketplace non officielle ou d’une source de seconde main, le risque d’altération existe. Dans le doute, la même procédure s’applique : générer une nouvelle phrase sur un appareil de confiance et déplacer les fonds.
Les fabricants proposent parfois des outils de vérification d’intégrité ou des procédures de contrôle. Consultez la documentation officielle de votre modèle. Certains appareils intègrent des mécanismes qui permettent de s’assurer que le firmware n’a pas été modifié. Ces contrôles ne détectent pas forcément un implant matériel purement passif, mais ils constituent une couche supplémentaire utile.
En cas de suspicion forte, le mieux reste de contacter le support du fabricant en fournissant le numéro de série et les circonstances d’achat. Les équipes de sécurité peuvent alors indiquer la marche à suivre la plus appropriée.
Perspectives et vigilance continue
L’enquête sur l’implant signalé n’est pas terminée. Trezor attend de recevoir l’appareil pour une analyse en laboratoire. Les résultats permettront peut-être d’identifier l’origine de la modification, le niveau de sophistication de l’implant et d’éventuels liens avec d’autres attaques déjà documentées.
En attendant, le message aux utilisateurs est clair. La prudence prime. Les fonds doivent être mis en sécurité sur des supports non exposés. Les phrases de récupération potentiellement compromises doivent être abandonnées. Les communications non officielles doivent être traitées avec la plus grande méfiance.
Cet épisode illustre une réalité du monde des cryptomonnaies : la technologie progresse, les attaquants aussi. La protection des actifs numériques exige une attention constante, une mise à jour régulière des bonnes pratiques et une capacité à réagir rapidement lorsque de nouvelles menaces apparaissent. Les détenteurs qui adoptent cette posture de vigilance permanente restent les mieux armés pour préserver leurs avoirs sur le long terme.
La sécurité n’est jamais un acquis définitif. Elle se construit jour après jour, appareil après appareil, décision après décision. L’alerte de Trezor en est une illustration concrète et actuelle. Ceux qui la prennent au sérieux et agissent en conséquence réduisent considérablement leur exposition. Les autres s’exposent à un risque qui, s’il se matérialise, peut s’avérer irréversible.
Restez attentifs aux annonces officielles, appliquez les recommandations, et n’hésitez pas à privilégier les canaux de distribution les plus directs et les plus contrôlés pour vos prochains achats. Dans un univers où la confiance se gagne difficilement et se perd rapidement, la rigueur reste le meilleur allié des détenteurs de cryptomonnaies.