
Imaginez un instant. Vous préparez un transfert important de stablecoins. Vous ouvrez votre historique de transactions, vous repérez une adresse qui commence et se termine exactement comme d’habitude, vous copiez-collez… et quelques secondes plus tard, cinquante mille dollars ont disparu pour toujours. Ce n’est pas un scénario de film. C’est exactement ce qui vient d’arriver à un détenteur d’USDT sur le réseau Ethereum.
Un nouveau cas d’empoisonnement d’adresse qui rappelle que le danger reste permanent
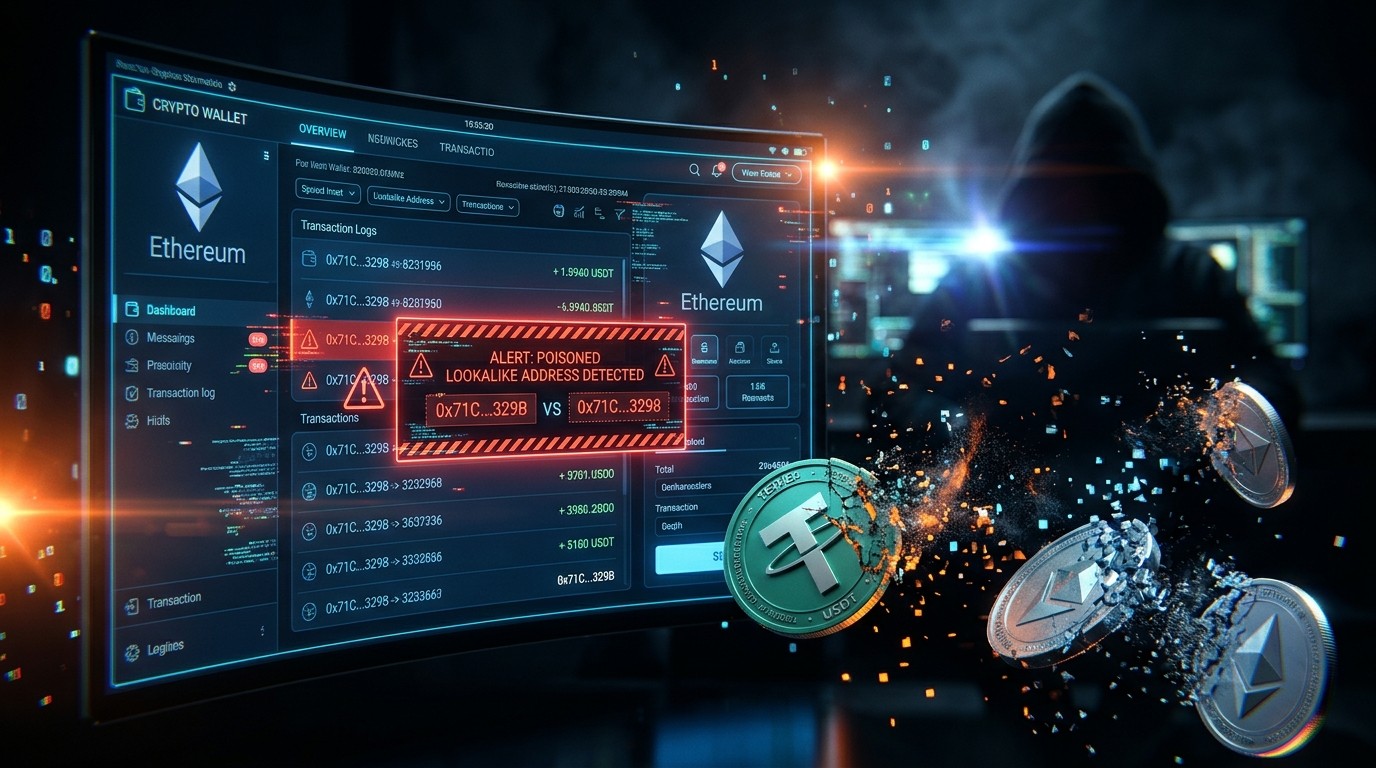
Selon les analyses de la plateforme spécialisée Scam Sniffer, un utilisateur a récemment perdu près de 50 000 dollars en USDT. L’adresse frauduleuse utilisée par les escrocs correspondait aux quatre premiers caractères et aux six derniers de l’adresse légitime. Sur un simple coup d’œil, ou en utilisant la version raccourcie affichée par la plupart des portefeuilles, la différence était pratiquement invisible.
Ce type d’attaque, appelé empoisonnement d’adresse ou address poisoning, n’est pas nouveau. Il s’est pourtant imposé comme l’une des techniques les plus efficaces et les plus discrètes pour détourner des fonds sur Ethereum et sur d’autres blockchains. Les pirates n’ont pas besoin de pirater un wallet ni de compromettre une graine de récupération. Ils se contentent de polluer l’historique de transactions de la victime avec une adresse qui ressemble dangereusement à une adresse déjà utilisée.
Comment fonctionne réellement l’empoisonnement d’adresse
Le principe est diaboliquement simple. Les attaquants surveillent les transferts de tokens, en particulier les stablecoins comme l’USDT ou l’USDC, qui représentent des montants souvent importants et faciles à blanchir. Dès qu’ils repèrent une adresse régulièrement utilisée par une cible potentielle, ils génèrent une nouvelle adresse qui partage les mêmes caractères de début et de fin.
Ils envoient ensuite une transaction de très faible valeur, parfois même nulle, depuis cette adresse lookalike vers le portefeuille de la victime. Cette opération apparaît alors dans l’historique des transactions. Lorsque l’utilisateur voudra plus tard renvoyer des fonds à son destinataire habituel, il risque de copier l’adresse empoisonnée par pure habitude, sans vérifier l’intégralité de la chaîne de caractères.
Les portefeuilles affichent généralement les adresses sous une forme tronquée pour gagner de la place. Les premiers et derniers caractères restent visibles, tandis que le milieu est masqué par des points de suspension. C’est précisément cette limitation d’affichage que les escrocs exploitent avec brio.
Point clé à retenir : Une adresse qui commence et se termine comme une adresse connue n’est pas forcément la bonne. Toujours vérifier les caractères du milieu.
Des précédents qui montrent l’ampleur du phénomène
Ce n’est pas la première fois que des montants élevés disparaissent de cette façon. En août dernier, un autre utilisateur a perdu environ 100 000 USDT après avoir sélectionné une adresse imitatrice plantée dans son historique soixante-six jours plus tôt. L’attaquant a immédiatement converti les fonds en ETH, rendant le gel des stablecoins beaucoup plus difficile.
Un autre incident, survenu fin 2025, avait encore plus de panache. Un trader avait d’abord envoyé un petit paiement test de 50 USDT à la bonne adresse. Quelques instants plus tard, il a copié ce qu’il pensait être la même adresse pour transférer près de 50 millions d’USDT. L’attaquant avait glissé une transaction poussière de 0,005 USDT juste avant. Les fonds ont ensuite été rapidement convertis en ETH, dispersés sur plusieurs wallets et partiellement passés par Tornado Cash.
Ces exemples montrent une tendance claire : les montants volés augmentent, les délais entre l’empoisonnement et le vol s’allongent parfois, et les techniques de blanchiment se sophistiquent.
Pourquoi les utilisateurs continuent de tomber dans le piège
La raison principale est purement psychologique. Après avoir effectué plusieurs transferts réussis vers la même adresse, le cerveau enregistre un schéma de reconnaissance. Les quatre premiers et les quatre ou six derniers caractères deviennent un repère visuel suffisant. Vérifier l’intégralité d’une adresse de 42 caractères devient une tâche fastidieuse que l’on finit par négliger.
De plus, beaucoup d’utilisateurs considèrent leur historique de transactions comme un carnet d’adresses fiable. Or, n’importe qui peut y écrire. Une transaction reçue, même de valeur nulle, apparaît dans la liste. C’est un carnet ouvert à tous les vents.
Les interfaces des explorateurs de blocs et des portefeuilles n’aident pas toujours. Certains affichent par défaut les transactions de valeur zéro, d’autres les masquent. Cette incohérence crée de la confusion et laisse des portes ouvertes aux attaquants.
Les protections mises en place par les portefeuilles
MetaMask a réagi en intégrant un système d’alerte. Lorsque l’utilisateur saisit une adresse qui ressemble fortement à une adresse déjà présente dans son historique mais qui n’est pas exactement la même, le portefeuille affiche un avertissement bloquant. Il compare notamment les premiers et derniers caractères et signale les différences dans le milieu de l’adresse.
Le même portefeuille affiche également un message d’avertissement lorsqu’on envoie des fonds pour la première fois vers une adresse inconnue. Cela ne garantit pas que l’adresse est malveillante, mais cela force l’utilisateur à s’arrêter une seconde.
La recommandation la plus efficace reste cependant de sauvegarder les adresses de confiance dans la section Contacts du portefeuille. Une adresse enregistrée manuellement a beaucoup moins de chances d’être confondue avec une imitation.
Le rôle des explorateurs de blocs et les débats en cours
Les explorateurs de blocs comme Etherscan ont aussi leur part de responsabilité. Certains utilisateurs se plaignent régulièrement de recevoir des dizaines de transactions poussière en quelques minutes après un simple transfert de stablecoins. Ces spam polluent l’historique et multiplient les risques d’erreur.
Des voix se sont élevées pour demander un filtrage plus agressif des transactions de valeur nulle ou extrêmement faible. D’autres craignent que ce filtrage n’affecte des usages légitimes, notamment les micro-paiements entre agents d’intelligence artificielle ou certaines applications décentralisées. Le débat reste ouvert.
Ledger, de son côté, a rappelé dès 2024 que les transactions fictives ne permettent pas à un attaquant de vider un portefeuille. Seul un transfert initié et signé par l’utilisateur peut faire sortir des fonds. L’appareil reste sûr ; c’est le comportement de l’utilisateur qui est ciblé.
Les bonnes pratiques pour ne plus jamais se faire avoir
La première règle est simple mais exigeante : ne jamais copier une adresse depuis l’historique des transactions. Toujours utiliser un carnet d’adresses personnel, un gestionnaire de mots de passe ou la fonction Contacts du portefeuille.
La deuxième règle consiste à vérifier systématiquement les caractères du milieu de l’adresse, même si cela prend quelques secondes supplémentaires. Pour les montants importants, certains utilisateurs envoient d’abord un petit test, puis attendent confirmation avant d’envoyer le reste. Cette méthode n’est pas infaillible, comme l’ont prouvé certains cas, mais elle réduit le risque.
Voici une liste claire des réflexes à adopter :
- Enregistrer toutes les adresses de confiance dans les Contacts du portefeuille
- Ne jamais faire confiance à une adresse uniquement parce qu’elle apparaît dans l’historique
- Vérifier au moins six caractères au milieu de l’adresse avant de valider
- Activer les filtres de transactions de valeur zéro sur les explorateurs de blocs
- Utiliser un portefeuille qui affiche des alertes de similarité d’adresse
- Pour les montants très élevés, confirmer l’adresse par un second canal (message chiffré, appel, etc.)
Pourquoi les stablecoins restent la cible privilégiée
Les stablecoins comme l’USDT offrent plusieurs avantages aux escrocs. Ils sont liquides, largement acceptés, et leur conversion en ethereum ou en monnaies fiduciaires est rapide. De plus, une fois convertis, le gel des fonds devient beaucoup plus complexe pour les émetteurs.
Les montants élevés sont fréquents. Un trader ou une entreprise qui déplace régulièrement des dizaines ou des centaines de milliers de dollars en USDT représente une proie de choix. Une seule erreur suffit à faire partir une somme considérable.
Les attaquants savent aussi que les utilisateurs de stablecoins ont souvent moins l’habitude des vérifications minutieuses que les holders de tokens plus volatils. L’habitude de considérer l’USDT comme « de l’argent réel » peut paradoxalement réduire la vigilance.
L’évolution des techniques d’attaque
Au début, les adresses empoisonnées se contentaient de partager les quatre premiers et quatre derniers caractères. Aujourd’hui, on voit des imitations qui collent sur six caractères à chaque extrémité, voire davantage. Les outils de génération d’adresses vanité permettent de créer des correspondances de plus en plus longues en un temps raisonnable.
Certains groupes vont plus loin en combinant l’empoisonnement d’adresse avec d’autres techniques d’ingénierie sociale. Ils envoient parfois de faux messages d’alerte ou de faux tickets de support pour pousser la victime à vérifier son historique au moment opportun.
La professionnalisation est nette. Les fonds volés sont rapidement fragmentés, convertis et mélangés. Les délais entre l’empoisonnement initial et le vol final peuvent s’étendre sur plusieurs semaines, voire plusieurs mois, ce qui réduit encore la vigilance de la cible.
Ce que les utilisateurs peuvent attendre des prochains mois
Les portefeuilles continueront d’améliorer leurs systèmes d’alerte. On peut s’attendre à des comparaisons plus fines, peut-être basées sur des scores de similarité plutôt que sur des règles simples de caractères. L’intelligence artificielle pourrait aussi jouer un rôle dans la détection des adresses générées de façon suspecte.
Les explorateurs de blocs vont probablement proposer des filtres plus intelligents et mieux expliqués. L’éducation des utilisateurs reste cependant le maillon le plus faible et le plus important. Tant que la pratique de copier une adresse depuis l’historique restera courante, les attaques continueront de réussir.
Les entreprises et les utilisateurs professionnels ont intérêt à mettre en place des procédures internes strictes. Double validation des adresses pour les montants élevés, utilisation de multisignatures, et formation régulière des équipes sont des mesures qui portent leurs fruits.
Un rappel salutaire pour toute la communauté
La perte de 50 000 dollars subie par cet utilisateur anonyme n’est qu’un cas parmi d’autres. Chaque semaine, des sommes plus ou moins importantes disparaissent de la même façon. Ce qui frappe, c’est la simplicité du piège et la difficulté de s’en protéger une fois que l’habitude de la confiance est prise.
La blockchain est transparente et immuable. Une fois la transaction confirmée, il n’y a généralement aucun recours. Ni la police, ni l’émetteur du stablecoin, ni l’échange ne peuvent facilement récupérer les fonds si l’attaquant a agi rapidement.
C’est pourquoi la prévention reste la seule stratégie vraiment efficace. Prendre cinq secondes supplémentaires pour vérifier une adresse peut éviter des mois de regret. Dans l’univers des cryptomonnaies, la vigilance n’est pas une option. C’est la condition de base pour conserver ce que l’on a durement gagné ou acquis.
Les prochaines semaines diront si ce nouveau cas d’empoisonnement d’adresse servira de leçon ou s’il ne sera qu’un numéro de plus dans une longue série. En attendant, chaque utilisateur a le pouvoir de réduire drastiquement son exposition au risque. Il suffit de changer quelques mauvaises habitudes.
En résumé
L’empoisonnement d’adresse reste l’une des attaques les plus rentables et les plus discrètes du moment. Elle ne nécessite aucune faille technique, seulement une erreur humaine. Vérifier, enregistrer, douter : ces trois verbes devraient devenir des automatismes pour quiconque manipule des montants significatifs en cryptomonnaie.
La technologie avance, les portefeuilles s’améliorent, les alertes se multiplient. Mais tant que l’être humain restera le maillon faible, les escrocs continueront de prospérer. À chacun de décider s’il veut faire partie des statistiques ou s’il préfère rester du côté de ceux qui gardent leurs fonds.
Le cas des 50 000 dollars perdus en USDT n’est pas seulement une actualité. C’est un miroir tendu à toute la communauté. Et le reflet n’est pas toujours flatteur.