
Imaginez un instant que le petit boîtier que vous venez d’acheter pour protéger vos bitcoins et ethereums contienne déjà une oreille discrète capable d’écouter votre phrase de récupération entière. C’est exactement ce qui s’est produit avec des centaines de wallets Ledger passés par un revendeur asiatique. Et pendant que les victimes comptaient leurs pertes, estimées à plus de 90 millions de dollars, deux figures historiques de la crypto se sont jetées l’une sur l’autre sur les réseaux sociaux. Pascal Gauthier, le PDG actuel de Ledger, et Mark Karpelès, l’ancien patron de Mt Gox, ont transformé une affaire de sécurité en règlement de comptes public. Cette histoire dépasse largement le simple conflit d’ego. Elle pose des questions brûlantes sur la confiance que l’on peut encore placer dans le matériel physique, sur la communication des fabricants et sur les limites réelles des systèmes d’authentification.
Un conflit ouvert entre deux figures de la crypto
Tout a commencé le 17 octobre par un échange tendu sur X. Mark Karpelès a publiquement interrogé la manière dont Ledger avait informé ses clients du risque d’implants sophistiqués. Selon lui, la société aurait dû crier plus fort et plus tôt. Pascal Gauthier a répliqué sèchement, rappelant au passage le passé mouvementé de son interlocuteur à la tête de Mt Gox. Le ton est monté rapidement. Gauthier a écrit sans détour que quelqu’un qui a dirigé Mt Gox n’était pas forcément le mieux placé pour donner des leçons de transparence. Karpelès a rétorqué que son expérience malheureuse le rendait précisément plus exigeant envers les entreprises qui gèrent l’argent des utilisateurs.
Ce face-à-face n’est pas anodin. Mt Gox reste encore aujourd’hui le symbole de la plus grande catastrophe de l’histoire des échanges centralisés. Des centaines de milliers de bitcoins ont disparu en 2014. Des années de procédures judiciaires ont suivi. Voir l’ancien dirigeant de cette plateforme critiquer Ledger sur un sujet de sécurité physique crée un effet de miroir troublant. De son côté, Ledger a construit toute sa réputation sur la promesse d’un stockage hors ligne ultra-sécurisé. Lorsque cette promesse est entachée par des appareils trafiqués avant même d’arriver entre les mains des clients, l’image de marque prend un coup.
Les faits derrière les accusations
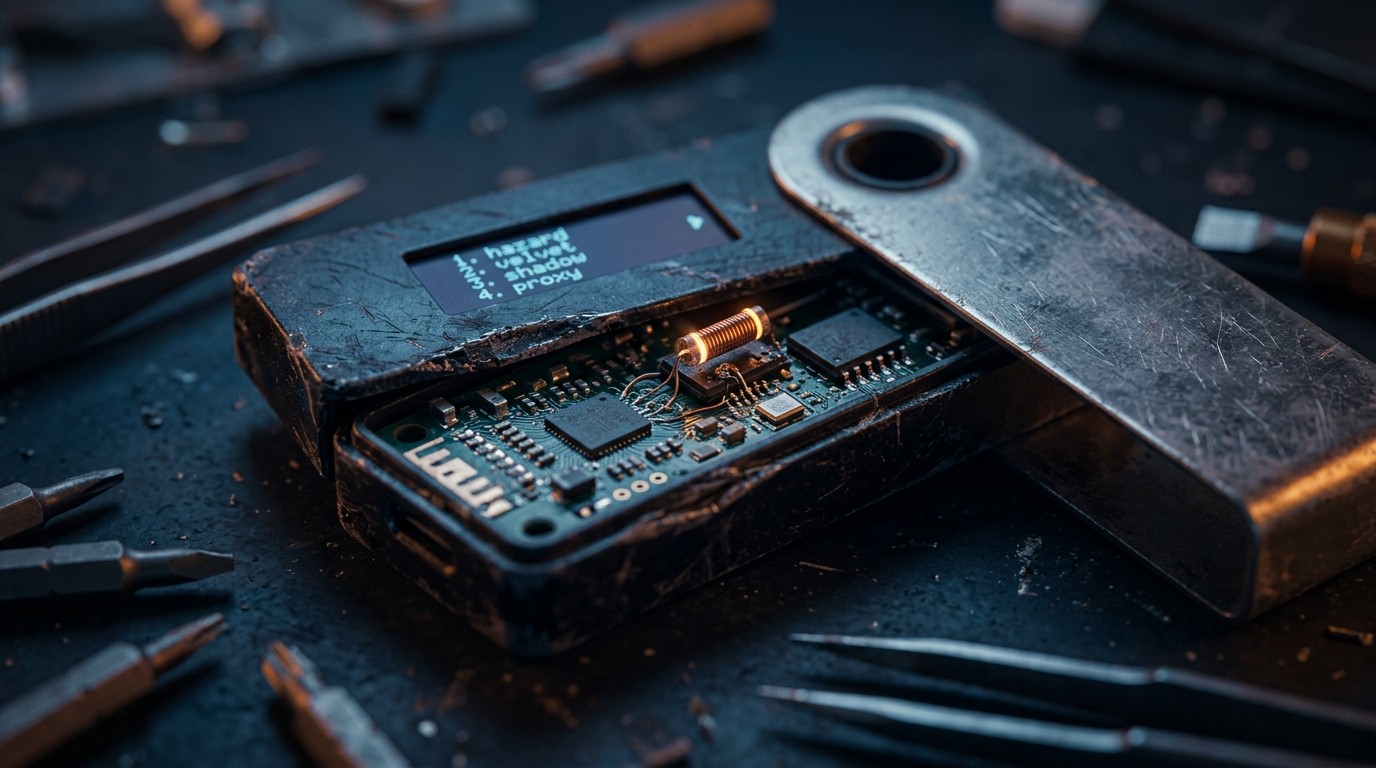
Les appareils incriminés ont été vendus par CryptoBilis, un revendeur opérant principalement en Asie du Sud-Est. Des clients ont commencé à signaler des pertes inexpliquées après avoir initialisé leurs nouveaux wallets. Les enquêteurs ont découvert qu’au moins un exemplaire authentique contenait des composants électroniques supplémentaires. Ces composants étaient capables de lire les 24 mots de la phrase de récupération affichés à l’écran lors de la configuration, puis de les transmettre via une connexion cellulaire. Plus besoin pour le voleur de récupérer physiquement le boîtier. Une fois la seed phrase capturée, les fonds pouvaient être déplacés à distance.
Ledger a confirmé la présence d’un composant non autorisé dans au moins un appareil examiné. L’entreprise a immédiatement demandé à CryptoBilis de suspendre ses ventes et livraisons. Les clients ayant acheté chez ce revendeur dans les 90 jours précédents ont été invités à ne pas initialiser les wallets encore neufs et à transférer leurs fonds vers une nouvelle seed générée sur un appareil de confiance. Ces mesures de précaution montrent que la société a pris la menace au sérieux, mais elles n’ont pas empêché le débat sur le timing et la clarté des alertes précédentes.
Le guide de sécurité de mars sous la loupe
Karpelès a souligné que Ledger avait déjà publié en mars un guide intitulé Best Practices To Securely Buy Your Ledger Signer. Ce document parlait déjà des risques de dispositifs trafiqués, de phrases de récupération préchargées et d’ajouts physiques d’électronique malveillante. Des photos de circuits modifiés y figuraient. Pour l’ancien patron de Mt Gox, publier ces informations dans une section éducative n’était pas assez visible compte tenu de la sophistication des attaques découvertes plus tard. Il estime qu’un avertissement plus proéminent aurait pu limiter les pertes.
Le problème, c’est que le guide a été mis à jour le 18 septembre. Impossible de savoir avec certitude quelles photos et quels détails techniques se trouvaient déjà dans la version de mars. Connaître l’existence théorique d’implants et savoir concrètement que des appareils modifiés circulaient chez un revendeur précis sont deux choses très différentes. Ledger n’a jamais affirmé avoir détecté l’attaque CryptoBilis dès le printemps. L’entreprise maintient qu’elle a réagi dès qu’elle a eu des preuves concrètes provenant de clients.
Point clé à retenir : un guide de bonnes pratiques généraliste n’équivaut pas à une alerte ciblée sur un canal de distribution compromis. La nuance est essentielle dans ce débat.
Les limites du Genuine Check
Ledger insiste sur le fait que son Secure Element, le puce sécurisée au cœur du dispositif, n’a pas été compromis. Le Genuine Check, le système d’authentification, vérifie uniquement que cette puce est bien d’origine et qu’elle répond avec la signature cryptographique attendue. Il ne contrôle pas chaque composant physique présent dans le boîtier. Si un implant est ajouté à côté de l’écran ou près des circuits d’affichage sans toucher au Secure Element, le Genuine Check peut réussir sans détecter la modification.
C’est précisément ce qui s’est produit dans le cas CryptoBilis. Les appareils restaient « authentiques » au sens cryptographique du terme. Ils pouvaient signer des transactions normalement. Seulement, durant les quelques minutes critiques de l’initialisation, les 24 mots s’affichaient à l’écran et étaient capturés par le composant pirate. Cette réalité technique met en lumière une limite structurelle de tous les hardware wallets : l’authentification logicielle et cryptographique ne protège pas contre la manipulation physique en amont de la chaîne de distribution.
Les fabricants recommandent depuis longtemps d’acheter directement auprès d’eux ou chez des revendeurs officiels. Ledger interdit d’ailleurs à ses partenaires autorisés de remettre en vente des appareils retournés. Pourtant, la réalité du marché secondaire et des revendeurs régionaux reste difficile à contrôler à 100 %. L’affaire CryptoBilis rappelle que la confiance dans le canal de vente est aussi importante que la confiance dans le produit lui-même.
Combien a réellement été volé ?
Les estimations tournent autour de 90 à 91 millions de dollars selon plusieurs analyses indépendantes. Galaxy Research a avancé le chiffre d’environ 91 millions. Ledger n’a pas confirmé ce montant comme un total définitif et vérifié. Les enquêteurs continuent d’identifier des adresses et des transactions potentiellement liées. Le chiffre exact évoluera probablement encore. Ce qui est certain, c’est que les pertes sont massives et qu’elles touchent des utilisateurs qui croyaient avoir choisi le niveau de sécurité le plus élevé disponible sur le marché.
Ces montants rappellent douloureusement que même les solutions les plus réputées ne sont jamais parfaitement invulnérables. La chaîne de confiance commence dès la fabrication et se poursuit jusqu’au moment où l’utilisateur génère sa seed phrase. Toute faille dans ce parcours peut être exploitée. Les attaquants ont clairement investi du temps et de l’argent pour concevoir des implants discrets et efficaces. Ils ont ensuite réussi à les introduire dans le stock d’un revendeur. Ce niveau d’organisation montre que les groupes criminels ciblent désormais les hardware wallets avec le même sérieux qu’ils ciblaient autrefois les plateformes d’échange.
Ce que change concrètement cette affaire pour les utilisateurs
Plusieurs leçons se dégagent déjà. Premièrement, l’achat chez un revendeur non officiel ou peu connu comporte des risques supplémentaires. Deuxièmement, même un Genuine Check réussi ne garantit pas l’absence totale de modification physique. Troisièmement, la phase d’initialisation reste le moment le plus critique. Toute personne présente ou tout dispositif capable de capturer l’écran peut compromettre la seed phrase.
Ledger a renforcé ses recommandations. Acheter directement sur le site officiel ou chez un partenaire autorisé. Vérifier l’emballage pour tout signe d’ouverture. Effectuer le Genuine Check. Mais la société reconnaît elle-même que ces précautions ne constituent pas une garantie absolue contre une modification physique sophistiquée. Pour les utilisateurs qui ont déjà des fonds sur un appareil potentiellement exposé, la seule solution vraiment sûre consiste à générer une nouvelle seed sur un nouvel appareil de confiance et à y transférer les cryptomonnaies.
Checklist de précaution après CryptoBilis
- Éviter les revendeurs non listés comme officiels
- Inspecter minutieusement l’emballage à la réception
- Ne jamais initialiser un wallet dans un environnement non contrôlé
- En cas de doute, générer une nouvelle seed immédiatement
- Surveiller les adresses liées à d’éventuels vols signalés
Le poids du passé de Mt Gox dans le débat
Lorsque Pascal Gauthier a rappelé le passé de Mark Karpelès, il a touché un nerf sensible. Mt Gox a représenté pendant des années le plus grand exchange au monde avant de s’effondrer dans un chaos de bitcoins manquants et de procédures judiciaires interminables. Des milliers de créanciers attendent encore aujourd’hui le règlement complet de leurs créances. Cette histoire reste un traumatisme collectif dans la communauté. Utiliser cet argument dans un débat sur la sécurité des wallets peut sembler facile, voire facile. Pourtant, Karpelès a répondu que précisément parce qu’il a vécu l’effondrement d’une plateforme, il se sent légitime à exiger davantage de transparence de la part des acteurs actuels.
Le débat révèle une tension permanente dans l’écosystème. D’un côté, les entreprises qui ont survécu et prospéré veulent tourner la page des échecs passés. De l’autre, ceux qui ont été associés à ces échecs estiment avoir gagné le droit de critiquer les pratiques actuelles. Dans les deux cas, les utilisateurs se retrouvent au milieu. Ils veulent des réponses claires, des délais de réaction rapides et une communication transparente lorsque des risques apparaissent.
La distribution, maillon faible de la sécurité
L’affaire CryptoBilis met surtout en lumière la fragilité de la chaîne de distribution. Un fabricant peut concevoir le produit le plus sécurisé du monde. Si des intermédiaires peuvent y introduire des composants malveillants avant qu’il n’atteigne le client final, la sécurité globale s’effondre. Les fabricants de hardware wallets ont longtemps insisté sur l’importance d’acheter directement chez eux. Cette recommandation apparaît aujourd’hui plus pertinente que jamais.
Certains observateurs estiment que Ledger aurait dû aller plus loin plus tôt en interdisant purement et simplement la revente par des tiers non contrôlés. D’autres rappellent que le marché est mondial et que fermer complètement les canaux de distribution locaux est difficile, surtout dans des régions où les clients préfèrent parfois payer en monnaie locale ou éviter les délais de livraison internationaux. Le compromis entre accessibilité et sécurité reste délicat à trouver.
Des rapports évoquent également des cas suspects en Allemagne, ce qui a poussé certains revendeurs européens à examiner leurs propres stocks. L’affaire n’est donc plus limitée à l’Asie du Sud-Est. Elle force l’ensemble de l’écosystème à revoir ses pratiques de distribution et de contrôle qualité en aval de l’usine.
Ce que révèle l’attaque sur le plan technique
L’implant découvert était conçu pour rester discret. Il n’interférait pas avec le fonctionnement normal du Secure Element. Il se contentait d’observer l’écran pendant la phase critique d’affichage de la seed phrase. Une fois les 24 mots capturés, une connexion cellulaire permettait de les envoyer à distance. Cette approche est élégante du point de vue de l’attaquant. Elle contourne tous les mécanismes de protection cryptographique interne du wallet.
Elle rappelle aussi que la seed phrase reste le point unique de défaillance le plus critique de tout le système. Tant que les utilisateurs doivent écrire ou lire 24 mots à l’écran, un dispositif capable de capturer cette information peut tout compromettre. Des recherches explorent déjà des alternatives comme les multisignatures, les seed phrases partagées ou les mécanismes de récupération plus complexes. Mais pour l’instant, la grande majorité des utilisateurs grand public s’appuient encore sur le modèle classique des 12 ou 24 mots.
Ledger a insisté sur le fait que ni le système d’exploitation ni le processus de signature de transactions n’avaient été touchés. L’attaque était purement physique et ciblait la phase d’initialisation. Cette distinction est importante pour la réputation du produit. Elle ne change rien, cependant, pour les victimes qui ont perdu des fonds.
Les réactions de la communauté et les questions qui restent
Sur les réseaux, les réactions ont été partagées. Certains utilisateurs ont défendu Ledger en soulignant que la société avait publié des guides de sécurité et qu’elle avait réagi rapidement une fois les premiers cas confirmés. D’autres estiment que le fabricant aurait dû suspendre plus tôt les ventes via certains canaux ou communiquer de façon plus alarmiste dès qu’il avait connaissance de la possibilité technique d’implants sophistiqués.
La question du moment exact où Ledger a pris connaissance de l’attaque CryptoBilis reste ouverte. Le guide de mars parlait déjà de modifications physiques. Les photos présentes dans la version actuelle du site montrent des composants ajoutés. Mais sans historique de révision détaillé, il est impossible de savoir si ces images et ces descriptions précises existaient déjà au printemps. Cette zone grise alimente les critiques.
Karpelès a raison sur un point : plus la communication est visible et claire, plus les utilisateurs ont de chances de se protéger. Gauthier a raison sur un autre point : distinguer les faits établis des spéculations reste essentiel. Entre les deux positions, les utilisateurs veulent surtout des informations actionnables et des délais de réaction les plus courts possibles.
Vers une nouvelle ère de vigilance pour les hardware wallets
Cette affaire va probablement accélérer plusieurs évolutions. Les fabricants pourraient renforcer les contrôles physiques des appareils en sortie d’usine et en entrée chez les revendeurs. Des mécanismes de détection d’ouverture du boîtier plus sophistiqués pourraient apparaître. La communauté pourrait aussi se tourner davantage vers des solutions de recovery plus avancées qui ne reposent plus uniquement sur une seed phrase affichée une seule fois à l’écran.
Pour l’utilisateur moyen, le message reste simple mais exigeant. Acheter chez la source officielle. Vérifier l’intégrité de l’emballage. Effectuer tous les contrôles proposés. Et surtout, considérer que la phase d’initialisation doit se dérouler dans un environnement totalement contrôlé. Ces précautions ne garantissent rien à 100 %, mais elles réduisent considérablement la surface d’attaque.
L’échange entre Pascal Gauthier et Mark Karpelès restera peut-être comme un simple moment de tension entre deux personnalités. Il a cependant le mérite d’avoir mis en lumière des questions que l’industrie préférait parfois laisser dans l’ombre. La sécurité des hardware wallets ne se limite pas à la qualité de la puce sécurisée. Elle dépend aussi de la transparence des fabricants, de la rigueur des canaux de distribution et de la capacité de la communauté à exiger des comptes lorsque des failles apparaissent.
Les pertes de 90 millions de dollars ne sont pas une abstraction. Derrière ce chiffre se trouvent des personnes qui ont perdu des économies, parfois des projets de vie. Leur expérience doit servir de leçon. La crypto aime se présenter comme un univers de souveraineté individuelle. Cette souveraineté commence par la capacité à vérifier et à faire confiance à chaque maillon de la chaîne, y compris le petit boîtier qui est censé protéger le trésor.
Dans les semaines qui viennent, l’enquête se poursuivra. De nouveaux détails techniques pourraient émerger. D’autres revendeurs pourraient être mis en cause. Ledger ajustera sans doute encore ses procédures. Et la communauté continuera de débattre de la meilleure façon de concilier accessibilité et sécurité absolue. Une chose est déjà certaine : après CryptoBilis, plus personne ne regardera un hardware wallet neuf de la même façon.
Le conflit entre le PDG de Ledger et l’ancien patron de Mt Gox n’est qu’un épisode. L’histoire plus large concerne la maturité d’un écosystème qui doit encore prouver qu’il peut protéger réellement les utilisateurs contre des adversaires de plus en plus sophistiqués. Les implants découverts montrent que ces adversaires n’hésitent pas à investir dans du matériel sur mesure. La réponse de l’industrie devra être à la hauteur.
Pour l’instant, les utilisateurs ont intérêt à rester prudents, à privilégier les canaux officiels et à considérer chaque nouvelle seed phrase comme un moment de vulnérabilité maximale. Les prochains mois diront si cette affaire restera un incident isolé ou si elle marquera le début d’une nouvelle vague d’attaques ciblant le matériel de stockage. Dans les deux cas, la vigilance est désormais obligatoire.
La confiance se construit lentement et se perd rapidement. Ledger a mis des années à devenir la référence des wallets matériels. Un seul canal de distribution compromis a suffi à ébranler une partie de cette confiance. La manière dont l’entreprise gérera la suite de l’affaire, la clarté de ses communications futures et les améliorations concrètes qu’elle apportera à sa chaîne logistique détermineront si cette confiance peut être reconstruite pleinement. Quant à Mark Karpelès, son intervention aura au moins eu le mérite de forcer une conversation publique que beaucoup préféraient peut-être éviter.
Au final, cette histoire est celle d’un marché qui grandit encore trop vite pour que tous ses maillons de sécurité progressent au même rythme. Les innovateurs avancent. Les criminels aussi. Et les utilisateurs se retrouvent souvent pris entre les deux. Les 90 millions de dollars disparus constituent un rappel brutal de cette réalité. Ils devraient aussi servir de catalyseur pour des améliorations durables dans la façon dont les hardware wallets sont fabriqués, distribués et utilisés.