
Et si l’annonce la plus bruyante n’était pas celle d’un vol, mais celle d’une mise hors service? Le 30 septembre 2026, MetaMask a indiqué qu’une partie de son infrastructure faisait l’objet d’un incident et qu’elle commençait, par précaution, à faire sortir des validateurs Ethereum concernés. La phrase qui retient l’attention est aussi celle qui brouille le débat: les clés de retrait des clients ne seraient pas sous son contrôle. Autrement dit, le principal ne serait pas déplaçable par l’opérateur comme on déplace un solde de portefeuille. Reste une question plus concrète, plus lente, plus technique: où va réellement l’ETH staké, et surtout quand?
Ce Que Change Une Sortie De Validateur
Beaucoup de lecteurs entendent «exit» et imaginent un virement immédiat. Sur Ethereum, ce n’est pas ainsi que le protocole fonctionne. Une sortie, un retrait et le lancement d’un validateur de remplacement sont trois événements distincts. On peut arrêter de signer sans que le client voie encore ses fonds. On peut voir les fonds arriver à une adresse de retrait sans qu’ils soient vendus. On peut aussi les redéposer ailleurs et attendre une nouvelle file d’activation. Le mot unique de l’annonce recouvre donc une chaîne d’étapes.
Le communiqué public ne donne ni le nombre de validateurs concernés, ni le montant staké, ni une perte confirmée. Il affirme n’avoir identifié aucune menace immédiate pour les portefeuilles MetaMask. Il précise que la sortie vise des opérations de staking non custodial, en coordination avec clients et partenaires. Il ne nomme pas le composant compromis. Il ne dit pas si des clés de signature ont réellement été exposées. Il ne dit pas non plus si des devoirs ont déjà été manqués.
À retenir tout de suite
Une sortie préventive n’est pas une preuve de vol. Elle n’est pas non plus une preuve que rien n’a coûté. Le principal peut rester sous le contrôle du client pendant que le rendement s’interrompt.
Une Annonce D’Incident, Pas Un Bilan Forensique
Un avis de sécurité est un instantané. Il décrit ce que l’entreprise sait à un moment donné, pas ce qu’une enquête finira par démontrer. Ici, le texte distingue clairement un incident d’infrastructure et une atteinte aux wallets. Cette distinction compte. Un utilisateur qui n’a jamais staké via le service n’est pas dans la même zone de risque qu’une institution dont les nœuds passent par l’infrastructure visée.
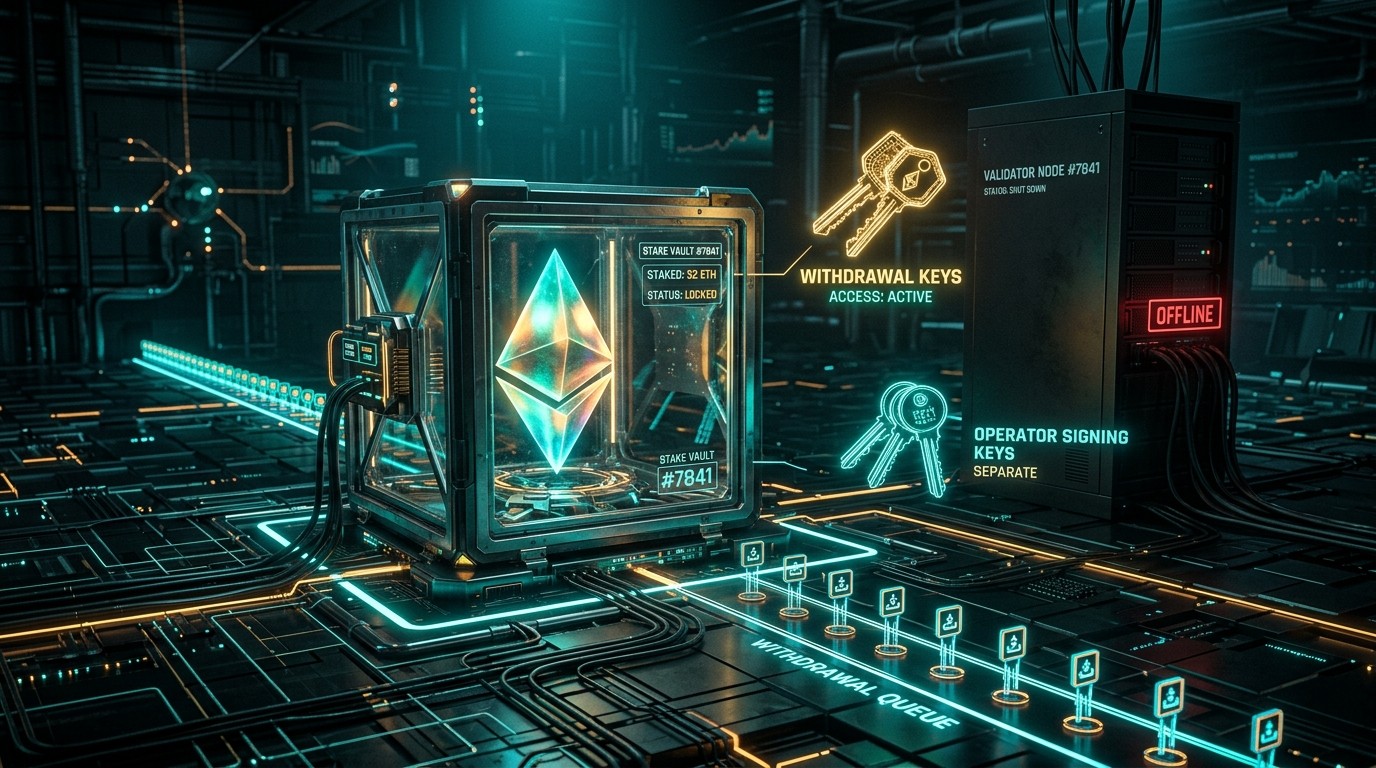
Même parmi les clients de staking, tout n’est pas équivalent. L’exposition d’une clé de signature n’a pas les mêmes conséquences que l’exposition d’une clé ou d’un credential de retrait. La première concerne les attestations et les blocs. La seconde pointe la destination des fonds une fois le protocole prêt à les libérer. MetaMask s’appuie sur cette séparation pour dire qu’elle ne gère pas les clés de retrait des clients.
La protection du principal et la continuité du rendement sont deux promesses de service différentes. On peut garder l’ETH et perdre des jours de récompenses.
Le produit Validator Staking, proposé un temps via MetaMask Portfolio, reposait sur une idée simple: le client apporte le stake, un prestataire opère les nœuds. Ce souvenir aide à comprendre le modèle, pas à inventer le périmètre actuel. Les marques, les entités et les offres ont bougé. Collapser tout cela dans un seul «pool affecté» serait une erreur, tant qu’un nouveau document de scope n’est pas publié.
Pourquoi Les Chiffres Circulent Trop Vite
Le réflexe le plus tentant consiste à multiplier un nombre de validateurs par 32 ETH. Le problème, c’est que l’annonce ne fournit aucun nombre. Autre complication: Ethereum distingue désormais un validateur hérité, souvent pensé autour de 32 ETH de balance effective, et un validateur dit compounding, dont la balance effective peut monter jusqu’à 2 048 ETH. Une seule machine de calcul à 32 ETH par unité donne une illusion de précision.
Prenez un exemple pédagogique, et seulement pédagogique. Cent validateurs hérités représenteraient 3 200 ETH de stake de départ. Ce n’est pas un chiffre de l’incident. C’est une conversion d’unités. Le placer en une dans un titre reviendrait à inventer une donnée. La file d’attente globale du réseau n’aide pas davantage: elle agrège tous les opérateurs, tous les pools, tous les solo stakers qui sortent le même jour.
| Ce que l’on voit | Ce que cela ne prouve pas |
|---|---|
| Une sortie volontaire | Qu’un wallet client a été vidé |
| Une file d’exit qui s’allonge | Que tous ces exits viennent de MetaMask |
| Un retrait on-chain | Qu’il y a eu une vente sur un exchange |
| Une interruption de devoirs | Qu’il y a eu slashing pour faute prouvée |
Le Protocole Découpe Le Voyage En Étapes
Sur le consensus, un opérateur peut initier une sortie volontaire. Selon le type de credential, le détenteur de l’autorité de retrait peut aussi déclencher un mécanisme côté couche d’exécution. Ensuite le validateur attend son tour dans la file. Quand la sortie devient effective, il cesse de prendre de nouvelles tâches. Plus tard, le solde devient retirable. Plus tard encore, le protocole le balaie vers l’adresse de destination.
Si le client veut continuer à staker, une seconde attente commence. Les fonds, une fois accessibles, peuvent être redéposés sous une nouvelle clé de signature, parfois chez un autre opérateur. L’activation a elle aussi une file. On enchaîne donc des files, pas un bouton magique. MetaMask a dit qu’elle sortait les validateurs concernés. Il ne faut donc pas supposer, pour ces clés-là, un simple changement d’opérateur à chaud sans exit.
Le staking liquide ajoute encore un registre. Le détenteur d’un jeton peut conserver sa créance pendant que les validateurs sous-jacents tournent. Inversement, une demande de rachat peut forcer des sorties si la liquidité du pool ne suffit pas. Le mot «exit» dans un communiqué d’opérateur ne dit rien, à lui seul, de ce second livre de comptes.
La Frontière De Sécurité Tient Aux Deux Autorités
La clé de signature autorise attestations et propositions. Le credential de retrait désigne où l’ETH ira et, selon sa forme, peut permettre une demande de sortie depuis l’exécution. Dans un service non custodial bien conçu, l’opérateur a besoin de la première. Le client doit garder la seconde. C’est précisément le point sur lequel l’annonce insiste.
Cette séparation protège contre un détournement direct du principal par changement de destination. Elle ne protège pas contre tout. Un environnement de signature compromis peut manquer des devoirs. Dans un pire cas, il peut signer des messages conflictuels et déclencher un slashing. Les pénalités ordinaires de devoirs manqués et les sanctions pour faute de consensus prouvée ne sont pas le même ordre de gravité.
Sortir vite un validateur potentiellement exposé réduit le temps pendant lequel une clé suspecte reste active. Cela n’efface pas une pénalité déjà inscrite. Cela ne dit pas non plus combien de temps mettra le remplacement à produire à nouveau du rendement. La prudence opérationnelle et la preuve forensique restent deux dossiers différents.
Le Coût Invisible Est Souvent Le Temps
Imaginez 32 ETH à un taux brut annuel hypothetique de 3 %. Sur une journée, cela donne environ 0,00263 ETH. Sur quinze jours, autour de 0,0395 ETH. Ce n’est pas une prévision pour les clients concernés. C’est une arithmétique de sensibilité. Le type de validateur, les frais du contrat, les attestations manquées, les récompenses d’exécution et la durée hors service changent le résultat réel.
Comparer une estimation marketing «bout en bout» et un tableau de file on-chain crée de faux écarts. L’une peut englober sortie, balayage, traitement client et réentrée. L’autre n’affiche parfois que le premier segment. Un client a besoin d’une séquence de dates: demande de sortie, sortie effective, époque de retrait, arrivée des fonds, autorisation de redépôt, activation du remplaçant.
Statuts à distinguer
Pending exit, exited, withdrawn. «Terminé» côté opérateur n’est pas forcément «arrivé» côté client.
Questions utiles
Quel indice de validateur? Quel credential? Quelle époque? Qui autorise le redépôt?
Quatre Colonnes Pour Compter Une Perte
Le débat public aime les mots binaires: safe ou affected. Un vrai livre de comptes en demande davantage. Il y a le principal, les pénalités de protocole, les récompenses non perçues et les frais de service. On peut recevoir 32,4 ETH sur un dépôt initial de 32 et conclure trop vite que «tout va bien». Cette différence raconte surtout ce qui a été accumulé avant la sortie. Elle ne dit rien du mois d’inactivité qui suit.
À l’inverse, un solde de retrait plus bas que prévu n’est pas automatiquement un vol. Il peut refléter des pénalités de consensus, une performance antérieure médiocre ou une convention comptable de parts de pool. L’opérateur devrait rapprocher le solde à une époque donnée, le montant finalement transféré, les pénalités, les récompenses d’exécution et chaque commission. Si une clause prévoit un crédit pour downtime, ce paiement doit apparaître à part.
Dans un produit poolé, le détenteur voit souvent un jeton ou un taux de change pendant que le pool fait tourner ses validateurs. Le rapprochement utile porte alors sur les passifs du pool, les files de rachat et la répartition d’une éventuelle perte entre opérateurs, fonds d’assurance et porteurs. Un reçu on-chain isolé ne clôt pas le dossier d’un détenteur de jeton.
Ce Que Le Client Doit Vérifier De Son Côté
Un staking non custodial reste un contrat de service. Il faut relire qui initie la sortie, qui décide de la destination après retrait, qui porte le coût d’un arrêt et quels messages officiels font foi. Commencer par les données de dépôt: clé publique du validateur et credential de retrait, comparés à ce qui a été montré à l’onboarding.
Il ne faut pas coller une seed dans un formulaire d’urgence. L’annonce ne demande pas une migration de wallet. Les canaux officiels et les URL tapées à la main deviennent essentiels dès qu’un incident ouvre la porte aux usurpateurs. Demander l’indice de validateur et une preuve d’époque ou de transaction évite de se fier à un simple libellé interne «complete».
Le redépôt automatique n’est pas anodin. Certains clients voudront une nouvelle due diligence d’opérateur. D’autres voudront surtout relancer le rendement. Le modèle de permissions décide ce qui peut se faire sans nouvelle signature. Cette question pèse davantage qu’une rumeur de marché sur «l’absorption» de l’ETH retiré.
Le Signal De Marché Est Plus Faible Que Le Signal Opérationnel
Une file d’exit massive peut nourrir des récits sur l’offre d’ETH. Cette divulgation, elle, ne donne aucun montant. L’ETH sorti n’est pas forcément vendu. Il peut attendre un nouvel opérateur, basculer vers un autre produit ou rester chez le propriétaire. Un graphique de prix ne révèle pas ce choix. L’effet observable immédiat, c’est qu’un validateur quitte le service actif, ce qui peut modifier à la marge le stake actif et la distribution des récompenses.
La question industrielle est ailleurs: à quelle vitesse un prestataire peut-il retirer un jeu de clés suspectes sans imposer une longue coupure de rendement? Cela se mesure. Il faut publier le nombre de clés, les dates de chaque étape, pas seulement répéter que le principal est non custodial. Les architectures distribuées promettent moins de dépendance à un seul signataire. Elles n’effacent pas, après coup, la nécessité de sortir un validateur dont l’environnement réel de signature est douteux.
Ce Qu’Un Audit Indépendant Pourrait Trancher
Un examinateur externe commencerait par les dépôts et les credentials des validateurs concernés, puis les comparerait à l’inventaire interne. La liste n’a pas besoin de noms de clients. Elle peut publier des indices ou des engagements cryptographiques, des soldes agrégés et une époque de coupure. Si les indices ne peuvent pas sortir pendant une enquête active, il reste possible d’indiquer le nombre, les classes de credentials et la méthode de rapprochement.
Deuxième contrôle: l’ordre des événements. Chaque validateur a-t-il cessé de signer avant que la sortie devienne effective? Y a-t-il eu offense slashable ou période mesurable de devoirs manqués? Un message de sortie ne répond pas à la première question. Un validateur peut rester actif tant qu’il est encore en file. Les enregistrements de la beacon chain montrent attestations, propositions, époques de sortie et retraits pour des indices connus. Ils ne disent pas quel serveur a été touché.
Troisième contrôle: l’arrivée effective des soldes aux destinations autorisées, avec comptabilité des pénalités. Quatrième: qui a payé l’interruption. Un crédit commercial, une clause qui ne garantissait jamais un rendement, un bond d’opérateur, un fonds d’assurance: rien de cela n’est impliqué par le seul succès d’un withdrawal. Sans ce quadrillage, le public peut juger la logique de la réponse, pas certifier son résultat.
Ce Qu’Il Faut Surveiller Maintenant
La suite utile n’est pas une rumeur de montant. C’est un update de scope: nombre d’indices, stake, lignes de produits. Une confirmation que les credentials de retrait n’ont pas bougé. Des époques de sortie vérifiables, distinguées des simples demandes encore en file. Des reçus d’arrivée. Puis, si les clients le veulent, des redépôts autorisés et la date à laquelle de nouvelles clés recommencent à servir le réseau.
Jusque-là, la réponse honnête à la question du titre reste conditionnelle. L’ETH staké reste lié à chaque validateur jusqu’à ce que le protocole le libère vers la destination désignée. MetaMask affirme que cette destination appartient aux clients. Ce qui se passe après réception dépend du contrat, du produit et d’une décision humaine. L’exit opérationnel est en cours. La destination finale des fonds, elle, s’observe plus tard.
Les questions fréquentes se recoupent. Non, l’avis du 30 septembre ne dit pas que les wallets ont été piratés. Non, on ne connaît pas le volume d’ETH au 1er octobre. Non, une sortie n’équivaut pas à une vente. Oui, des pénalités restent possibles même si les clés de retrait sont saines. Non, il n’existe pas de délai unique. Non, le texte public ne tranche pas le sort des jetons de staking liquide. Ce qui trancherait vraiment, ce serait un rapport de périmètre, une vérification des credentials, des statuts de validateurs et des reçus rapprochés. Jusqu’à cette publication, la meilleure donnée de l’histoire reste une donnée manquante.
Cette lecture n’est pas un conseil d’investissement. Les faits évoluent avec chaque nouveau communiqué. L’intérêt de l’épisode dépasse une marque: il montre comment Ethereum a volontairement rendu les départs lents, comment le staking professionnel a séparé signature et retrait, et pourquoi une phrase de crise peut à la fois rassurer sur le principal et laisser ouvert le dossier du rendement. Le prochain document, s’il est précis, transformera une précaution opaque en chronologie vérifiable. Tant qu’il n’existe pas, mieux vaut suivre les files, les clés et les contrats plutôt que les totaux inventés.